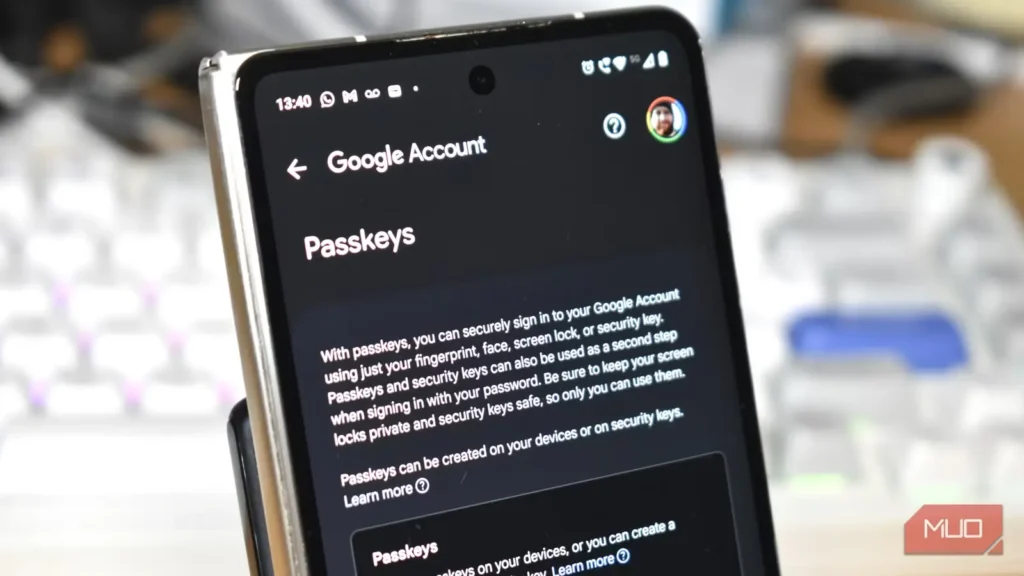
صنعت فناوری سخت میکوشد گذرواژهها را به تاریخ بسپارد. گوگل، اپل، مایکروسافت و شمار روزافزونی از وبسایتها اکنون کاربران را به استفاده از کلیدهای عبور سوق میدهند؛ روشی پاکیزهتر و امنتر برای ورود که از نظر امنیتی نیز پشتوانه محکمی دارد. کلیدهای عبور در برابر فیشینگ مقاوماند، در صورت نفوذ به پایگاه داده اعتبارنامههای یک وبسایت رازِ قابلاستفادهای در اختیار مهاجمان نمیگذارند و شما را از ساختن چندباره گونهای تازه از همان گذرواژهای بینیاز میکنند که از دوران دانشگاه با خود میکشید.
من با خرسندی از کلیدهای عبور استفاده میکنم، اما افزودن یک کلید عبور و کنارگذاشتن گذرواژه دو تصمیم جداگانهاند. اولی راهی ایمنتر برای ورود به حساب در اختیارتان میگذارد؛ دومی مسیر جایگزینی را حذف میکند که شاید وقتی دستگاههای همیشگیتان در دسترس نیستند، همچنان به آن نیاز داشته باشید. پیش از برداشتن گام دوم، میخواهم دقیقاً بدانم اگر روزی دسترسیام قطع شد، آن سوی ماجرا چه چیزی در انتظارم خواهد بود.
کلیدهای عبور بیشتر کاستیهای گذرواژهها را برطرف میکنند
گذرواژه دورهٔ نسبتاً خوبی را پشت سر گذاشت
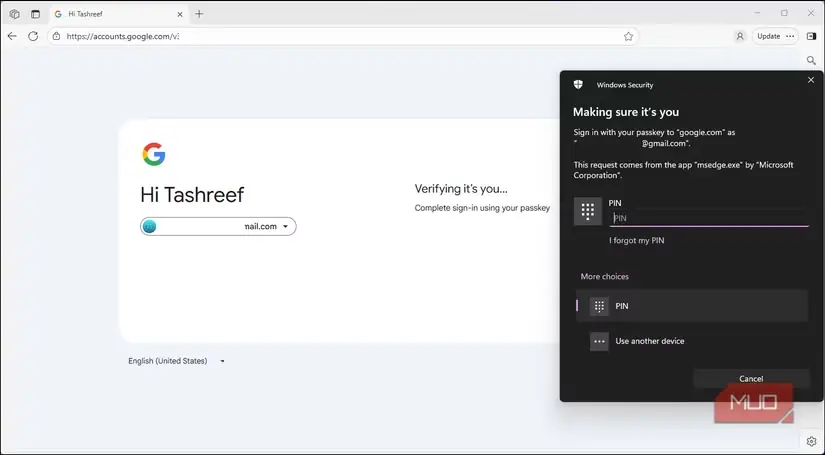
گذرواژه یک راز مشترک است. شما آن را میدانید، وبسایت اطلاعات کافی برای راستیآزماییاش نگه میدارد و در هر بار ورود باید دوباره ثابت کنید که آن را میدانید. این سازوکار فرصتهای فراوانی برای دردسرآفرینیِ ابزارهای فیشینگ، حملات انباشت اعتبارنامه، استفاده دوباره از گذرواژهها و نشت پایگاههای داده فراهم کرده است.
کلیدهای عبور با بهرهگیری از رمزنگاری کلید عمومی، به شیوهای متفاوت کار میکنند. وبسایت یک کلید عمومی را نگه میدارد، درحالیکه کلید خصوصی متناظر زیر نظر دستگاه یا سامانه مدیریت اعتبارنامه شما باقی میماند. هنگام ورود، دستگاهتان یک چالش رمزنگاریشده را امضا میکند و بیآنکه کلید خصوصی را در اختیار وبسایت بگذارد، ثابت میکند اعتبارنامه درست را دارد. این سازوکار یکی از ترفندهای محبوب فیشینگ را نیز از کار میاندازد: صفحه ورود جعلی نمیتواند صرفاً شما را متقاعد کند کلید عبورتان را در وبسایت اشتباهی وارد کنید، زیرا اعتبارنامه به دامنه معتبر وابسته است.
کلیدهای عبور همگامشده میتوانند از راه سرویسهایی مانند iCloud Keychain، Google Password Manager و مدیران گذرواژه شخص ثالث، میان دستگاهها همراهتان جابهجا شوند. فراهمکننده اعتبارنامه از دادههای اصلی کلید محافظت میکند؛ بنابراین این دادهها بهشکل رازی خوانا در پوشهای ابری رها نمیشوند تا کسی در انتظار کپیکردنشان باشد.
به همین دلیل، گمشدن یک گوشی بهتنهایی معمولاً آن فاجعهای نیست که بسیاری تصور میکنند. اگر کلیدهای عبورم بهدرستی همگام شده باشند، میتوانم گوشی را جایگزین کنم، دوباره به سرویس مدیریتکننده این اعتبارنامهها دسترسی بگیرم و آنها را بازیابی کنم.
سناریوی ناخوشایندتر زمانی آغاز میشود که همزمان دسترسی به دستگاه و سرویسی را از دست بدهید که در حالت عادی برای بازیابی این اعتبارنامهها به آن تکیه میکنید.
وقتی همهچیز به یک حساب وابسته باشد، بازیابی پیچیده میشود
نقشه پشتیبان شما هم به نقشهای پشتیبان نیاز دارد
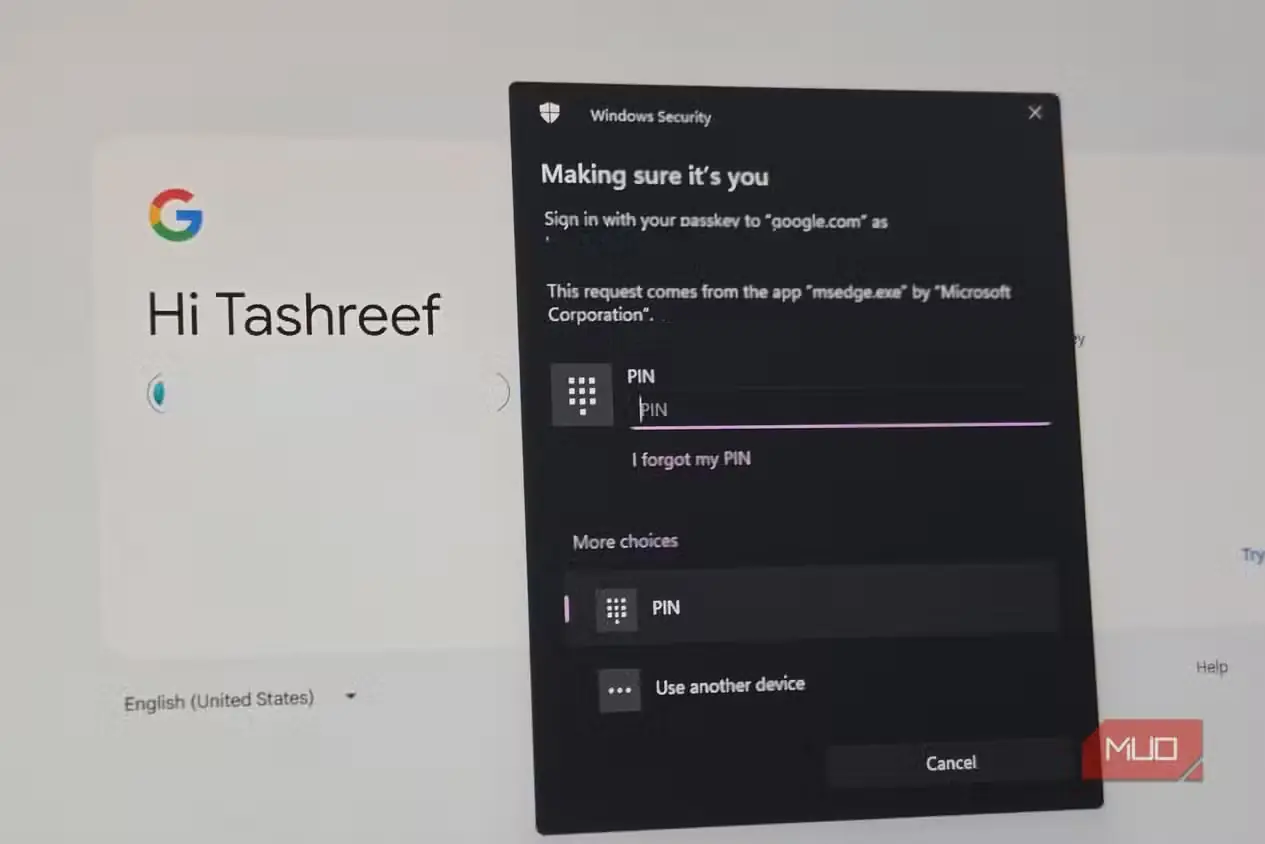
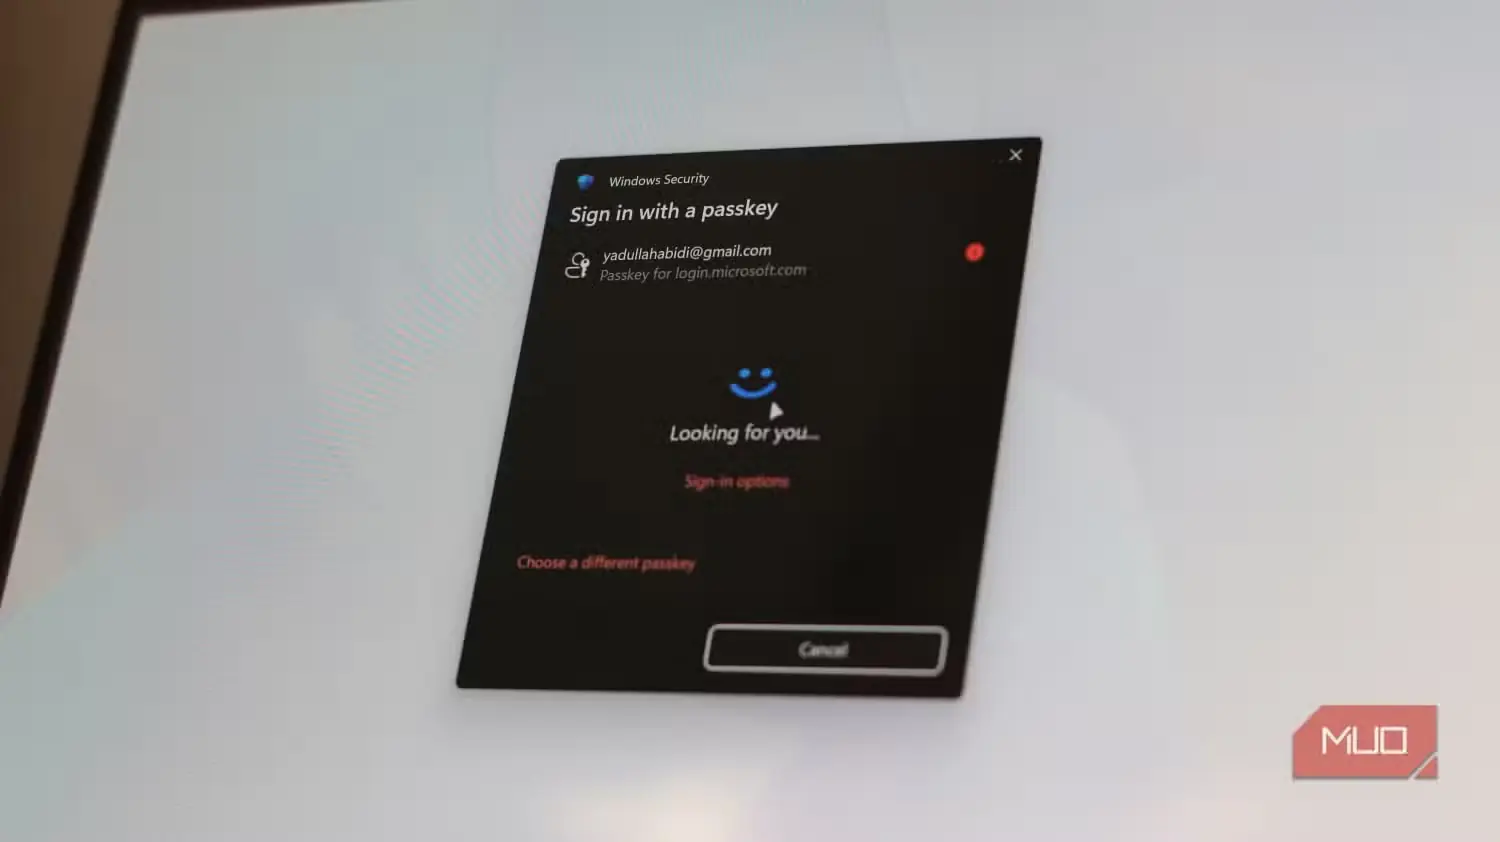
ورود بدون گذرواژه مسئولیت بیشتری بر دوش سامانهای میگذارد که کلیدهای عبورتان را نگه میدارد. برای بسیاری از کاربران، این یعنی Apple Account، Google Account، حساب مایکروسافت یا مدیر گذرواژه به یکی از مهمترین اجزای کل سازوکار احراز هویتشان تبدیل میشود. اگر قرار است مدیر گذرواژه چنین مسئولیت سنگینی را بر عهده بگیرد، تنظیمات امنیتی آن نیز شایسته بررسی دقیقتری است.
برای نمونه، اپل میتواند کلیدهای عبور را از طریق iCloud Keychain همگام کند و چندین گزینه برای بازیابی حساب در اختیار کاربران میگذارد. گوگل از اطلاعات بازیابی، کدهای پشتیبان، دیگر دستگاههای واردشده به حساب، کلیدهای امنیتی و کلیدهای عبور بیشتر پشتیبانی میکند. حسابهای بدون گذرواژه مایکروسافت نیز میتوانند به Windows Hello، Authenticator، کلیدهای امنیتی، کدهای ایمیلی و دیگر روشهای راستیآزمایی تکیه کنند.
اگر این گزینهها را از پیش راهاندازی کرده باشید، مسیرهای جایگزین فراوانی در اختیار خواهید داشت. دردسر از جایی آغاز میشود که چند مسیر بازیابیِ ظاهراً مستقل، همگی به یک دستگاه وابسته باشند. فرض کنید کلیدهای عبورتان روی گوشی ذخیره شدهاند، پیامکهای راستیآزمایی به سیمکارت همان گوشی فرستاده میشوند و دسترسی به ایمیل بازیابی نیز از همان دستگاه آسانتر است. از نظر فنی شاید چند روش بازیابی پیکربندی کرده باشید، اما سرقت یک دستگاه میتواند بیشتر راههای دسترسیتان را یکباره از میان ببرد.
اگر با ازدستدادن یک دستگاه، دو روش بازیابی را همزمان از دست بدهید، داشتن آن دو روش افزونگی چندانی برایتان فراهم نمیکند. این مسئله در کلیدهای عبور وابسته به دستگاه آشکارتر است. کلید عبوری که فقط روی لپتاپی مشخص یا یک کلید امنیتی سختافزاری ذخیره شده باشد، پس از گمشدن یا پاکشدن آن سختافزار در جای دیگری پدیدار نخواهد شد. بااینحال، اگر پیشتر اعتبارنامه دیگری ثبت کرده باشید یا سرویس راه دیگری برای اثبات هویتتان ارائه دهد، بازیابی حساب همچنان امکانپذیر است.
چگونگی بازیابی حساب را خودِ سرویس نیز تعیین میکند. استانداردهای کلید عبور مسئول احراز هویتاند، اما آمازون، پیپل، بانک شما، ارائهدهنده ایمیلتان و هر سرویس دیگری میتوانند قواعد خاص خود را برای زمانی تعیین کنند که همه اعتبارنامههای قابلاستفادهتان را از دست دادهاید.
این همان صفحهٔ بازیابی است که میخواهم پیش از کلیک روی «حذف گذرواژه» بخوانم، نه وقتی که دیگر دسترسیام به حساب قطع شده است.
تا جایگزینی برای کارکرد گذرواژه نداشته باشم، آن را حذف نمیکنم
پیش از خرابکردن پل پشت سر، قایقهای نجات را بررسی کنید
سادهترین راه برای برنامهریزی دربارهٔ حسابی بیگذرواژه این است که فرض کنید سرانجام یکی از دستگاههایتان درست در بدترین زمان ممکن از کار خواهد افتاد. گوشیها دزدیده میشوند، اطلاعات لپتاپها پاک میشود و کلیدهای امنیتی سختافزاری هم استعداد عجیبی در ناپدیدشدن داخل همان کشویی دارند که کاملاً مطمئن بودید بعداً جایش را به یاد خواهید آورد.
برای هر حسابی که واقعاً برایتان مهم است، باید دستکم یک راه بازیابی داشته باشید که از چنین پیشامدی جان سالم به در ببرد. برای نمونه، میتوانید روی چند دستگاه تحت کنترل خود گذرکلید ثبت کنید، یک کلید امنیتی سختافزاری یدکی را در جایی امن نگه دارید، کدهای بازیابی را بهصورت آفلاین ذخیره کنید یا حساب ایمیل بازیابیای داشته باشید که جداگانه همچنان به آن دسترسی دارید. ترکیب دقیق این روشها در هر سرویس متفاوت است، اما باید آنها را چنان میان چند جای مستقل پخش کنید که گمشدن یک دستگاه، تمام زنجیرهٔ بازیابی را از بین نبرد.
پیش از آنکه بیشازحد به یک مدیر اعتبارنامه وابسته شوید، بررسی کنید گذرکلیدهایتان تا چه اندازه جابهجاشدنیاند. قابلیت جابهجایی بسیار بهتر شده است و اکنون، همزمان با تلاشهای Apple، Google، سازندگان مدیرهای گذرواژه و طرح تبادل اعتبارنامهٔ FIDO برای برچیدن برخی از موانع قدیمی میان زیستبومها، میتوانید گذرکلیدها را بین مدیرهای گذرواژه جابهجا کنید. بااینحال، میزان پشتیبانی در سکوها و مدیرهای گذرواژه یکسان نیست؛ پس بهجای اینکه گمان کنید مهاجرت در آینده بیدردسر خواهد بود، بررسی کنید سامانهٔ فعلی شما در عمل چه چیزهایی را میتواند برونبری و درونریزی کند.
در دورهٔ گذار، نگهداشتن گذرواژه برای مدتی نیز میتواند تصمیمی منطقی باشد. یک گذرواژهٔ بلند و یکتا که در مدیر گذرواژه ذخیره شده باشد، هنگام راهاندازی و آزمودن گزینههای جایگزین راه دیگری برای بازگشت به حساب در اختیارتان میگذارد. البته نباید آن را برای همیشه صرفاً بهعنوان راه نجات اضطراری نگه دارید؛ گذرواژهٔ فعال همچنان اعتبارنامهای است که مهاجم میتواند آن را با فیشینگ به دست آورد، بدزدد یا برای ورود به حساب به کار ببرد.
وقتی چند گذرکلید مستقل و چند روش بازیابی مطمئن در اختیار دارید، حذف گذرواژه میتواند آن مسیر ورود ضعیفتر را ببندد، بیآنکه شما را به تنها یک دستگاه وابسته کند.
بیگذرواژهبودن نباید به معنای بیبازیابیبودن باشد
حذف کامل گذرواژه در نهایت به این بستگی دارد که وقتی روش همیشگی ورودتان در دسترس نیست، به چه چیزی تکیه خواهید کرد. اگر از همین حالا میدانید چگونه بدون آن گذرواژه حساب را بازیابی میکنید، حذفش منطقی است. اگر نمیدانید، هیچ ایرادی ندارد که تا آمادهشدن دیگر بخشهای سامانهٔ بازیابی، یک گذرواژهٔ بلند و یکتا را در خزانهٔ خود نگه دارید.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Oluwademilade Afolabi است. مشاهده مقاله اصلی