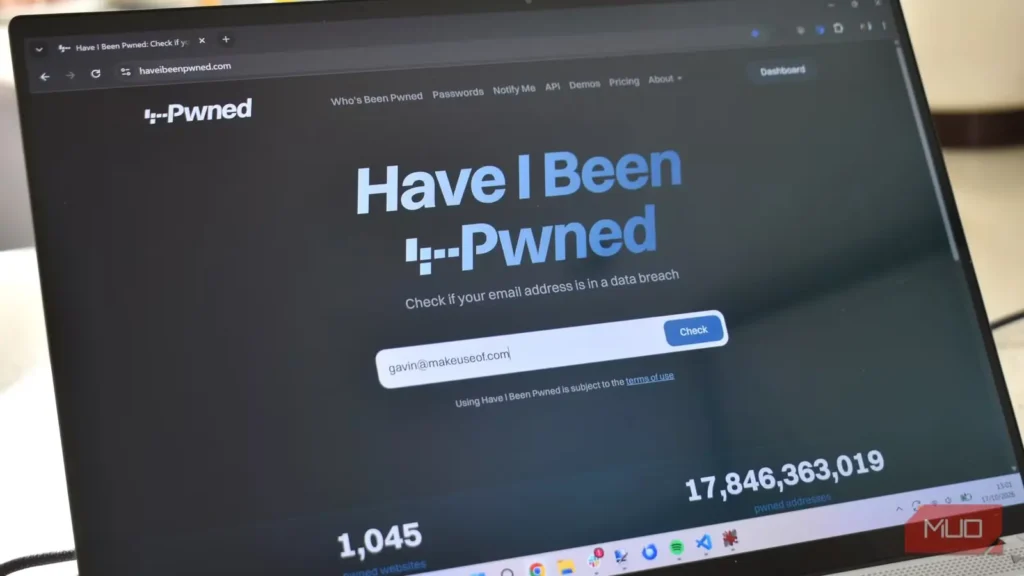
در طول سالها چند نشانی ایمیل داشتهاید؟ اکنون بیش از ۲۵ سال است که در اینترنت حضور دارم و در این مدت، نشانیهای ایمیل فراوانی روی هم انباشتهام؛ بسیاری از آنها به فراموشی سپرده شدهاند و طی سالها در نشتهای عظیم داده گرفتار آمدهاند.
حدس میزدم حسابهایم طی این سالها در چند نشت داده درگیر شده باشند، اما تنها چند دقیقه کار با Have I Been Pwned نشان داد که چقدر اشتباه میکردم و اطلاعاتم در این سالها چند بار افشا شده است.
Have I Been Pwned؛ ابزار بررسی نشت داده که بیشتر مردم نامش را شنیدهاند
اما کمتر کسی زحمت بررسیکردن را به خود میدهد!
ردپاهای بهجامانده از حسابهای ایمیلی که شما را به گذشته اینترنتیتان پیوند میدهند، میتوانند به راهی بیدردسر برای نفوذ به زندگی آنلاین کنونیتان تبدیل شوند و شما را در برابر فیشینگ، تصاحب حساب و بسیاری تهدیدهای دیگر آسیبپذیر کنند. مشکل حسابهای فراموششده همین است: دیگر به آنها فکر نمیکنید، اما ایمیلهای قدیمی، گذرواژهها و دیگر اطلاعات مرتبط همچنان در اینترنت باقی میمانند.
سرویس Have I Been Pwned، ساخته تروی هانت، نخستین بار در دسامبر ۲۰۱۳ راهاندازی شد و نشان میداد که آیا اطلاعات شما در نشت داده اکتبر ۲۰۱۳ شرکت Adobe، که بیش از ۱۵۰ میلیون کاربر را در معرض خطر قرار داد، وجود داشته است یا نه.
این سرویس از آن زمان تاکنون به مجموعهای شگفتانگیز شامل ۱۷.۸ میلیارد رکورد از بیش از ۱,۰۰۰ وبسایت رخنهشده، پایگاه داده، نشت ایمیل و منابع دیگر تبدیل شده است. پایگاه داده هانت یکی از بهترین راهها برای یافتن محل افشای اطلاعات قدیمی شماست.
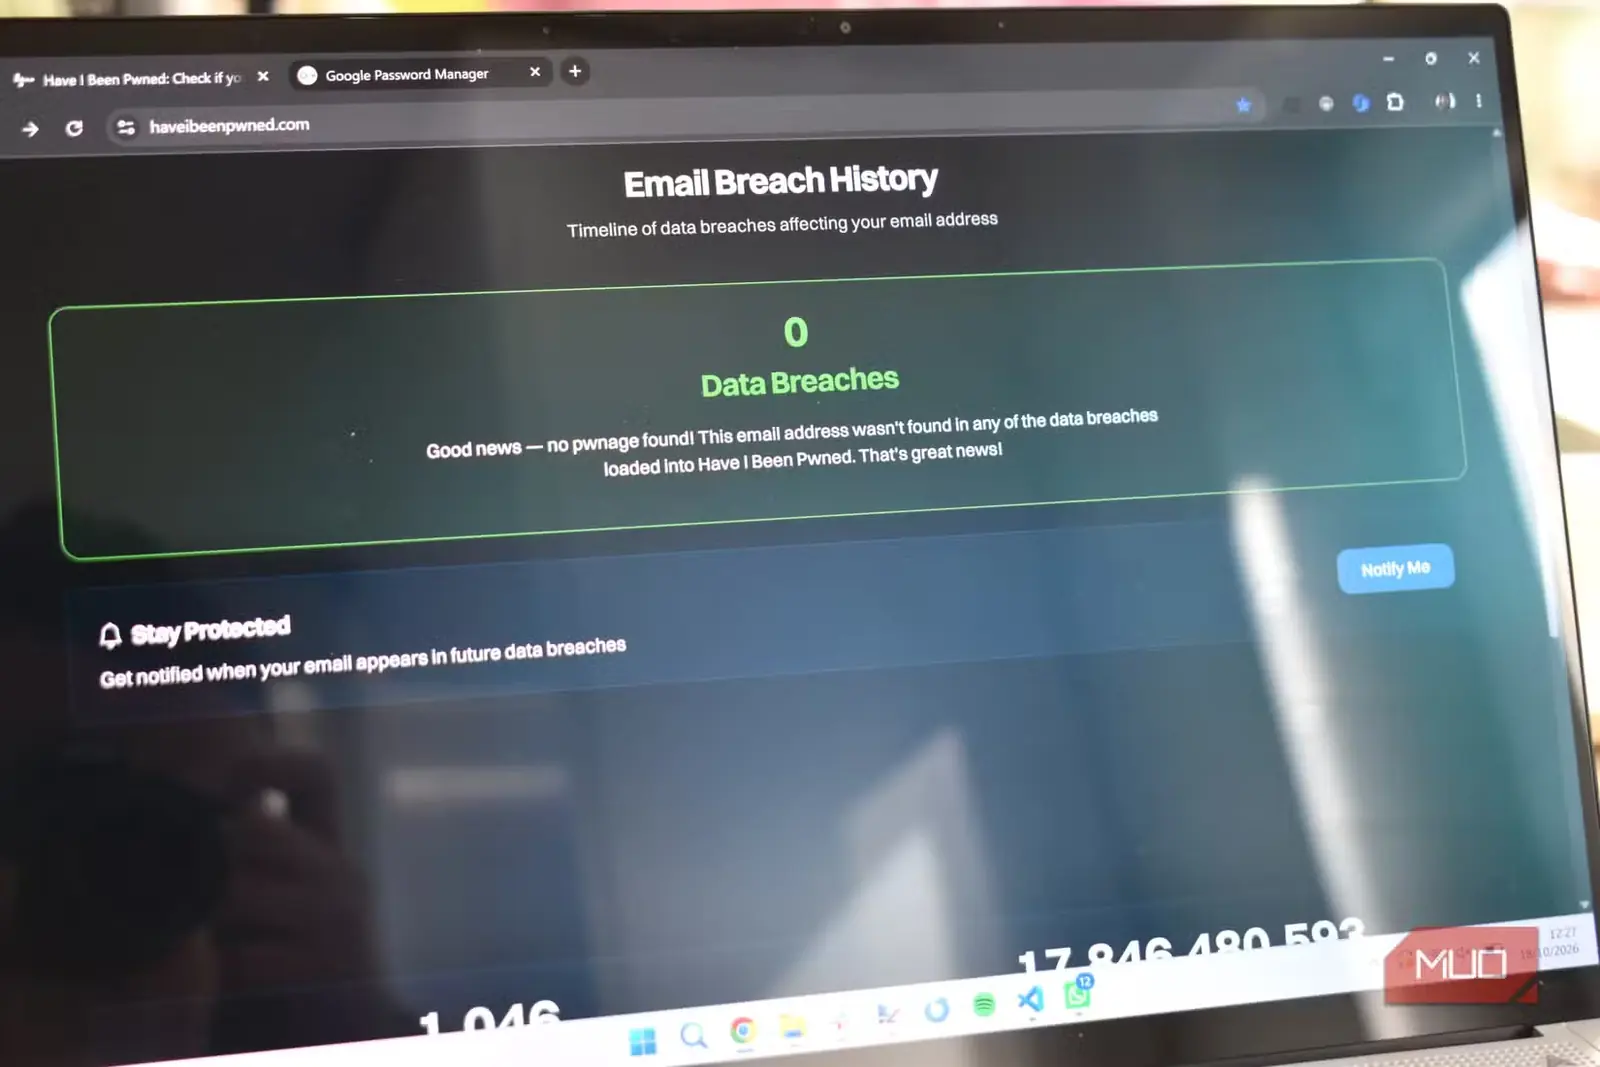
کار با آن نیز بسیار ساده است: یک نشانی ایمیل وارد میکنید و میبینید که آیا در یکی از نشتهای ثبتشده پیدا شده است یا نه.
کاری که HIBP انجام نمیدهد، برطرفکردن مشکلات بهجای شماست. این ابزار نشان میدهد مشکلات احتمالی کجا هستند، اما قابلیتی برای تغییر خودکار گذرواژهها، پاککردن اطلاعات از اینترنت و انجام کارهایی از این دست ندارد. کاربردش صرفاً آگاهیبخشی است، اما همین اطلاعات میتواند برای ساماندادن ردپای آنلاین قدیمی شما بسیار سودمند باشد.
افتادم به جان نشانیهای ایمیلم و همه را بررسی کردم
نشانیهای ایمیل قدیمی واقعاً دردسرسازند
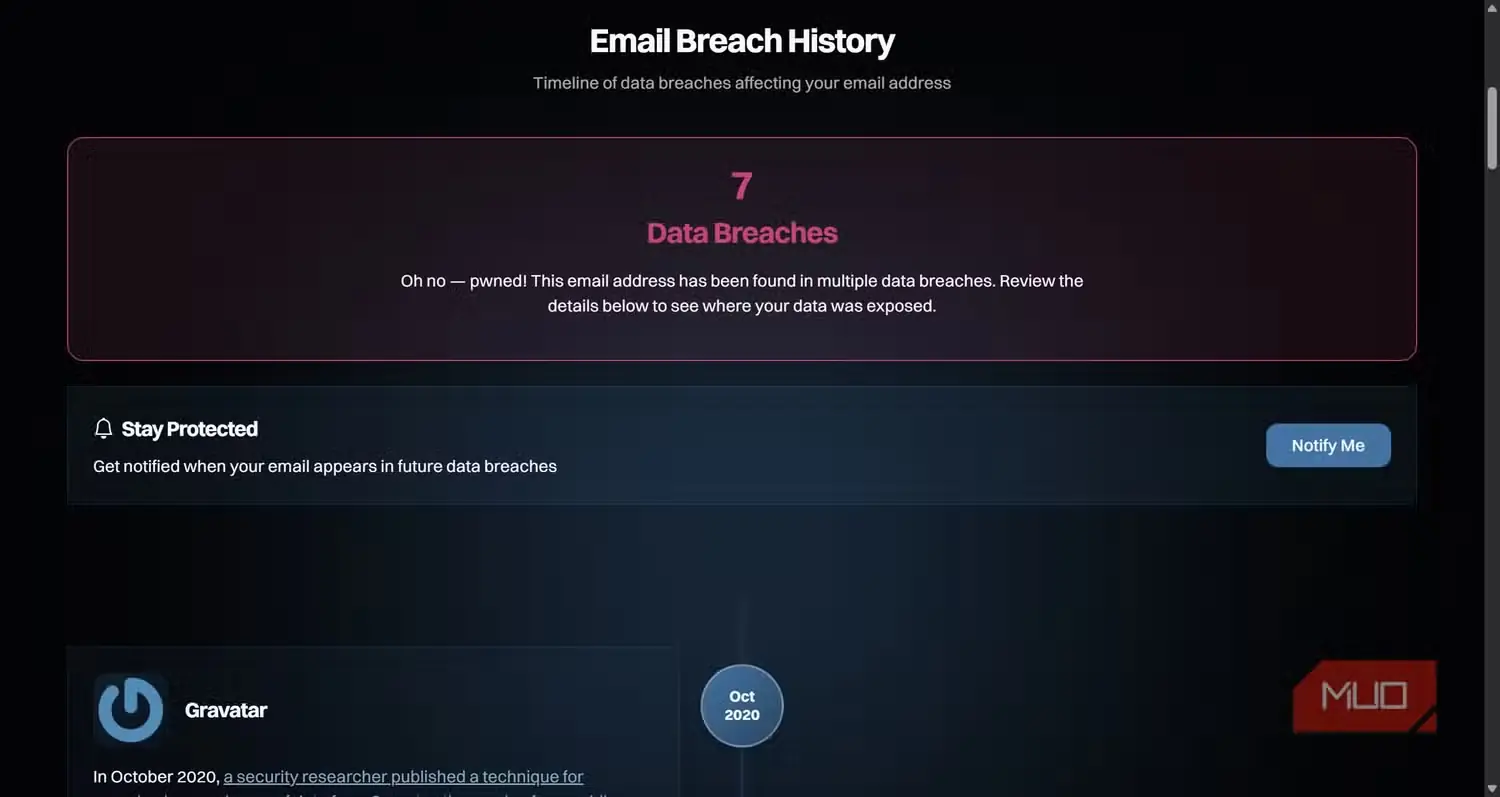
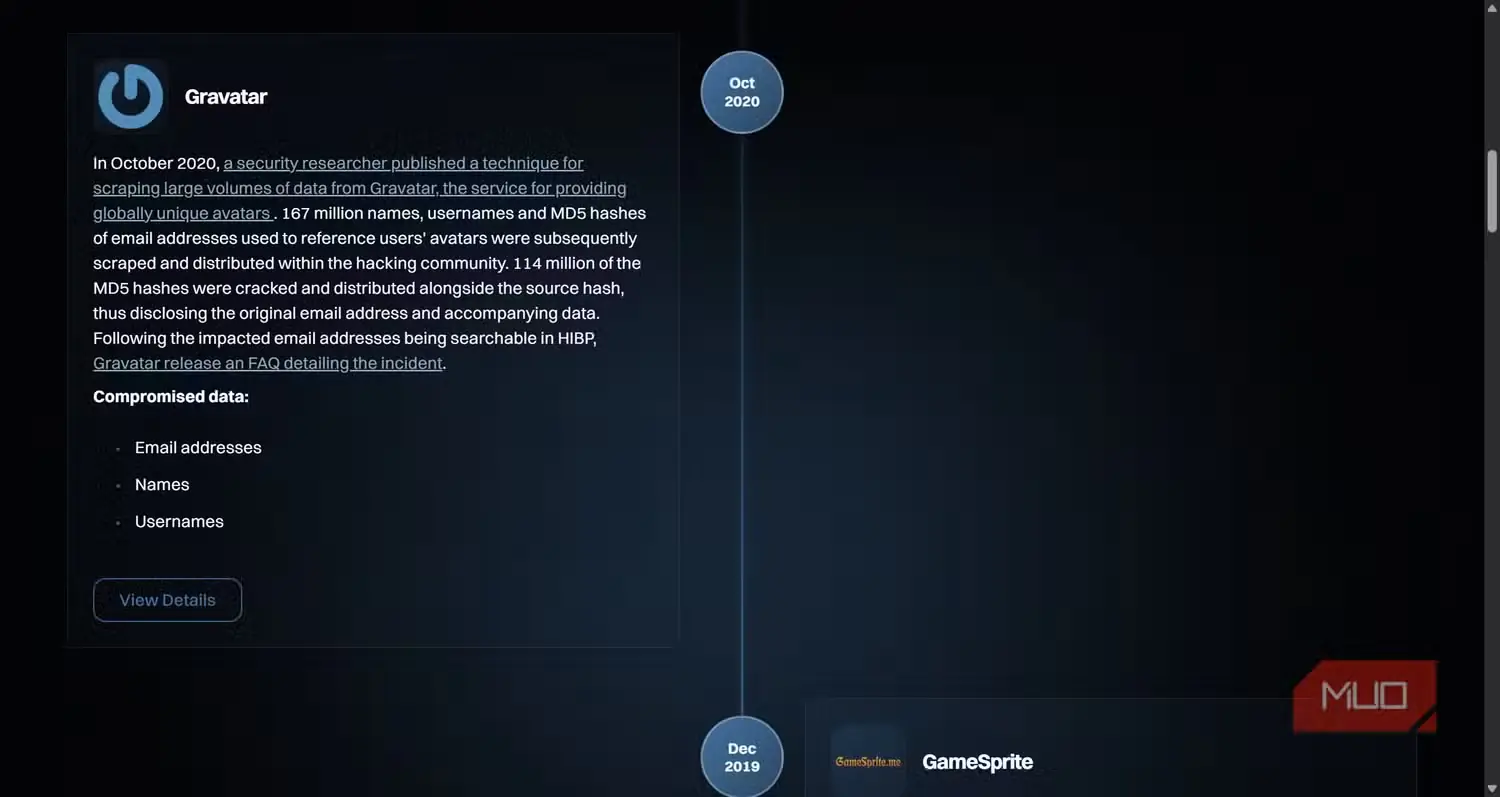
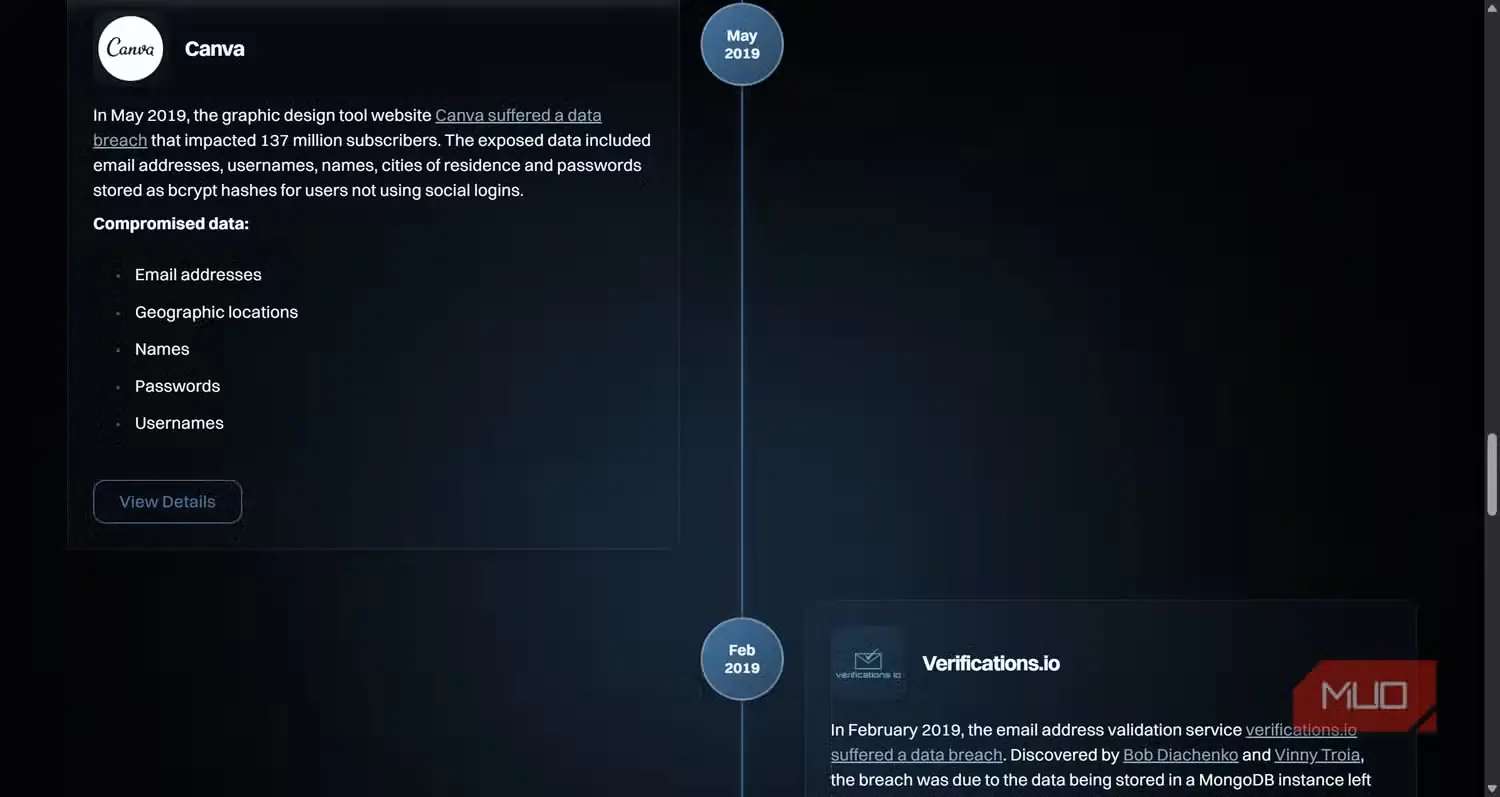
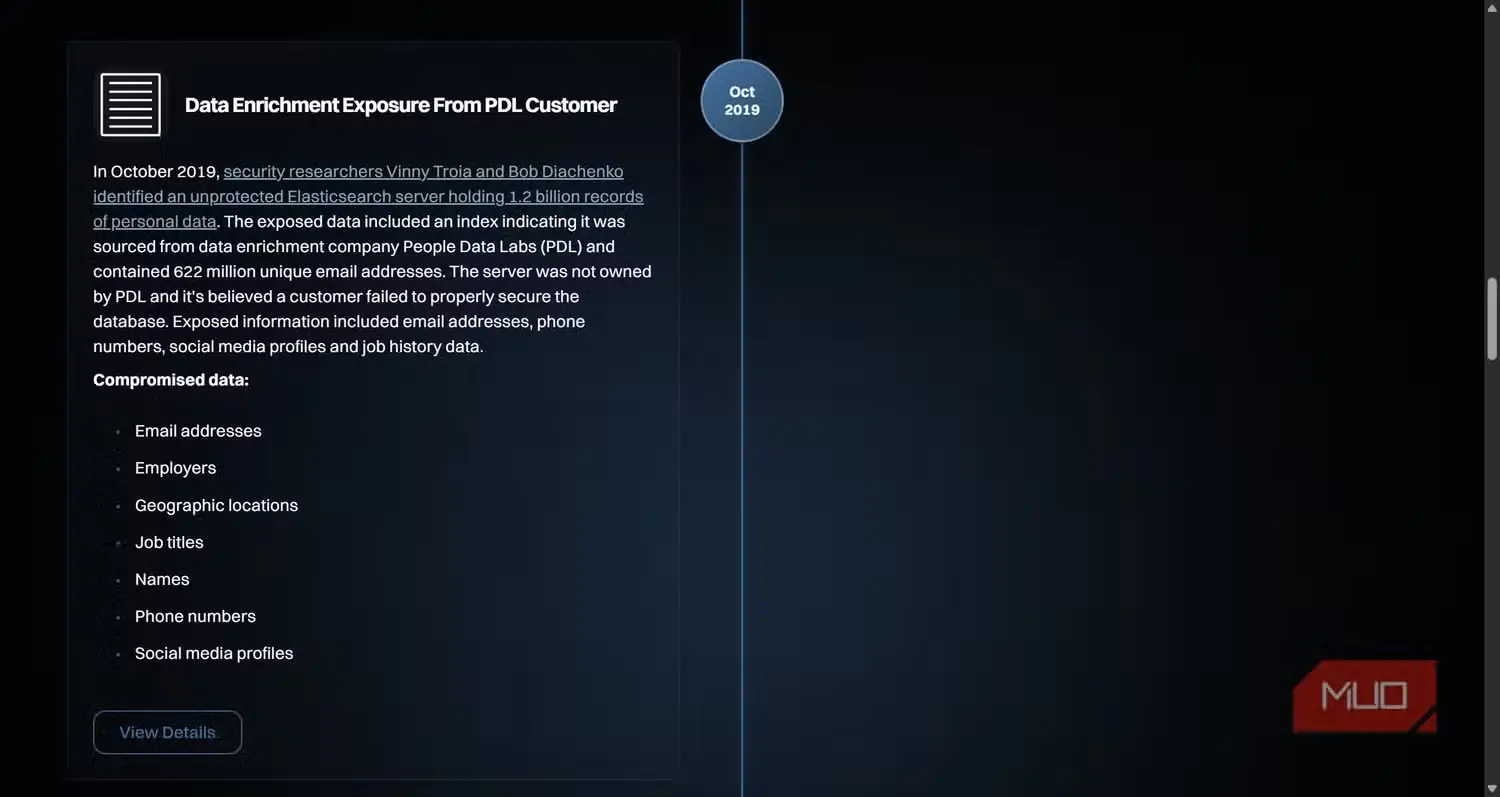
کارآمدی این فرایند به این بستگی دارد که تا چه اندازه میتوانید گذشته را به یاد آورید و در برخی موارد، آخرین بار چه زمانی از یک نشانی ایمیل استفاده کردهاید.
در این میان، با شگفتی دیدم یکی از نخستین نشانیهای ایمیلم، که سالها پیش برای دسترسی به MSN Messenger ساخته بودم، در نشت دادهای در سال ۲۰۱۷ افشا شده است. نشت ربات هرزنامهفرست Onliner در سال ۲۰۱۷ شامل ۷۱۱ میلیون نشانی ایمیل یکتا بود و نشانی Hotmail بیش از ۲۰ ساله من نیز یکی از آنها به شمار میرفت.
بااینحال، احساس نمیکنم لازم باشد درباره این مورد کاری انجام دهم. آن نشانی ایمیل مدتهاست کاملاً از کار افتاده و در آن زمان نیز قطعاً برای ورود به سرویسهای آنلاین زیادی از آن استفاده نمیکردم. بنابراین، هرچند ترکیب ایمیل و گذرواژهام فاش شده است، این موضوع برایم مایه نگرانی نیست.
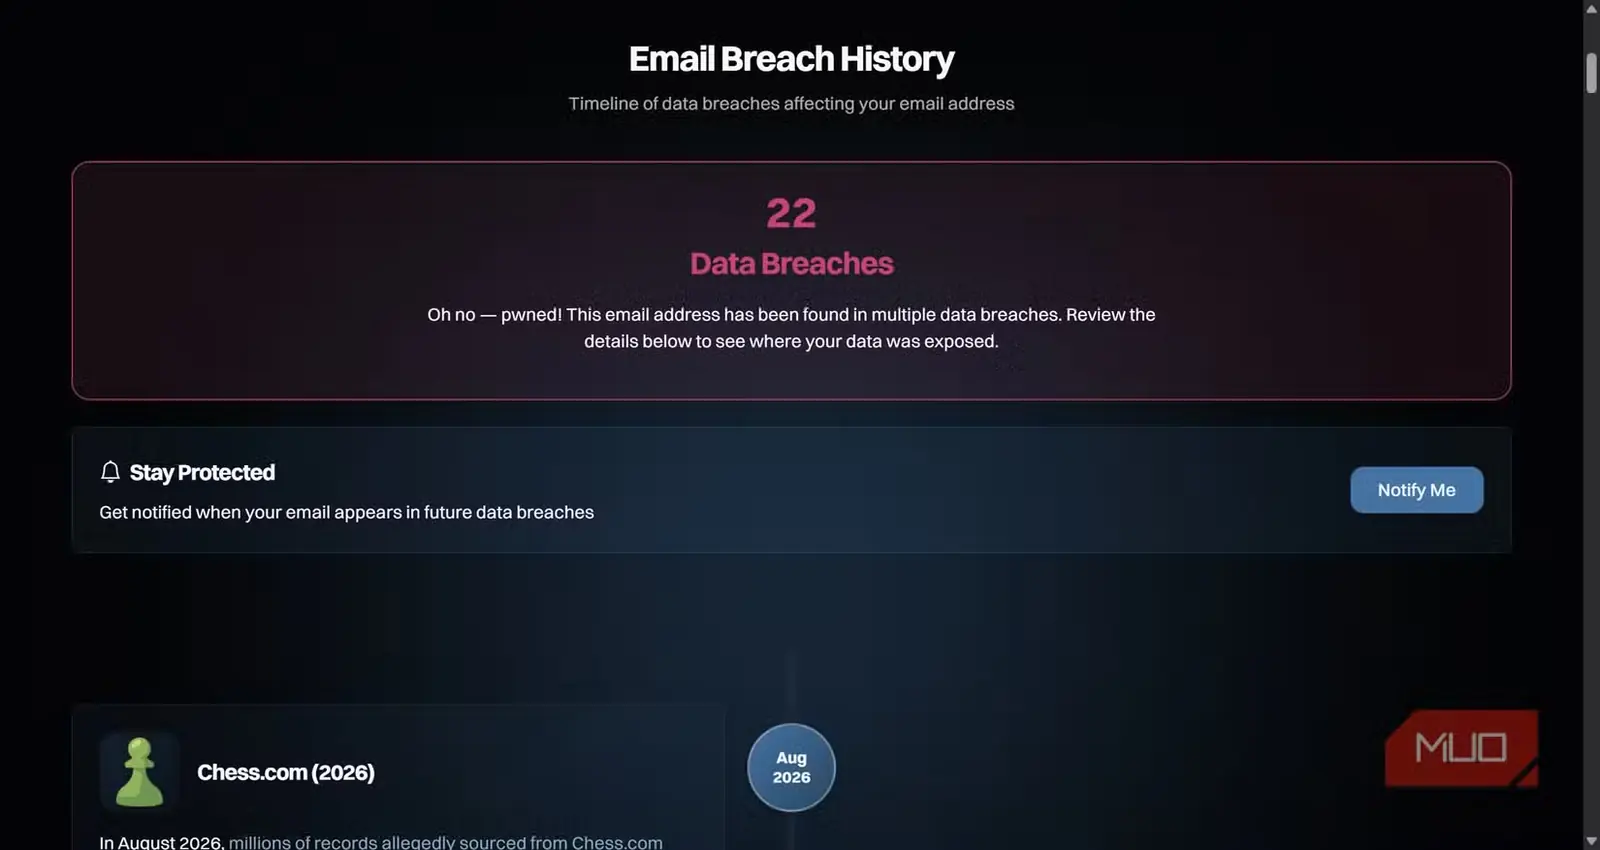
از نشانی ایمیل بعدی که امتحان کردم، مدت بسیار طولانیتری استفاده کرده بودم و به همین نسبت، در نشتهای بسیار بیشتری دیده میشد: ۲۲ نشت که تازهترینشان به اوت ۲۰۲۶ برمیگشت. حسابم در Chess.com که سالها بیاستفاده مانده بود، حالا به عددی در آمارها تبدیل شده است. البته این نشتها از سالها پیش آغاز شده بودند و نخستین مورد، نشت LinkedIn در سال ۲۰۱۲ بود.
نکته جالب این است که نشتهای تازهتر بهروشنی نشان میدهند ترکیب قدیمی و منسوخشده ایمیل و گذرواژهام در پایگاههای داده مورد استفاده برای حملات انبوه ورود با اعتبارنامههای سرقتشده و منابع مشابه دستبهدست شده است. سه مورد از تازهترین نشتها تا حد زیادی حدسم را تأیید میکنند: مجموعهای از گزارشهای بدافزارهای سارق اطلاعات، پایگاه دادهای از اعتبارنامهها که میان هکرها به اشتراک گذاشته شده و فهرستی بلند از ایمیلهایی که از نشتهای گوناگون دیگر گردآوری شدهاند.
با بررسی همه نشانیهای ایمیلی که به یاد میآوردم، اطلاعاتم را در بیش از ۵۰ پایگاه داده مربوط به دورههای مختلف فعالیت HIBP پیدا کردم؛ حتی برخی از حسابهای ایمیل جدیدترم نیز در میان آنها بودند.
همه نشتهای داده در HIBP ثبت نشدهاند
نتایج را با پایگاههای دیگر و ابزار بررسی مدیر گذرواژه تطبیق دهید
Have I Been Pwned حاصل تلاشی چشمگیر است، اما همه موارد نشت ایمیل و گذرواژه را در بر نمیگیرد. این سرویس تنها شامل نشتهایی است که برای تروی هانت فرستاده شدهاند و یکتابودنشان تأیید شده است، یا دستکم نسخهای کاملاً تکراری از یک نشت پیشین نیستند. مواردی که بخشی از مجموعههای عظیم تلفیقی، مانند Collection #۱، باشند نیز در آن ثبت میشوند.
بااینهمه، همه نشتها سر از HIBP درنمیآورند. برخی از آنها هرگز بهطور عمومی تأیید نمیشوند. برخی دیگر نیز به دست هکرهای وابسته به دولتها یا گروههای مشابه انجام میشوند و اطلاعاتشان هیچگاه در اختیار عموم قرار نمیگیرد.
به همین دلیل، با وجود همه مزایای HIBP، باید ترکیبهای ایمیل و گذرواژهتان را در منابع دیگری نیز بررسی و تطبیق دهید.
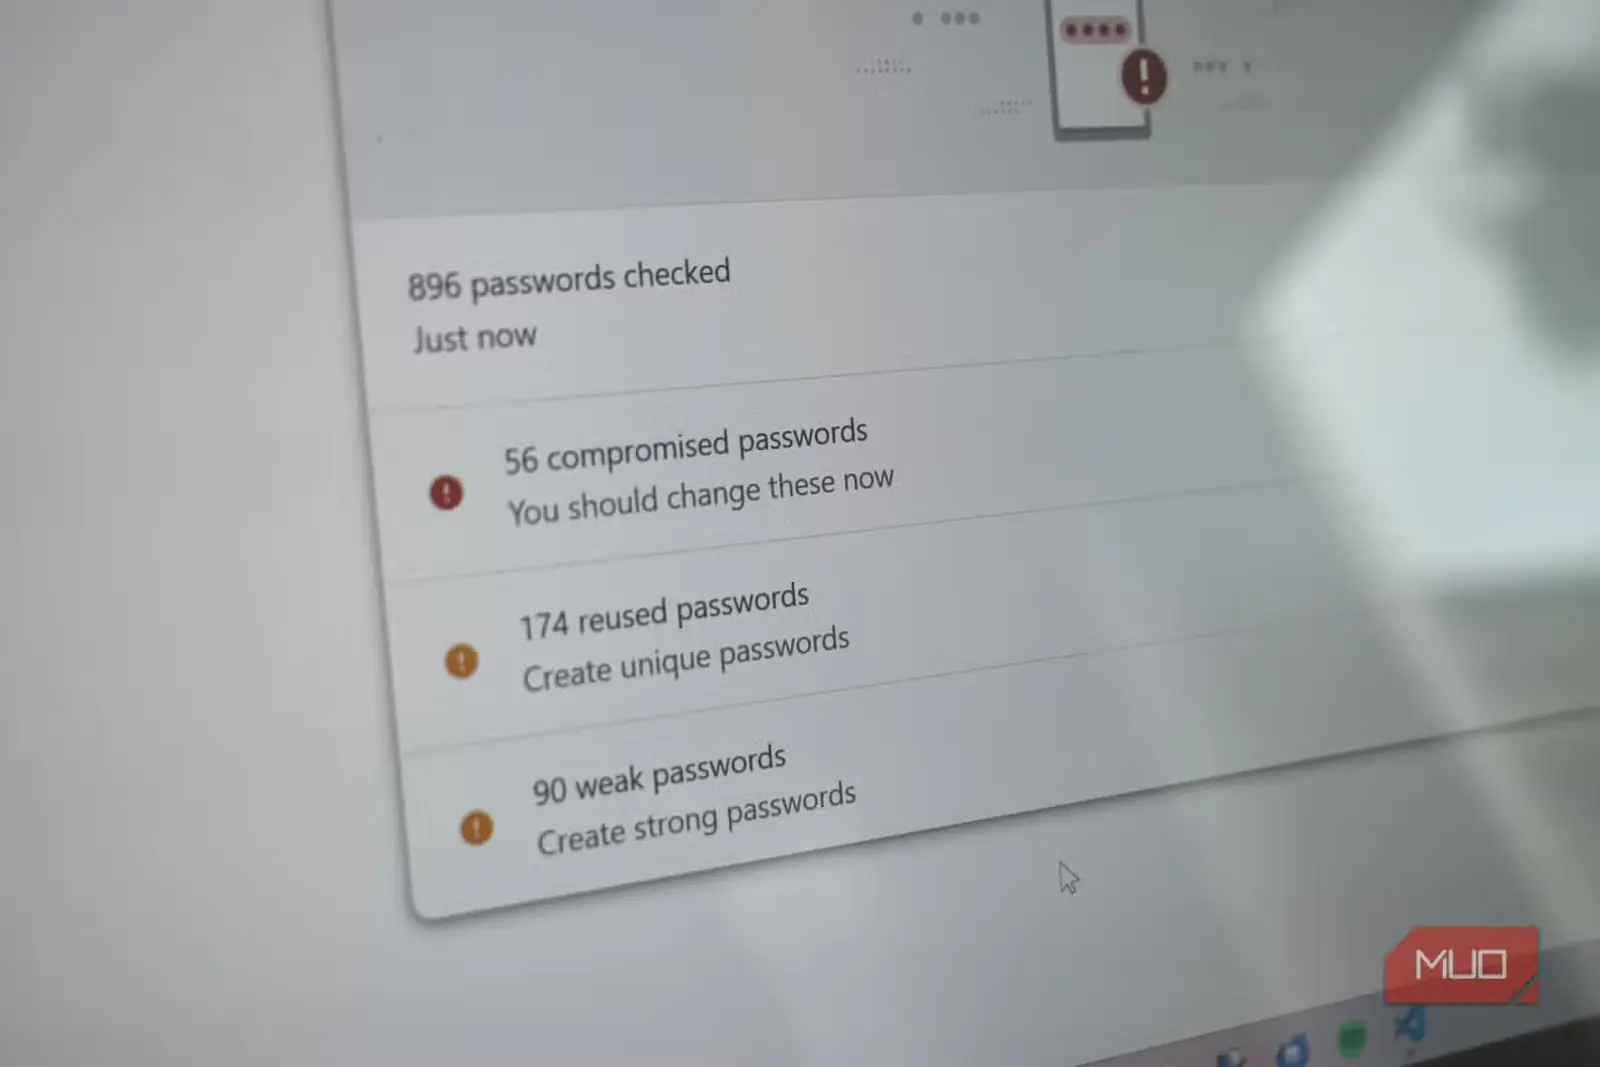
برای نمونه، اگر از مدیر گذرواژه مرورگرتان، مانند Google Password Manager در Chrome، استفاده میکنید، ابزار داخلی بررسی گذرواژه آن نشان میدهد کدامیک از حسابهایتان به رسیدگی نیاز دارند. این ابزار پایگاه داده ایمیلها و گذرواژههایتان را بررسی میکند و سپس آنها را با فهرستی از رخنههای شناختهشده میسنجد؛ فهرستی که دستکم در برخی بخشها با HIBP تفاوت دارد.
در مورد من، بیشتر اطلاعات فاششده در هر دو سرویس یکسان بود؛ اما چند نشانی ایمیل یکبارمصرف که طی سالها به کار برده بودم، در HIBP دیده نمیشدند و در بررسی گذرواژههای افشاشده گوگل ظاهر شدند. البته همه آنها به حسابهای موقتی و یکبارمصرف مربوط بودند، اما همین موضوع نشان میدهد چرا بهتر است گذرواژههایتان را با منبع دومی نیز بررسی کنید.
مثبتهای کاذب در مدیر گذرواژه گوگل
گذشته از اینکه بیشتر کارشناسان توصیه میکنند از مدیر گذرواژه مرورگر استفاده نکنید، این ابزارها ممکن است مشکل دیگری نیز داشته باشند: مثبتهای کاذب.
هنگام مرور فهرست گذرواژههای افشاشده متوجه شدم بیشترشان دستکم چهار سال قدمت دارند و بسیاری از آنها ترکیبهای ایمیل و گذرواژهای بودند که سالها پیش کنار گذاشته بودم؛ هرچند از سر بیاحتیاطی، همان ترکیب را در بیش از یک حساب به کار برده بودم.
گوگل این حسابها را مشکلدار علامتگذاری میکرد، اما یا مدتها بود دیگر از آن ترکیب استفاده نمیکردم، یا خود حساب از پیش بسته شده و از دسترس خارج شده بود.
بااینهمه، این هشدار بهموقع یادآوری میکرد که آن اطلاعات هنوز در اینترنت وجود دارند و ممکن است روزی علیه شما به کار گرفته شوند.
اطلاعات حسابهای افشاشده چگونه علیه شما به کار میروند
اعتبارنامههای قدیمی؛ دری پشتی به حساب شما
همین اطلاعات افشاشده و بسیار قدیمی هستند که گاهوبیگاه دوباره در زندگیام سر برمیآورند؛ نه بهشکل نفوذ به حسابها، بلکه اغلب در قالب ایمیلهای هرزنامهای که ادعا میکنند نکتهای وسوسهانگیز درباره گذشته دیجیتال من میدانند.
در بسیاری از موارد، فرستنده هرزنامه با نمایش یکی از این ترکیبهای قدیمی ایمیل و گذرواژه میکوشد شما را فریب دهد تا تصور کنید پیشتر به حسابتان نفوذ کرده است. برای برخی افراد همین کافی است تا پاسخ دهند و اطلاعات تازهتری در اختیار مهاجم بگذارند؛ اطلاعاتی که میتواند به مشکلاتی بسیار بزرگتر بینجامد.
مشکل بزرگ دیگر، حمله «پرکردن اعتبارنامه» است. ترکیبهای قدیمی ایمیل و گذرواژه من در چندین فهرست ویژه این حملات وجود داشتند. در چنین حملهای، هکر شمار بسیار زیادی از ترکیبهای شناختهشده و افشاشده ایمیل و گذرواژه را روی سرویسهای دیگر میآزماید، به این امید که یکی از آنها کار کند.
خوشبختانه دادههای من به ایمیلها و گذرواژههای قدیمی و مدتها بلااستفاده مربوط میشوند و ازاینرو خطر چندانی برایم ندارند؛ اما اگر ترکیب یکسانی از ایمیل و گذرواژه را در چند حساب به کار بردهاید، بهتر است حسابهای قدیمی خود را بررسی کنید.
چگونه جلوی سوءاستفاده از اعتبارنامههای قدیمی را بگیریم
برای محافظت از حسابهای کنونیتان در برابر خطر اعتبارنامههای قدیمی میتوانید چند کار انجام دهید که بیشترشان تنها چند دقیقه زمان میبرند:
- نامنویسی در HIBP: هرگاه نشانی شما در رخنهای تازه دیده شود، HIBP از راه ایمیل آگاهتان میکند. همه نشانیهای ایمیل خود، از جمله نشانیهای قدیمی، را به آن بیفزایید.
- تغییر گذرواژه یا حذف حسابهای قدیمی: شاید هنوز بتوانید وارد حسابهای قدیمیتان شوید و گذرواژه آنها را به نمونهای دشوارتر تغییر دهید؛ یا اگر دیگر از حسابی استفاده نمیکنید، آن را بهطور کامل حذف کنید.
- استفاده از مدیر گذرواژه: برخلاف نظر برخی افراد، استفاده از مدیر گذرواژه مرورگر بهتر از کنار گذاشتن کامل این ابزار است. استفاده از مدیر گذرواژه متنبازی مانند Bitwarden بهشدت توصیه میشود؛ اما حتی اگر کار را با Google Password Manager آغاز کنید، باز هم امنیت حسابهایتان را افزایش دادهاید. بیشتر مدیران گذرواژه، حسابها، گذرواژهها و رخنههای اطلاعاتی را پیوسته زیر نظر میگیرند؛ دقیقاً همان چیزی که نیاز دارید.
- فعالکردن احراز هویت دومرحلهای: بهخاطر سپردن فعالسازی احراز هویت دومرحلهای برای حسابها، بهاندازه استفاده از مدیر گذرواژه اهمیت دارد. هرچند مرحله تأیید اضافه ممکن است آزاردهنده به نظر برسد، بیدلیل نیست که هکرها نمیخواهند این گزینه را فعال کنید.
- استفاده از ایمیلهای یکبارمصرف برای هر حساب: اگر میخواهید در سرویسی نامنویسی کنید که تنها یک بار به آن نیاز دارید، یا فقط قصد دارید مدتی آن را بیازمایید، از یک نشانی ایمیل یکبارمصرف استفاده کنید. اگر آن سرویس در آینده دچار رخنه شود، این کار از ایمیل و گذرواژههای واقعی شما محافظت میکند.
- هرزنامهها را دوباره بررسی کنید: همانطور که پیشتر گفتیم، هرزنامهها به هر اطلاعاتی چنگ میاندازند که بتواند چنین وانمود کند که فرستنده از مدتها پیش به زندگی دیجیتال شما راه یافته است. این ادعاها همیشه دروغاند و هدفی جز کلاهبرداری ندارند. هر روز میلیونها هرزنامه فرستاده میشود تا شاید تنها یک نفر به دام بیفتد؛ بنابراین، شناختن نشانههای آنها بسیار سودمند است.
همانند هر موضوع دیگری در زمینهٔ امنیت، Have I Been Pwned ابزاری بسیار کارآمد برای یافتن نقاطی است که از دیدتان پنهان ماندهاند. بااینحال، این سرویس تنها یکی از لایههای حفاظتی شماست؛ پس گامهای تکمیلی بالا را نیز بردارید تا اطلاعات ورود قدیمی و افشاشدهتان دوباره سر برنیاورند و اکنون برایتان دردسر امنیتی ایجاد نکنند.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Gavin Phillips است. مشاهده مقاله اصلی