امنیت، نقطه آغاز بدیهی برای انتخاب مدیر گذرواژه است. من رمزگذاری نیرومند، معماری معتبرِ دانش صفر، ممیزیهای مستقل و شرکتی با پیشینهای اعتمادپذیر میخواهم. بااینحال، وقتی چند گزینه این معیارها را برآورده میکنند، مقایسه اصطلاحات رمزنگاری دیگر کمک چندانی به تمایز میان آنها نمیکند.
از آنجا به بعد، تجربه روزمره برایم اهمیت بیشتری پیدا میکند. آیا تکمیل خودکار هم روی گوشی و هم رایانهام قابلاعتماد است؟ اگر دستگاهی را گم کنم، میتوانم بیآنکه فرایند بازیابی به جستوجویی طاقتفرسا تبدیل شود، دوباره به اطلاعاتم دسترسی پیدا کنم؟ آیا همسرم در شرایط اضطراری به حسابهای مهم دسترسی خواهد داشت؟ و اگر چند سال دیگر تصمیم بگیرم سرویس را عوض کنم، میتوانم دادههایم را با خود ببرم، بیآنکه ناچار شوم نیمی از زندگی دیجیتالیام را دستی از نو بسازم؟
زندگی با یک صندوق امن هم میتواند دردسرساز باشد
وقتی تکمیل خودکار صبرتان را لبریز میکند
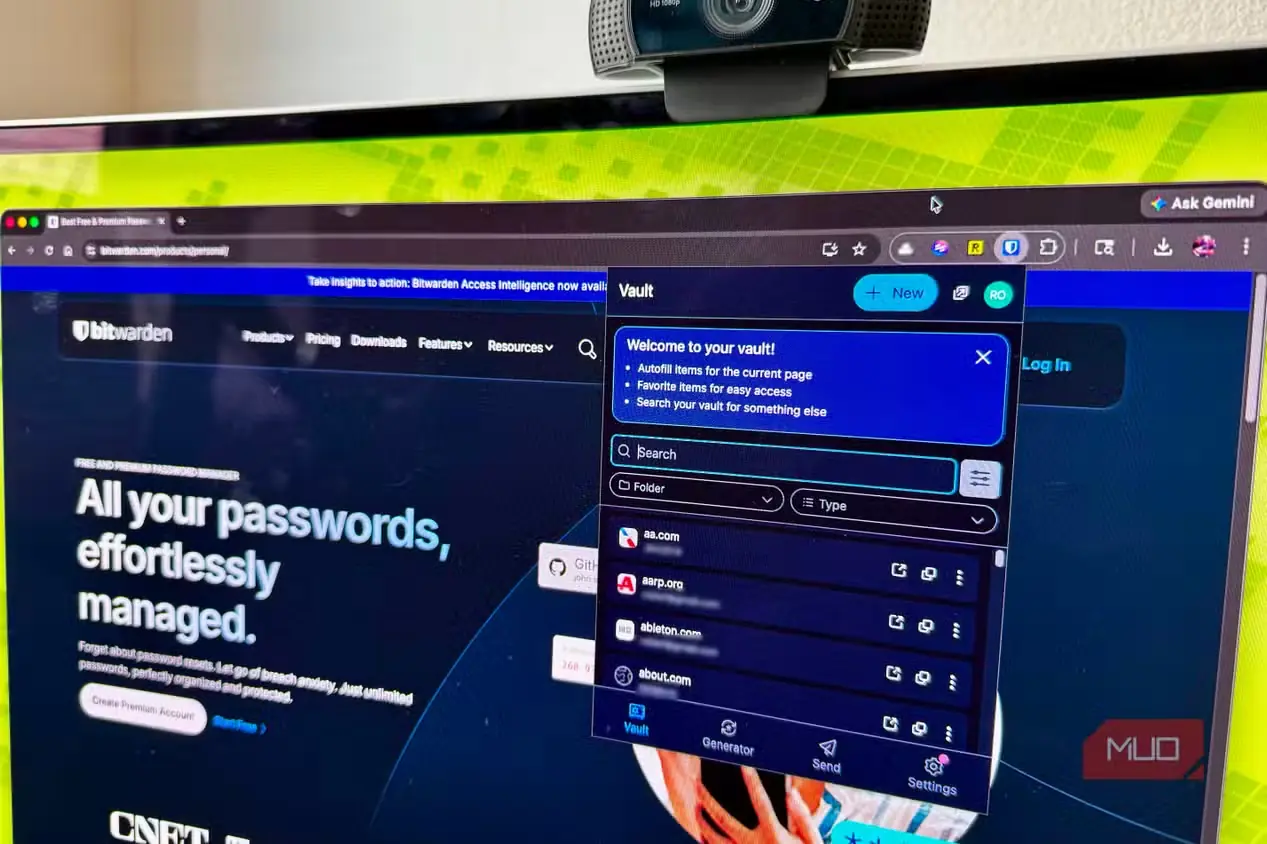
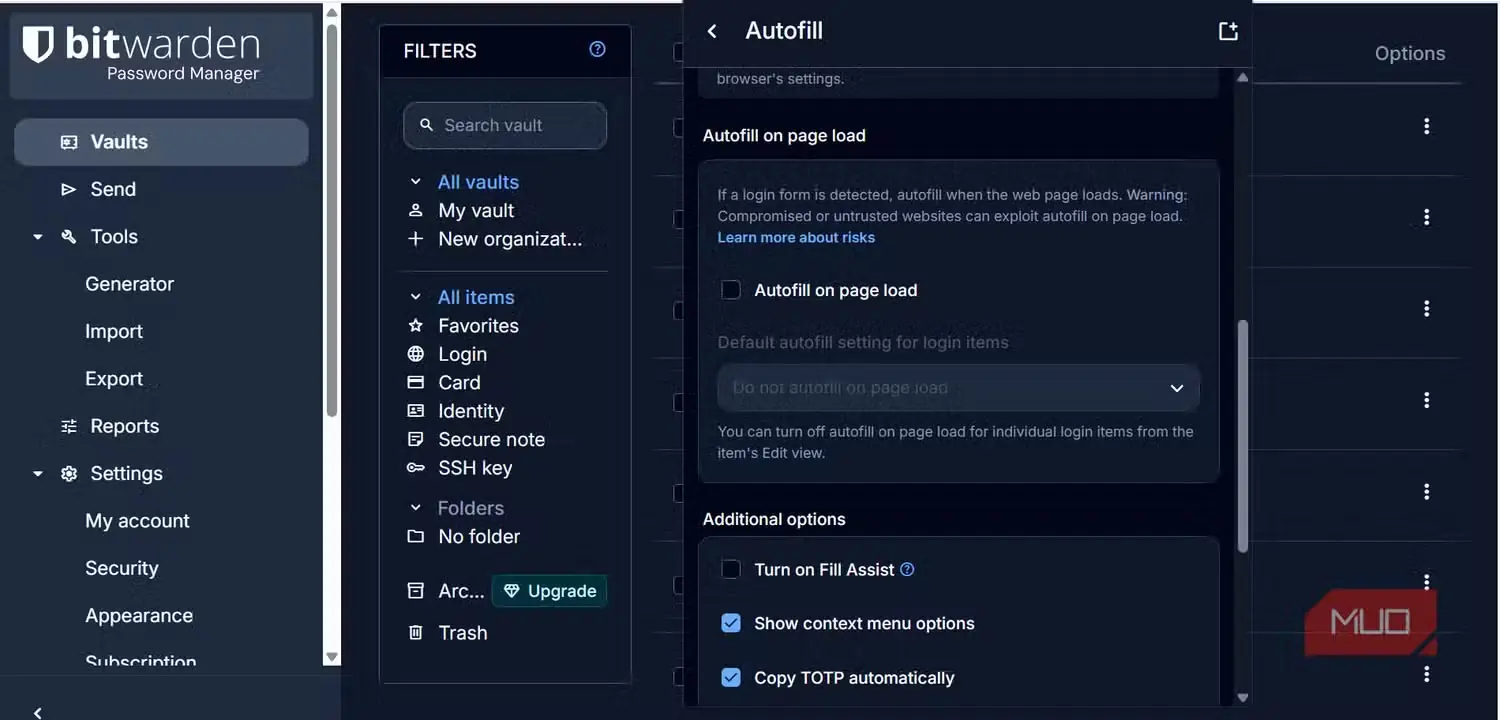
مدیر گذرواژه از آن برنامههایی است که میتوانم تمام روز از آن استفاده کنم، بیآنکه حتی یک بار پنجره اصلیاش را باز کنم. بیشتر کارها درون کادر ورود مرورگر، پیام تکمیل خودکار Android یا پنجره کلید عبور انجام میشود؛ بنابراین یک ناسازگاری کوچک ممکن است بسیار آزاردهندهتر از نبود قابلیتی باشد که جایی در جدول مقایسه پنهان شده است.
پیش از آنکه صدها اطلاعات ورود را به هر سرویسی منتقل کنم، آن را روی دستگاهها و مرورگرهایی که هماکنون استفاده میکنم نصب میکنم و برای مدتی کوتاه با حسابهایی میآزمایم که اختلال احتمالی در آنها دردسر جدی ایجاد نمیکند.
- یک اطلاعات ورود تازه را از طریق افزونه مرورگر ذخیره کنید.
- آن را هم در رایانه و هم در گوشی بهصورت خودکار وارد کنید.
- گذرواژه را تغییر دهید و ببینید آیا صندوق متوجه این تغییر میشود.
- در یک وبسایت پشتیبانیشده، کلید عبور بسازید و از آن استفاده کنید.
- اتصال اینترنت را قطع کنید و ببینید آیا صندوقی که پیشتر همگام شده است همچنان کار میکند.
- دستگاه را دوباره راهاندازی کنید و ببینید فرایند بازکردن قفل چقدر دردسر به همراه دارد.
یک افزونه بدقلق یا پیام تکمیل خودکار غیرقابلاعتماد ممکن است هنگام راهاندازی مسئلهای ناچیز به نظر برسد، اما بعدتر به همتای دیجیتالی کشویی تبدیل شود که هر بار برای برداشتن چنگال گیر میکند. اگر میان چند سکو جابهجا میشوید، بد نیست بدانید چرا برخی افراد Google Password Manager را با گزینهای اختصاصی جایگزین میکنند یا Apple Passwords را کنار میگذارند و به سراغ مدیری میروند که با گستره متنوعتری از دستگاهها سازگار است.
کلیدهای عبور، این دوره آزمایشی را ارزشمندتر هم میکنند. Proton Pass و Bitwarden هر دو امکان ذخیرهسازی و استفاده از کلیدهای عبور را در افزونههای مرورگر و برنامههای موبایلی خود فراهم میکنند، هرچند تجربه دقیق استفاده همچنان به سیستمعامل، مرورگر، برنامه و وبسایت موردنظر بستگی دارد. با رواج کلیدهای عبور در سرویسهای بیشتر و پررنگترشدن نقش آنها در شناسایی روزمره کاربران، دیگر نمیتوان بهآسانی از این موضوع چشم پوشید.
اشتراکگذاری بخش دیگری است که پیش از انتخاب نهایی آن را میآزمایم. در خانه، بسیار ترجیح میدهم اطلاعات ورود سرویس پخش آنلاین، خدمات عمومی یا حساب مشترک خانواده را در یک صندوق اشتراکی درستوحسابی نگه دارم، نه اینکه گذرواژه را در گفتوگویی بفرستم و امیدوار باشم همه به یاد بیاورند کدام پیام حاوی نسخه فعلی آن است. همین تعاملهای کوچک روزمره، بسیار بیشتر از صفحه راهاندازی به تجربه نهایی شکل میدهند.
برای روزی که قفل باز نمیشود آماده باشید
پشت در ماندن، وقت بدی برای خواندن راهنماست
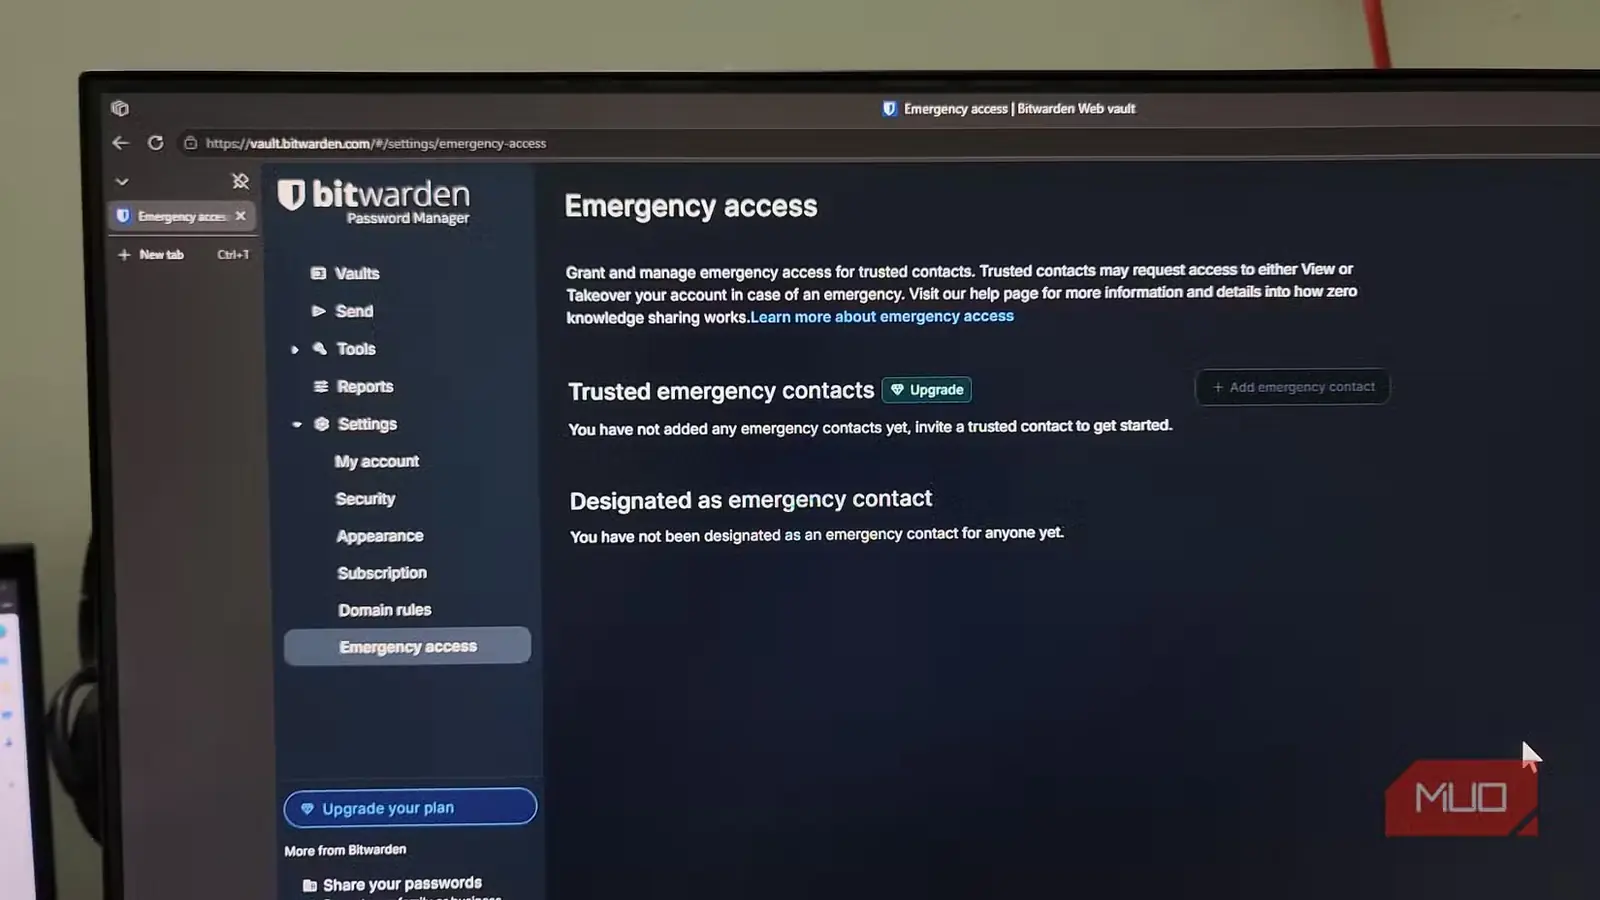
مدیران گذرواژه هنگام بازیابی باید تعادلی تا اندازهای ناخوشایند برقرار کنند. صندوق شما باید برای دیگران بهشدت نفوذناپذیر باشد، اما درعینحال برای روزی که گوشیتان را گم میکنید، گذرواژه اصلی را از یاد میبرید یا لازم است فردی مورداعتماد به نمایندگی از شما وارد حسابی حیاتی شود، به برنامهای عملی نیاز دارید. بهتر است این برنامه بازیابی را زمانی سامان دهید که هنوز همهچیز عادی و بینقص کار میکند.
در سرویسهای دانش صفر، بخش پشتیبانی معمولاً نمیتواند گذرواژه اصلی فراموششده را در اختیارتان بگذارد، زیرا ارائهدهنده از همان ابتدا اطلاعات لازم برای رمزگشایی صندوق شما را ندارد. برای نمونه، Bitwarden نمیتواند گذرواژه اصلی یک کاربر را بازیابی کند. کاربران اشتراکی میتوانند قابلیت دسترسی اضطراری را از پیش آماده کنند تا شخصی مورداعتماد، مطابق مجوزها و دوره انتظاری که تعیین میکنید، صندوق را ببیند یا در اختیار بگیرد.
Dashlane بازیابی را کمی متفاوت انجام میدهد. میتوانید از پیش یک کلید بازیابی ۲۸ نویسهای بسازید و اگر بعدها دسترسیتان قطع شد، آن را همراه با تأیید هویت به کار ببرید. اما اگر بدون هیچ روش بازیابی در دسترسی به آن مرحله برسید، بازنشانی حساب ممکن است به معنای خداحافظی با تمام دادههای ذخیرهشده در صندوق باشد.
احراز هویت دومرحلهای هم به همین اندازه به برنامهریزی نیاز دارد. نگهداری کدهای TOTP درون مدیر گذرواژه بسیار راحت است، بهویژه وقتی برنامه میتواند هم گذرواژه و هم کد تأیید را خودکار برایتان وارد کند. استفاده از یک برنامه احراز هویت جداگانه، در صورتی که خود خزانه به خطر بیفتد، یک لایه جداسازی بیشتر فراهم میکند. برای هر دو روش میتوان دلایل خوبی آورد؛ اما اینکه گذرواژه، عامل دوم و تنها راه بازگشت به حساب را همگی در یک گوشی بگذاریم و نامش را «بازیابی پس از فاجعه» بگذاریم، بهنظر من کار عاقلانهای نیست.
زیستبوم پیرامون هر سرویس نیز میتواند بر این تصمیم اثر بگذارد. دلایل محکمی وجود دارد که کاربران پس از کوچ از مدیران گذرواژه ساده و داخلی، همچنان به بیتواردن وفادار میمانند. پیش از آنکه سالها اطلاعات ورود خود را به سرویسی بسپارید، باید ابزارهای بازیابی، پشتیبانی از سکوهای گوناگون، دسترسی اضطراری و میزان اختیاری را که بر خزانهتان دارید، بهدقت بسنجید.
پیش از اسبابکشی، راه خروج میخواهم
پیش از جا دادن گذرواژهها، هزینه کوچ را بسنجید
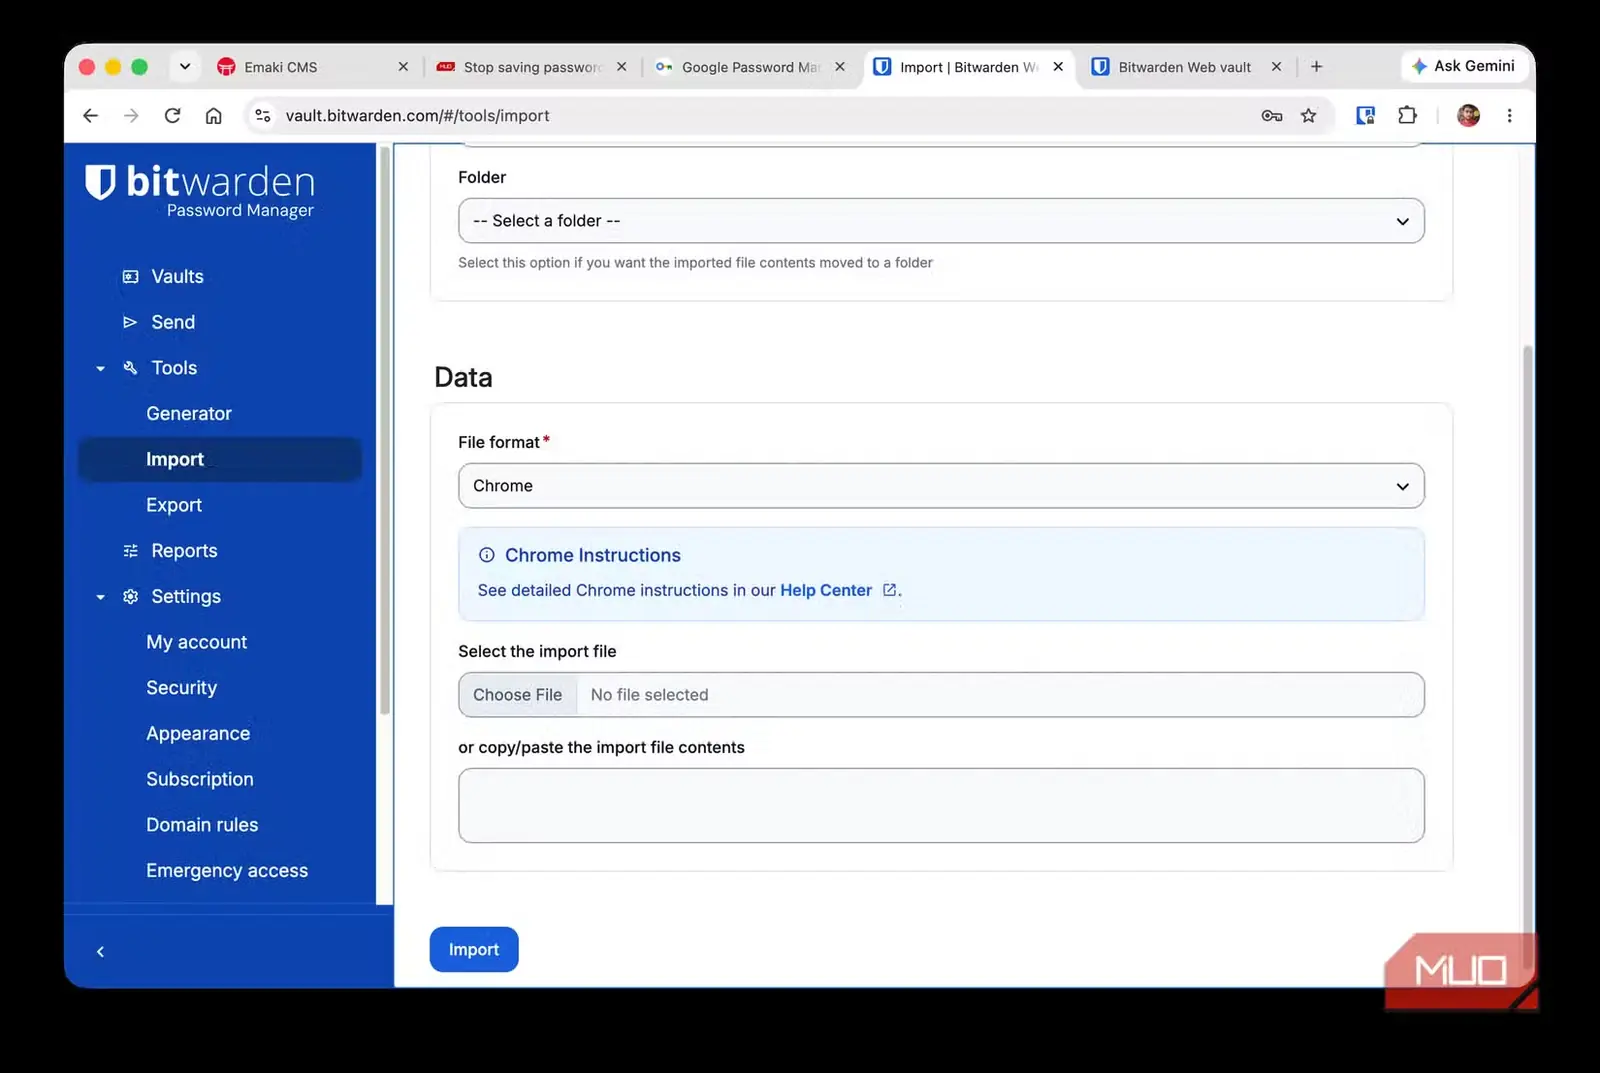
من میخواهم پیش از آنکه سالها صرف پُر کردن یک مدیر گذرواژه کنم، بدانم چگونه میتوانم از آن خارج شوم. وقتی خزانهتان فقط ۳۰ اطلاعات ورود دارد، نادیده گرفتن وابستگی به سرویس آسان است؛ اما پس از آنکه گذرواژهها، کلیدهای عبور، یادداشتهای امن، فیلدهای سفارشی و پیوستها طی سالها روی هم انباشته شوند، این وابستگی به مشکلی بسیار ناخوشایند تبدیل میشود.
بیشتر فرایندهای کوچ هنوز بر فایلهای CSV تکیه دارند، زیرا تقریباً همه مدیران گذرواژه میتوانند آنها را بخوانند. ایراد کار اینجاست که این فایلهای خروجی ممکن است نامهای کاربری و گذرواژهها را بهصورت متن ساده در خود نگه دارند. خروجیهای CSV دشلین رمزگذاری نشدهاند و باید پس از کوچ فایل را پاک کنید. در مقابل، پروتون پس در کنار CSV و قالبهای رمزگذارینشده دیگر، فایل خروجی JSON رمزگذاریشده با PGP نیز ارائه میدهد؛ گزینهای که اگر بخواهید فایل را بهعنوان نسخه پشتیبان نگه دارید، بسیار منطقیتر است.
تبادل اعتبارنامه بهتدریج فرایند کوچ را روانتر میکند. در سکوهای همراهِ پشتیبانیشده، مدیران سازگار میتوانند با بهرهگیری از طرح تبادل اعتبارنامه FIDO، اطلاعات ورود را مستقیماً منتقل کنند؛ در نتیجه دیگر لازم نیست ابتدا تمام محتوای خزانه را در فایلی رمزگذارینشده بریزید. البته پشتیبانی همچنان به سیستمعامل و مدیران گذرواژه درگیر بستگی دارد؛ بنابراین صرفاً چون هر دو سرویس ابزار خروجیگیری دارند، نباید فرض کرد که خزانه بیدردسر از یکی به دیگری منتقل خواهد شد.
جزئیات این فایلهای خروجی نیز یکسان نیست. بسته به قالب فایل و مدیر گذرواژه مقصد، ممکن است کلیدهای عبور، پیوستها، یادداشتهای امن و فیلدهای سفارشی پس از کوچ به شکلهای متفاوتی باقی بمانند. همین نکته برای من کافی است تا پیش از خرید اشتراکی بلندمدت، خزانه آزمایشی کوچکی بسازم، از آن خروجی بگیرم و ببینم چه چیزهایی سالم منتقل میشوند.
کسانی که میخواهند بر محل نگهداری خود خزانه اختیار بیشتری داشته باشند، بیرون از سرویسهای میزبانیشده رایج نیز گزینههایی در اختیار دارند؛ از جمله میزبانی شخصی یک خزانه سازگار با بیتواردن به کمک والتواردن. این روش به زحمت بیشتری نیاز دارد، اما نشان میدهد وقتی جابهجاپذیری بهجای ملاحظهای دیرهنگام، بخشی از تصمیم خرید باشد، مسئله مالکیت تا چه اندازه چهره متفاوتی پیدا میکند.
امنترین خزانه، تنها معیار انتخاب نیست
پس از آنکه اصول امنیتی تأمین شد، من مدیر گذرواژهای میخواهم که بیدردسر در روال روزانهام جا بگیرد، هنگام بروز مشکل راهی عملی برای بازگشت پیش پایم بگذارد و اجازه دهد دادههایم را بدون چانهزنی برای آزادیشان به جای دیگری ببرم. شاید آنچه در خزانه میگذاریم گذرواژه باشد، اما انتخاب خود خزانه تصمیمی است که باید سالها با پیامدهایش زندگی کنیم.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Oluwademilade Afolabi است. مشاهده مقاله اصلی