پایهول در مسدودکردن دامنههای ناخواسته بسیار خوب عمل میکند. بیشتر افراد پس از نصب آن و دیدن افزایش شمار موارد مسدودشده، گمان میکنند همه جنبههای مهم حریم خصوصی پوشش داده شده است؛ اما واقعیت کاملاً چنین نیست. پایهول برای پرسوجوهایی که پاسخشان در حافظهٔ نهان یا پیکربندی محلی آن موجود نیست، همچنان به سرویسی نیاز دارد که نام دامنه را حل کند. با این حال، کمتر کسی به تفاوت میان پالایش و فرایند واقعی حل نام توجه میکند. دانستن این نکته ناتمامبودن راهاندازی شما را آشکار میکند، اما تکمیل آن نیز آسان است.
پایهول پرسوجوهای شما را پالایش میکند، اما معمولاً آنها را حل نمیکند
پایهول تصمیم میگیرد؛ حلکنندهٔ بالادستی پاسخ میدهد
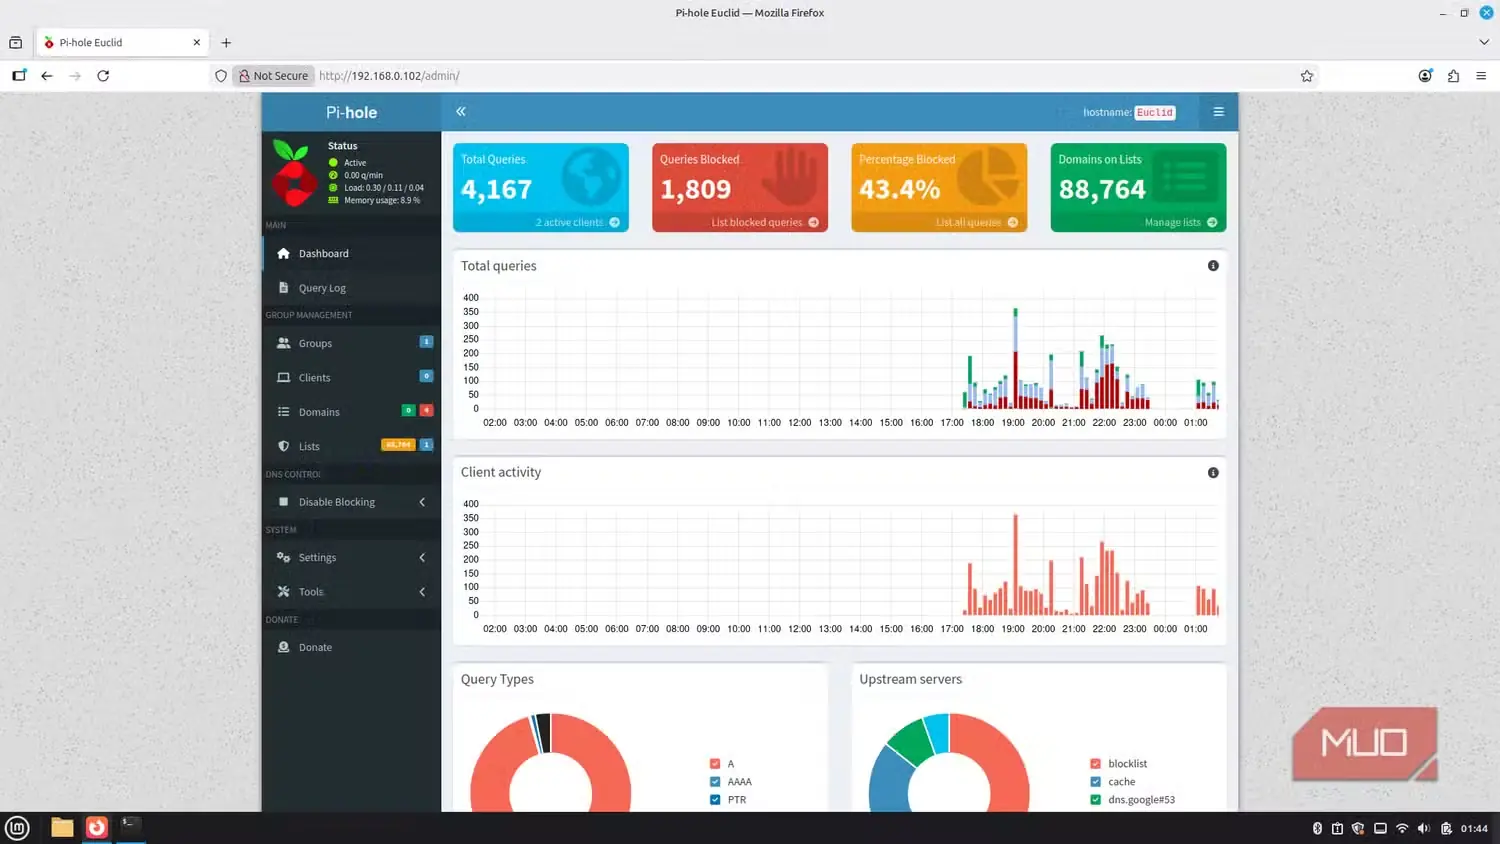
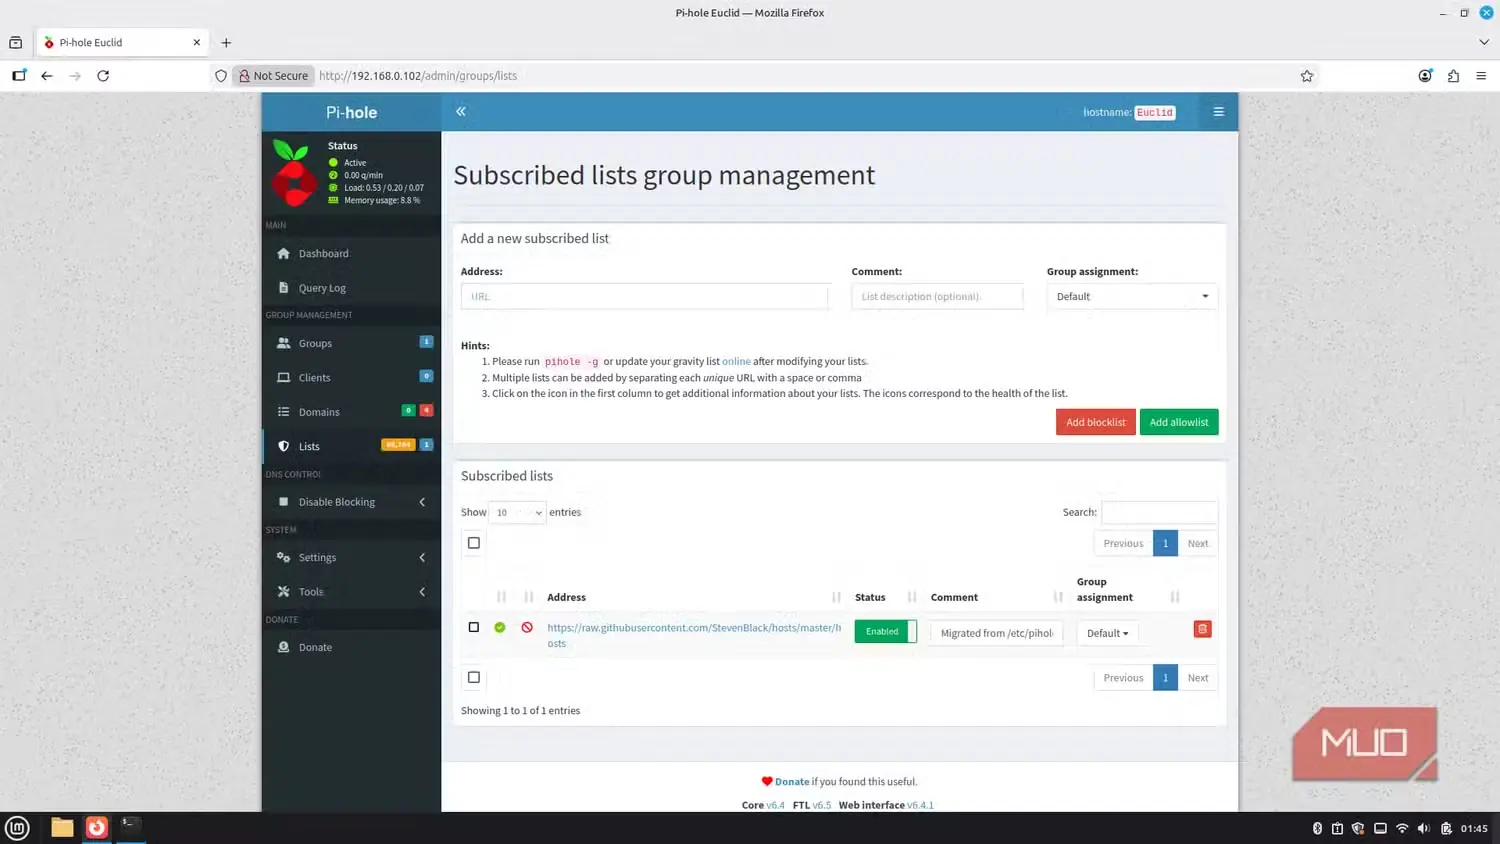
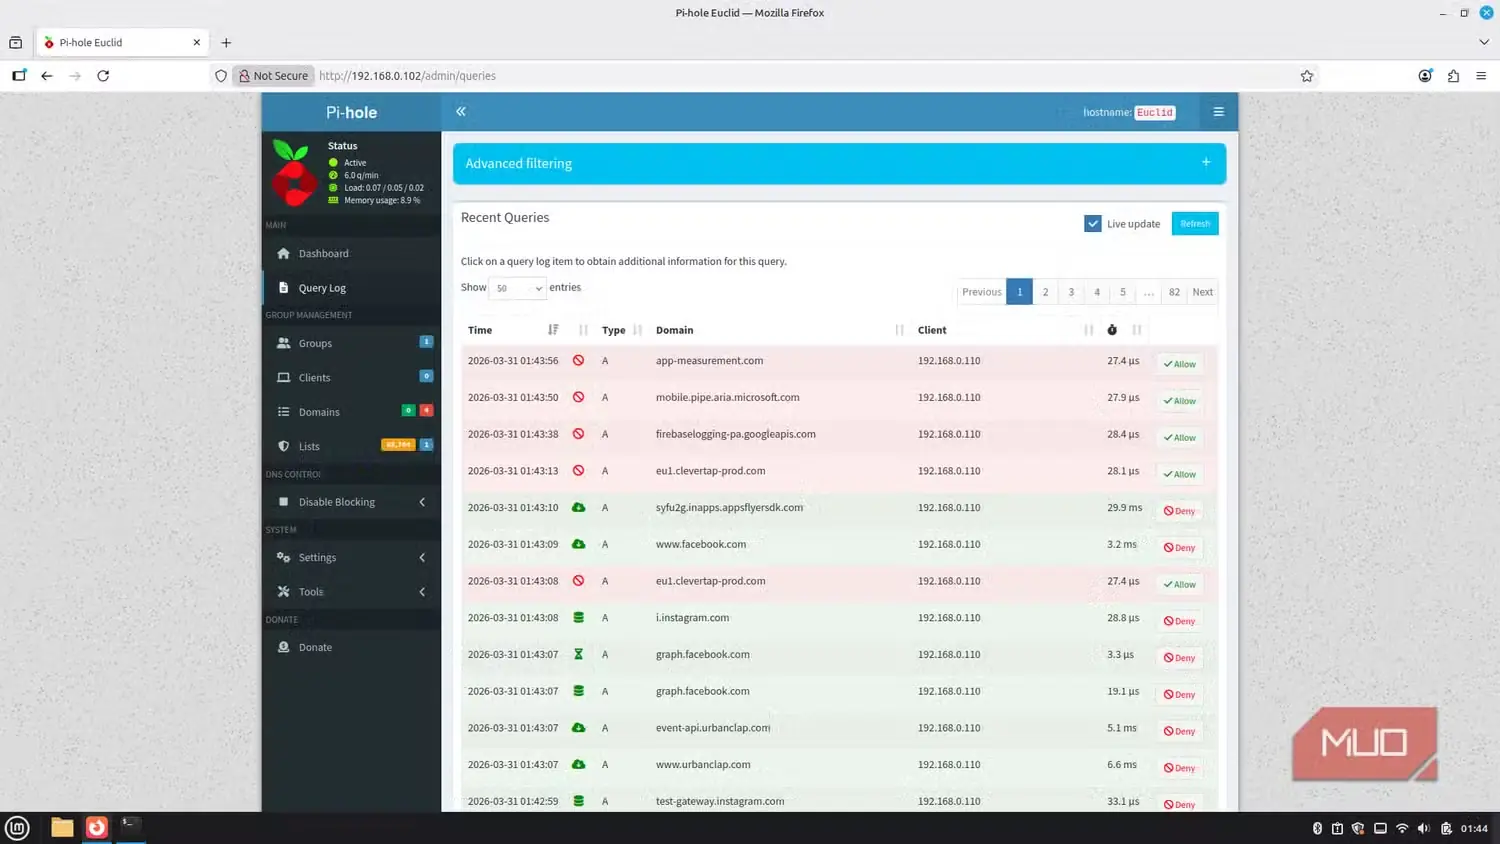
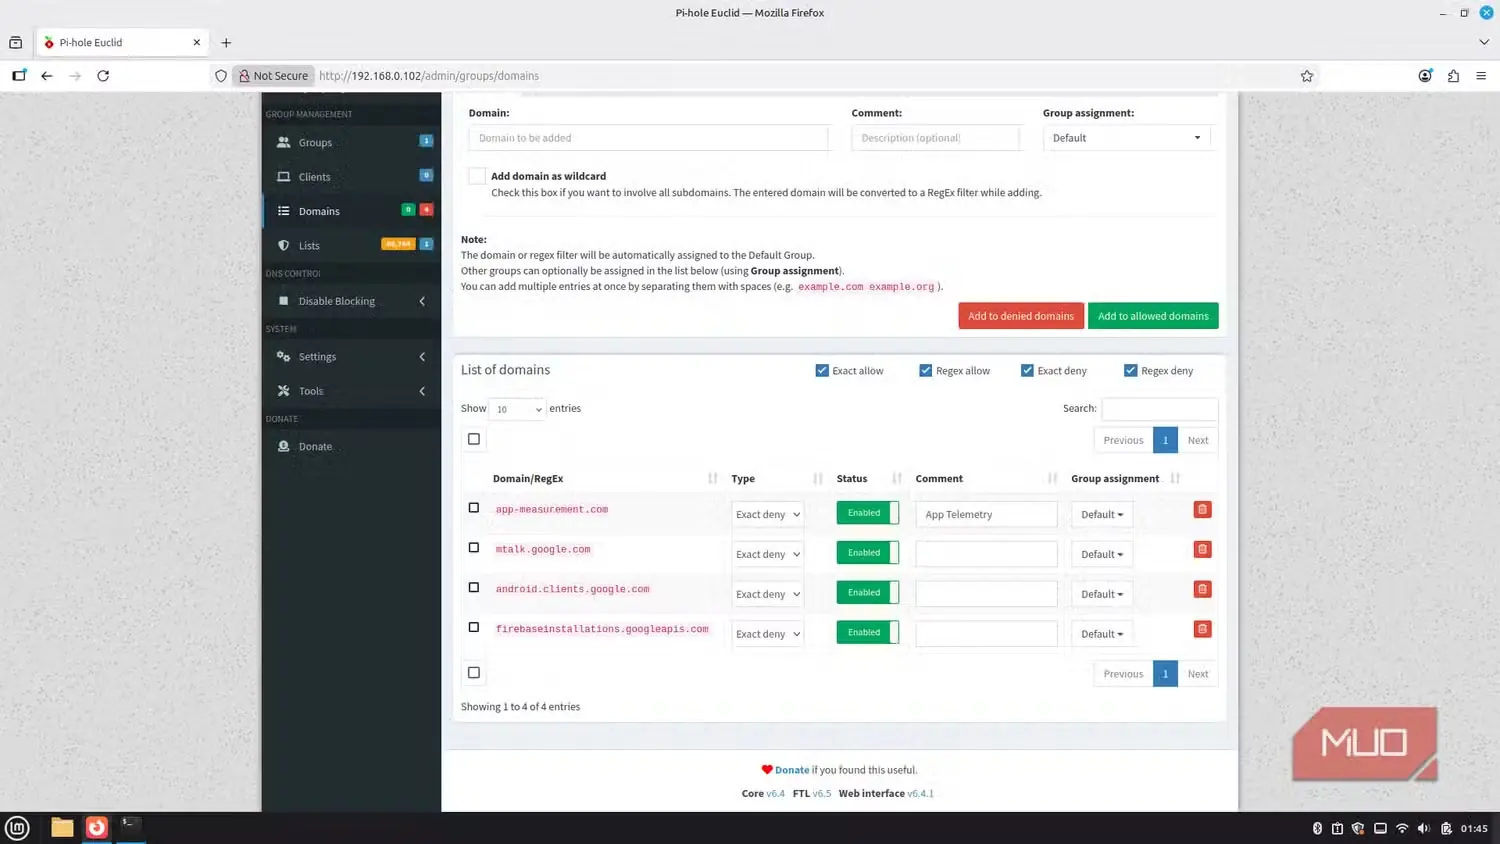
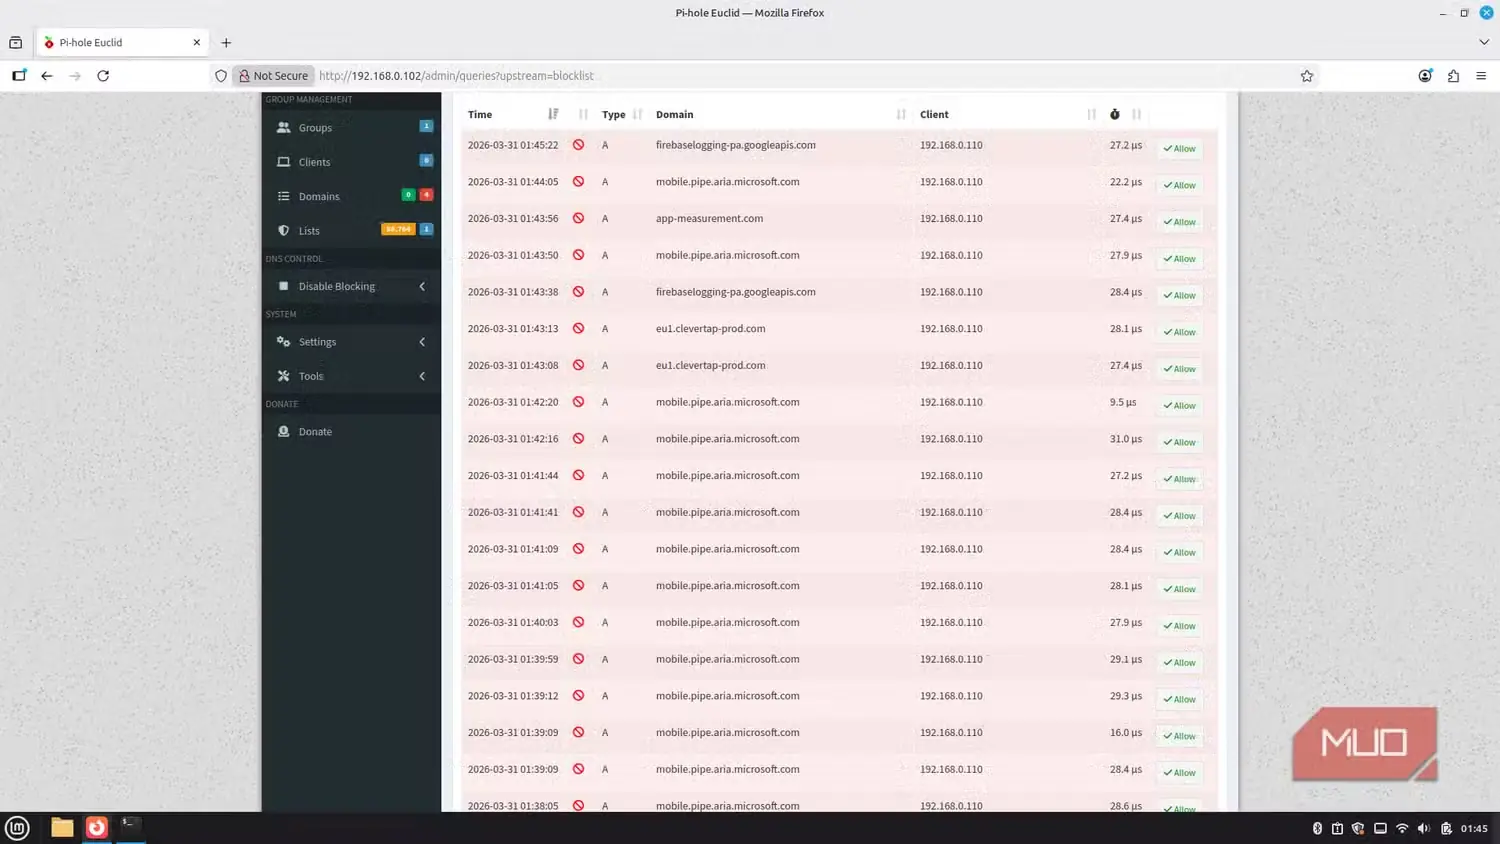
پایهول ابتدا بررسی میکند که آیا پاسخ در حافظهٔ نهان آن موجود است و آیا دامنهٔ درخواستشده باید مسدود شود یا نه. اگر دامنه مسدود نباشد و پاسخ محلی قابلاستفادهای هم وجود نداشته باشد، پایهول پرسوجو را به سرور DNS بالادستیِ پیکربندیشده میفرستد.
هر نشانیای که در بخش «سرورهای DNS بالادستی» قرار گرفته باشد، پرسوجو را دریافت میکند. در بیشتر پیکربندیها، این بخش معمولاً شامل کلادفلر، گوگل، کواد۹ یا حلکنندهٔ شرکت ارائهدهندهٔ اینترنت است. پس از آنکه پایهول پرسوجو را تحویل داد، منتظر پاسخ میماند؛ خودِ آن نام را حل نمیکند. برای درخواستی که در حافظهٔ نهان یافت نمیشود و مسدود هم نیست، مسیر چنین است: دستگاه ← پایهول ← حلکنندهٔ بالادستی ← پاسخ ← دستگاه.
گرویتی تعیین میکند کدام پرسوجوها مجازند و بخش بالادستی به آنها پاسخ میدهد. جالب آنکه بعضی افراد پایهول را یک حلکنندهٔ خصوصی و کامل DNS میدانند، در حالی که پیکربندی استاندارد آن همچنان پرسوجوهای حلنشده را به یک حلکنندهٔ بالادستی میفرستد. با دقت در بخش «سرورهای DNS بالادستی»، ناتمامبودن این راهاندازی آشکار میشود.
رمزگذاریِ لوله، از لولهکش محافظت نمیکند
کلادفلر یا گوگل همچنان در سوی دیگر خطاند
بیشتر افراد برای بهبود حریم خصوصی، DNS-over-HTTPS یا DNS-over-TLS را فعال میکنند. افزودن DoH یا DoT از راه یک پراکسی محلی، ارتباط میان آن پراکسی و حلکنندهٔ عمومی را رمزگذاری میکند. پایهول همچنان میتواند ابتدا پالایش را انجام دهد، اما حلکنندهٔ عمومی همچنان همان طرفی است که پرسوجوهای مجازشده از سوی پایهول را دریافت میکند.
دادهای که این حلکننده دریافت میکند، هرچند محدود، همچنان ارزشمند است. محتوای صفحه را نمیبیند، اما نام دامنهها، زمانبندی و الگوهای درخواست شبکهٔ شما را میبیند. پس از حذف تبلیغات و ردیابها نیز فهرست نام دامنهها و زمانبندی درخواستها میتواند برای ترسیم تصویری از فعالیت شبکهٔ محلی کافی باشد.
| پایهول میتواند مسدود کند | حلکنندهٔ بالادستی شما همچنان دریافت میکند |
|---|---|
| دامنههایی که با قواعد مسدودسازی آن مطابقت دارند | پرسوجوهای مجاز DNS |
| پرسوجوهای منطبق با قواعد گرویتی یا مسدودسازی | دامنههایی که پایهول به بالادست میفرستد |
| پرسوجوها پیش از رسیدن به حلکنندهٔ بالادستی | زمانبندی و حجم پرسوجوهای ارسالشده |
حتی اگر واگذاری پرسوجو رمزگذاری شده باشد، واگذاری همچنان رخ میدهد. اگر هدف شما این است که پرسوجوهای DNS شبکهتان دیگر در اختیار یک شرکت قرار نگیرد، رمزگذاری مسیر انتقال تغییری در گیرندهٔ آنها ایجاد نمیکند.
آنباند، ارائهدهنده را از مسیر حذف میکند
اکنون سرورهای ریشه مستقیماً پاسخ میدهند؛ هیچ شرکت واحدی میان راه نیست
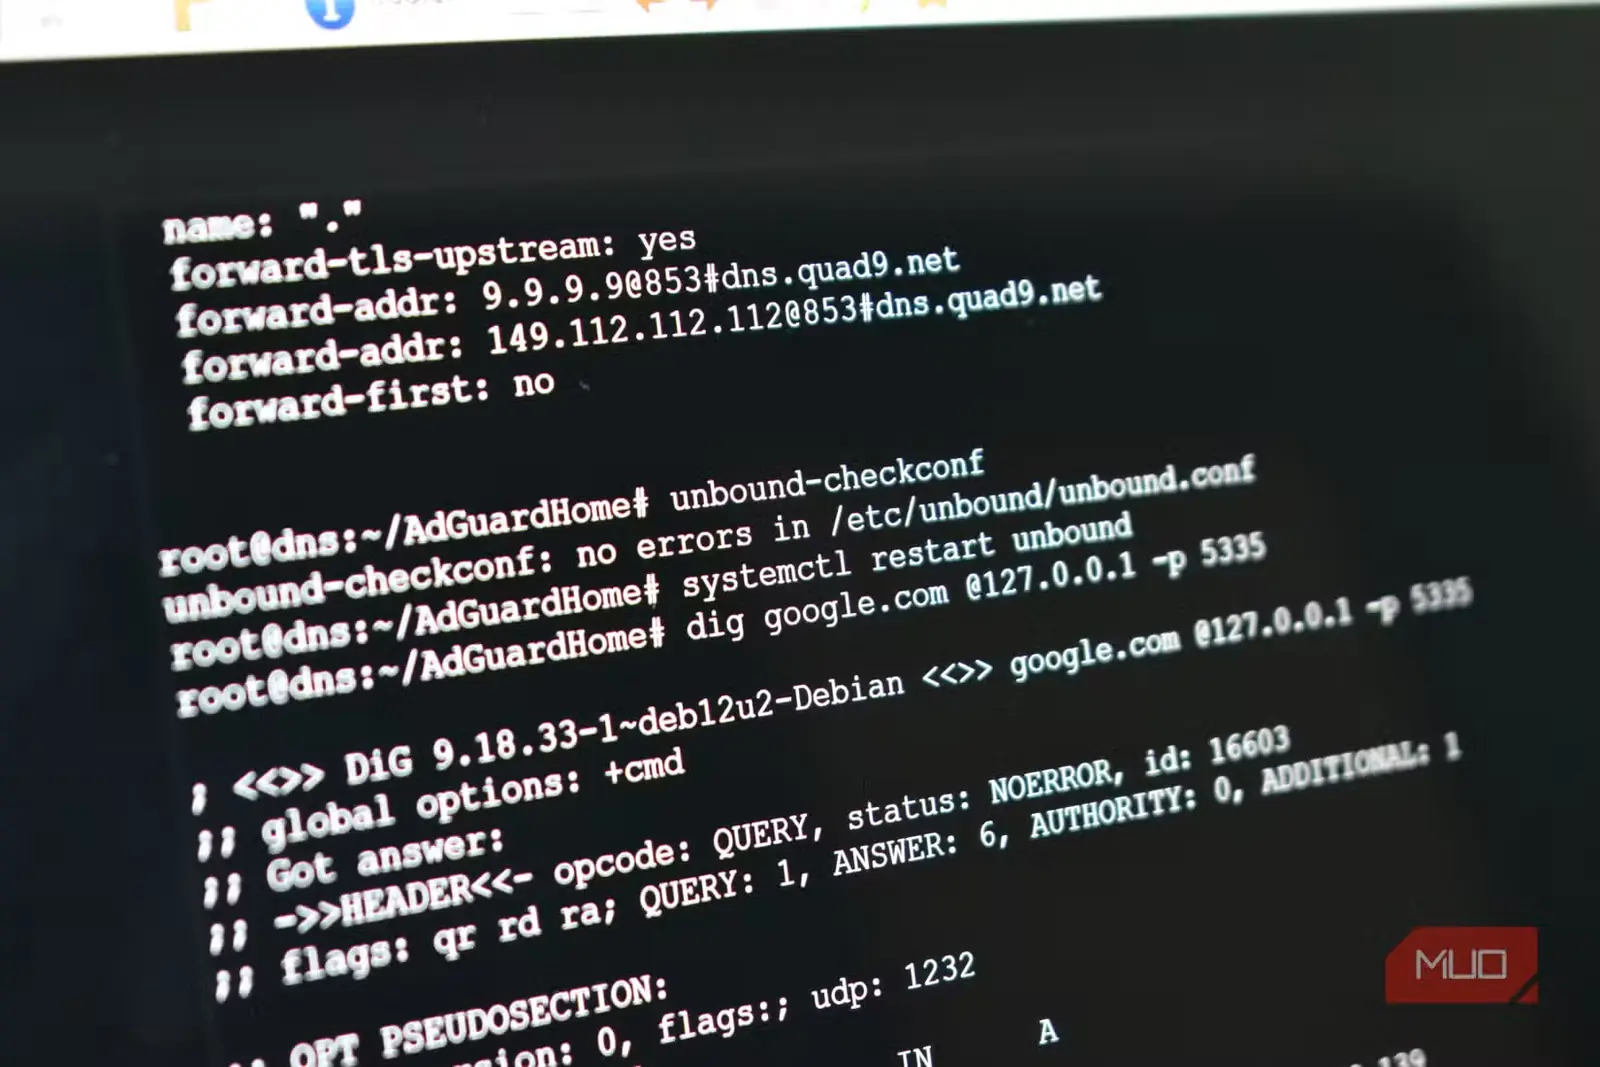
آنباند یک حلکنندهٔ بازگشتی، اعتبارسنج و دارای حافظهٔ نهان است. به زبان ساده، بهجای آنکه پرسوجوها را به یک حلکنندهٔ بازگشتیِ شخص ثالث بفرستد، خود فرایند بازگشتی را انجام میدهد. آنباند وظیفهای را بر عهده میگیرد که معمولاً حلکنندهٔ عمومی بالادستی انجام میدهد. پایهول همچنان ابتدا پالایش میکند و باقی تجربهٔ کاربری ــ از مسدودسازی و داشبورد گرفته تا استفادهٔ روزمره ــ بدون تغییر میماند.
پایهول همهٔ پرسوجوهایی را که از گرویتی عبور میکنند و از پیش در حافظهٔ نهان نیستند، به آنباند میسپارد. مسیر سادهشدهٔ نخستین حل نام میتواند چنین باشد: دستگاه ← پایهول ← آنباند ← سرورهای ریشه/TLD/معتبر ← بازگشت از راه آنباند ← پایهول ← دستگاه. اکنون که آنباند زنجیره را از ابتدا تا انتها دنبال میکند، همهٔ پرسوجوها به یک حلکنندهٔ بازگشتیِ شخص ثالث سپرده نمیشوند؛ شبکهٔ شما خودش نامها را حل میکند.
با این تغییر، حافظهٔ نهان محلی آنباند به درخواستهای تکراری پاسخ میدهد و سرعت کار حفظ میشود. همچنین توصیه میشود اعتبارسنجی DNSSEC (افزونههای امنیتی سامانهٔ نام دامنه) را در پیکربندی Pi-hole و Unbound فعال کنید تا پاسخهای جعلی، بهجای ارسال به کارخواه، رد شوند.
هنوز ردپایی از فراداده باقی میماند؛ و دلیلی که شاید بخواهید همچنان درخواستها را ارجاع دهید
شناخت مقیاس واقعی این ارتقا اهمیت دارد. آنباند تعیین میکند چه کسی به تاریخچهٔ کامل درخواستها دسترسی داشته باشد؛ اما این با پنهانکردن اصل وجود ترافیک DNS تفاوت دارد. ارائهدهندهٔ اینترنت شما همچنان میتواند ببیند شبکه درخواستهای DNS میفرستد و مقصدها و زمانبندی این اتصالها را مشاهده کند.
در استفادهٔ روزمره، هزینهٔ اصلی به نخستین جستوجوی هر نام مربوط میشود. در این حالت، ممکن است آنباند ناچار باشد فرایند کامل حل بازگشتی را انجام دهد، زیرا شاید دادهٔ موردنیاز در حافظهٔ نهانِ گرمِ یک حلکنندهٔ عمومی بزرگ موجود نباشد. در نتیجه، دریافت نخستین پاسخها ممکن است اندکی بیشتر طول بکشد؛ اما پس از ذخیرهشدن رکوردهای مربوط در حافظهٔ نهان، این تأخیر از میان میرود.
همچنین باید توجه داشت که برخی ارائهدهندگان اینترنت، شبکههای دارای صفحهٔ ورود اجباری یا شبکههای مدیریتشده ممکن است در ترافیک مستقیم و بازگشتی DNS اختلال ایجاد کنند یا آن را مسدود سازند. در چنین شرایطی، ارجاع درخواستها به یک حلکنندهٔ عمومیِ مورداعتماد همچنان میتواند انتخاب مطمئنتری باشد.
پس شاید بهتر باشد تنظیمات DNS بالادستی Pi-hole را باز کنید. اگر در آنجا یک حلکنندهٔ عمومی میبینید، Pi-hole همچنان درخواستهای مجاز را به همان ارائهدهنده ارجاع میدهد. با نشانهرفتن Pi-hole به سوی یک نمونهٔ محلی Unbound، کار حل بازگشتی به شبکهٔ خودتان منتقل میشود. به بیان دیگر، نمونهٔ محلی Unbound باعث میشود شبکهٔ شما حل بازگشتی را در محل انجام دهد، نه اینکه آن را به یک ارائهدهندهٔ بیرونی بفرستد.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Afam Onyimadu است. مشاهده مقاله اصلی