هرگز فکر نمیکردم روزی ناچار شوم مدیریت گذرواژههایم را خودم میزبانی کنم؛ نه اینکه به سرورم بیاعتماد باشم، بلکه همیشه گمان میکردم نگهداری گذرواژهها روی سرور شخصی، مشکلی تازه و بیدلیل برایم میتراشد. اما وقتی به سرویسهایی نگاه کردم که از پیش در خانه اجرا میکردم، روشن شد که عملاً مسئولیت تقریباً همه سرویسهای خانگی دیگرم را هم با خیال آسوده پذیرفتهام.
پس وقت آن رسیده بود که از 1Password کوچ کنم و تصمیم گرفتم Vaultwarden را بیازمایم. چیزی که بیش از همه غافلگیرم کرد، این بود که پس از جابهجایی چقدر همهچیز بیتغییر ماند.
مرورگر را باز کردم و دیگر خبری از وانپسورد نبود
همان گذرواژهها و تکمیل خودکار؛ اما زیر پوست ماجرا همهچیز عوض شده بود
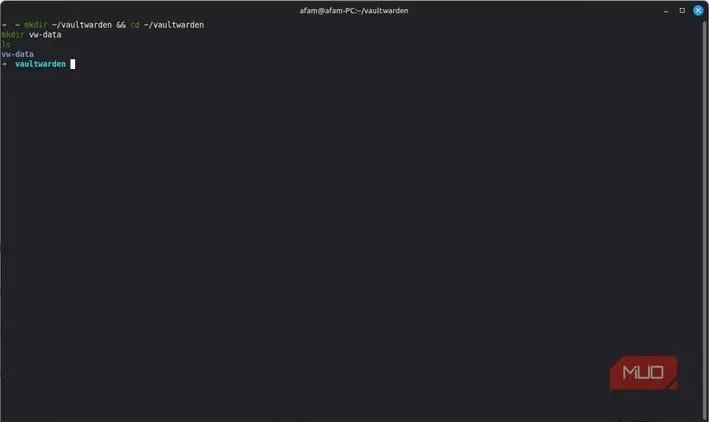
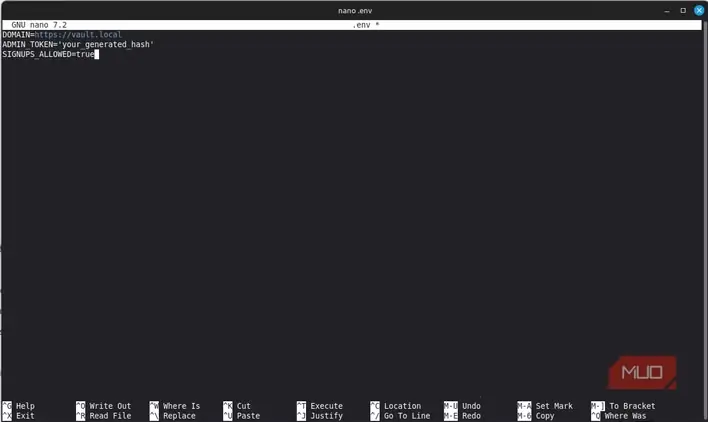
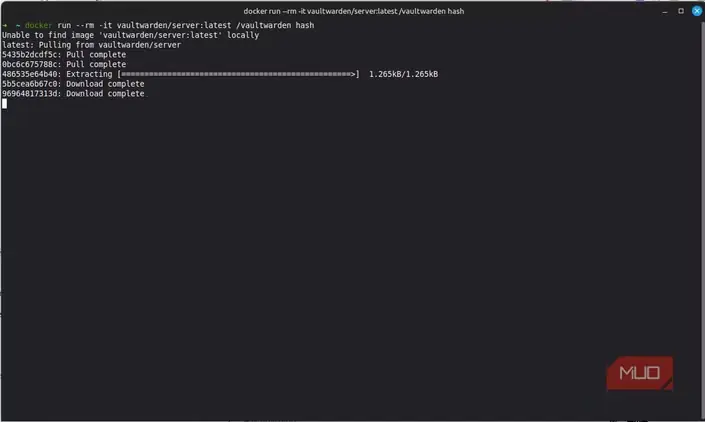
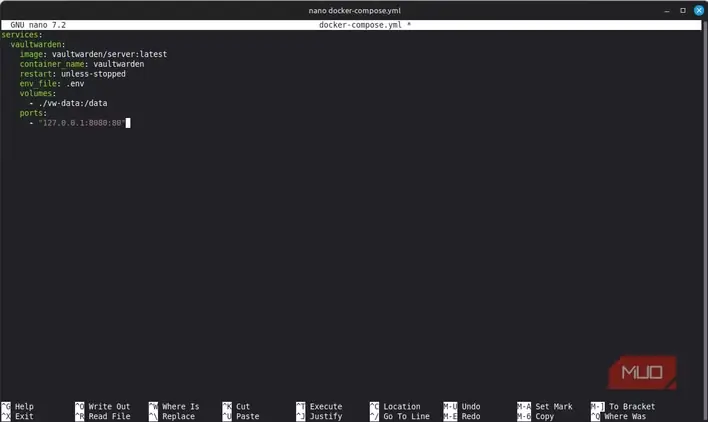
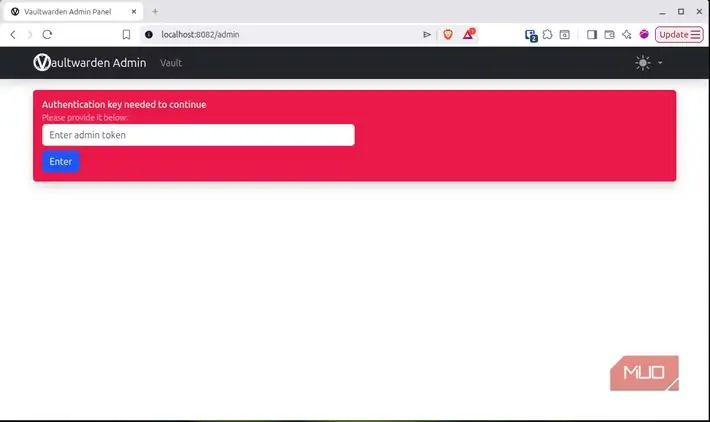
تغییر ابزار معمولاً با کمی دردسر و دورهای برای سازگار شدن همراه است. به همین دلیل شگفتزده شدم که میتوانستم بیآنکه به تغییر ابزار فکر کنم یا حتی متوجهش شوم، وارد حسابهایم شوم.
روند اصلی ورود تقریباً هیچ تغییری نکرده بود: افزونه باز میشد، اطلاعات ورود را در کادرها میگذاشت و کد برنامه احراز هویت را در کادر MFA وارد میکرد. باید با دقت نگاه میکردم تا متوجه شوم اکنون از کارخواهها و افزونههای Bitwarden استفاده میکنم؛ همه آنها نیز با سرور Vaultwarden من در ارتباط بودند.
Vaultwarden پیادهسازی جایگزین، متنباز و مبتنی بر Rust برای Bitwarden Client API است. در مستندات Vaultwarden، سرور آن پیادهسازی تقریباً کاملی از Bitwarden Client API توصیف شده است. بااینحال، در استفاده روزمره، تجربه کار با آن بسیار بیش از انتظارم به نرمافزارهای مدیریت گذرواژه خوشساختی شباهت داشت که به آنها عادت کرده بودم.
هرچند در ظاهر تجربه کاربری چندان دگرگون نشده بود، اکنون با زیرساختی کاملاً متفاوت سروکار داشتم. پیشتر تمام اجزای این زیرساخت، از سرور گرفته تا بهروزرسانیها و نسخههای پشتیبان، در اختیار 1Password بود؛ اما حالا کنترل همه آنها به دست خودم افتاده است.
| وانپسورد | سامانه والتواردن من | |
|---|---|---|
| سرور | وانپسورد | خودم |
| بهروزرسانیها | وانپسورد | خودم |
| نسخههای پشتیبان | با مدیریت ارائهدهنده | خودم |
| زمان پایداری سرویس | زیرساخت ارائهدهنده | سرور خودم |
| کارخواه | برنامه وانپسورد | کارخواههای بیتواردن |
جدول بالا شاید همهچیز را مرتب و ساده نشان دهد، اما زندگی کردن با این سازوکار تجربهای کاملاً متفاوت است.
سالها اطلاعات ورود ذخیرهشده، همگی به یک دکمه خروجی وابسته بودند
در تمام این مهاجرت، هیچچیز مهمتر از همان یک فایل نبود
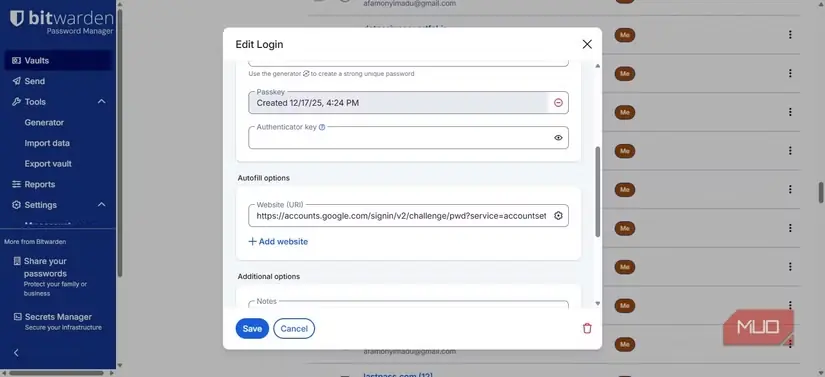
با یکبار خروجی گرفتن، میتوانستم سالها اطلاعات ورود و یادداشتهای امن را، همراه با مجوزهای قدیمی نرمافزارهایی که شاید دیگر به یادشان نمیآوردم، جابهجا کنم. فرایند مهاجرت بسیار آسان بود: روی گزینه خروجی کلیک کردم، قالبی برگزیدم، چند بررسی امنیتی را پشت سر گذاشتم و فایلی رمزنگارینشده حاوی همه دادههایم تحویل گرفتم. فایل را روی لپتاپی ذخیره کردم که ارتباطش با همهچیز قطع بود، آن را به Vaultwarden درونریزی کردم و بهمحض پایان کار، فایل خروجیِ متن ساده را پاک کردم.
این فرایند بدون هیچ اتفاق خاصی به پایان رسید. پس از درونریزی، همه اطلاعات ورودم دستنخورده باقی مانده بود و پوشههای 1Password نیز ساختار پیشین خود را حفظ کرده بودند. جالبتر اینکه رازهای TOTP مربوط به ورودهای دومرحلهای هم منتقل شده بودند و نیازی نبود کدهای QR را دوباره پویش کنم. البته قالببندی مجموعهای از یادداشتهای امنم از این جابهجایی جان سالم به در نبرد؛ پس از انتقال، قالببندی آنها حذف شده بود، نوشتههای پررنگ ناپدید شده بودند و نشانههای فهرست نیز دیگر وجود نداشتند.
این کاستی در ظاهر کوچک بود، اما یکی از معدود بخشهایی به شمار میرفت که مهاجرت در آن کاملاً بیدردسر پیش نرفت. دیگر قابلیتهای ضروری، مانند تکمیل خودکار مرورگر، باز کردن قفل با گوشی و همگامسازی میان دستگاهها، همانطور که باید کار میکردند.
وانپسورد بیسروصدا کاری میکرد که هرگز به چشمم نمیآمد
بهمحض آنکه میزبانی سرور را خودم بر عهده گرفتم، آن کار هم به من واگذار شد
وقتی از 1Password استفاده میکردم، دغدغهای نداشتم که چه چیز آن را سرپا نگه میدارد؛ بیهیچ دردسری کار میکرد. نه فرایند تمدید گواهیها را میدیدم و نه سروری زیر دستم بود که نیاز به راهاندازی دوباره داشته باشد. نگهداریهای همراه با Vaultwarden نخستین زنگ بیدارباشی بود که دگرگونی زیرساخت را به من یادآوری کرد.
تا اینجا، این سه مورد بیش از همه به رسیدگی نیاز داشتهاند:
- بهروز نگهداشتن ایمیج کانتینر Vaultwarden
- تمدید گواهی TLS برای ارائهٔ خزانه از راه HTTPS
- آزمایش نسخههای پشتیبان پیش از آنکه واقعاً به آنها نیاز شود
یکی از پشتیبانگیریهای زمانبندیشدهام دو هفته پیاپی با شکست روبهرو شده بود و من متوجه نشده بودم. از آن غافل ماندم چون هیچوقت آزمایش نکرده بودم که آیا میتوانم دادهها را از نسخهٔ پشتیبان بازیابی کنم یا نه؛ صرفاً از دیدن اینکه چنین نسخهای وجود دارد، آسودهخاطر بودم.
همچنین فهمیدم پیکربندی سرور بهگونهای که بتوان به آن دسترسی داشت، چقدر اهمیت دارد. اکنون سرور من فقط از راه VPN در دسترس است؛ بنابراین صفحهٔ ورود از اینترنت عمومی دور میماند و ناچار نیستم بخشهای زیادی را در معرض دسترسی قرار دهم.
اختیار، معنایی مشخصتر از آنچه انتظار داشتم پیدا کرد
در عمل، اینکه خودم زمان انجام بهروزرسانیها را تعیین کنم، به تعریف تازهام از اختیار تبدیل شد. دیگر ارائهدهندهای نبود که انجام این کارها را به من یادآوری کند؛ خودم باید به خاطر میسپردم. پیکربندی نسخههای پشتیبان نیز به این معناست که یادآوری و نگهداری از آنها بر عهدهٔ خودم است. حالا شبکهٔ خانگی و سرور من تعیین میکنند که مدیر گذرواژهام در دسترس باشد یا نه؛ این همان میزان اختیاری بود که به دست آورده بودم.
بااینحال، Vaultwarden تنها یکی از راههای رسیدن به این نتیجه است. شاید ترجیح دهید سراغ Bitwarden Lite بروید؛ گزینهٔ تککانتینری خود Bitwarden. Bitwarden Lite نیز برای استفادهٔ شخصی و آزمایشگاههای خانگی ساخته شده و از پشتیبانی رسمی برخوردار است. یکی از گزینههایی که برای من جذابیت ویژهای دارد KeePassXC است، زیرا خزانه را در یک پایگاه دادهٔ رمزگذاریشدهٔ محلی نگه میدارد و میتوانید آن را با روشی که خودتان در اختیار دارید همگام کنید.
Vaultwarden برایم انتخاب آسانتری بود، چون از پیش با برنامههای کارخواه Bitwarden آشنایی داشتم. به این ترتیب، همزمان با آموختن مسئولیتهای ادارهٔ سرور، ناچار نبودم عادتهای جاافتادهام را نیز از نو بسازم. پیشتر همهٔ این تصمیمها را 1Password بهجای من میگرفت. اکنون، حتی اگر گاهی تصمیمهای خوبی نگیرم، دستکم تصمیمها از آنِ خودم هستند.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Afam Onyimadu است. مشاهده مقاله اصلی