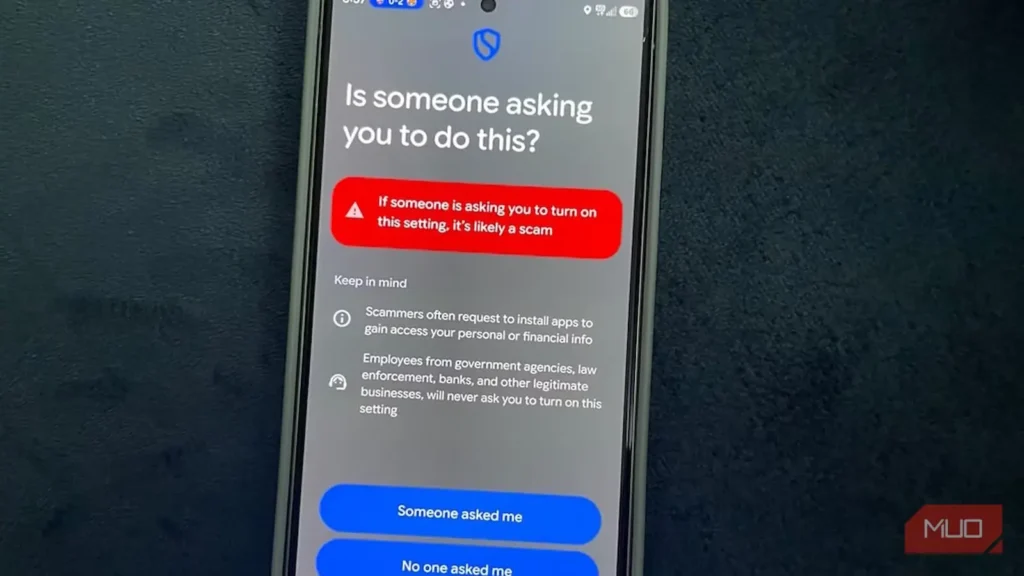
اندروید سالها مرز نسبتاً روشنی برای نصب جانبی داشت: به سیستمعامل میگفتید که به منبع اعتماد دارید، هشدار را میپذیرفتید و سپس میتوانستید یک فایل APK را که هرگز گذرش به Google Play نیفتاده بود نصب کنید. همین آزادی یکی از بزرگترین تفاوتهای اندروید با آیفون است.
گوگل از سپتامبر ۲۰۲۶ تغییر این سازوکار را آغاز میکند. مرحله نخست در برزیل، اندونزی، سنگاپور و تایلند کلید میخورد و سپس در سال ۲۰۲۷ به سراسر جهان گسترش مییابد. گوگل هنوز تاریخ مشخصی برای آمریکا اعلام نکرده است، اما این برنامه جهانی سرانجام دستگاههای اندرویدی آمریکایی را نیز در بر خواهد گرفت. این شرکت تأکید دارد که نصب جانبی از میان نمیرود و از نظر فنی هم درست میگوید؛ همچنان میتوانید هرچه میخواهید نصب کنید.
فقط شاید لازم باشد نخست اندروید را قانع کنید که واقعاً از تصمیم خود مطمئن هستید.
گوگل پیش روی برنامههای اندروید ایست بازرسی هویتی میگذارد
فایل APK شما از این پس به برچسب هویتی نیاز دارد
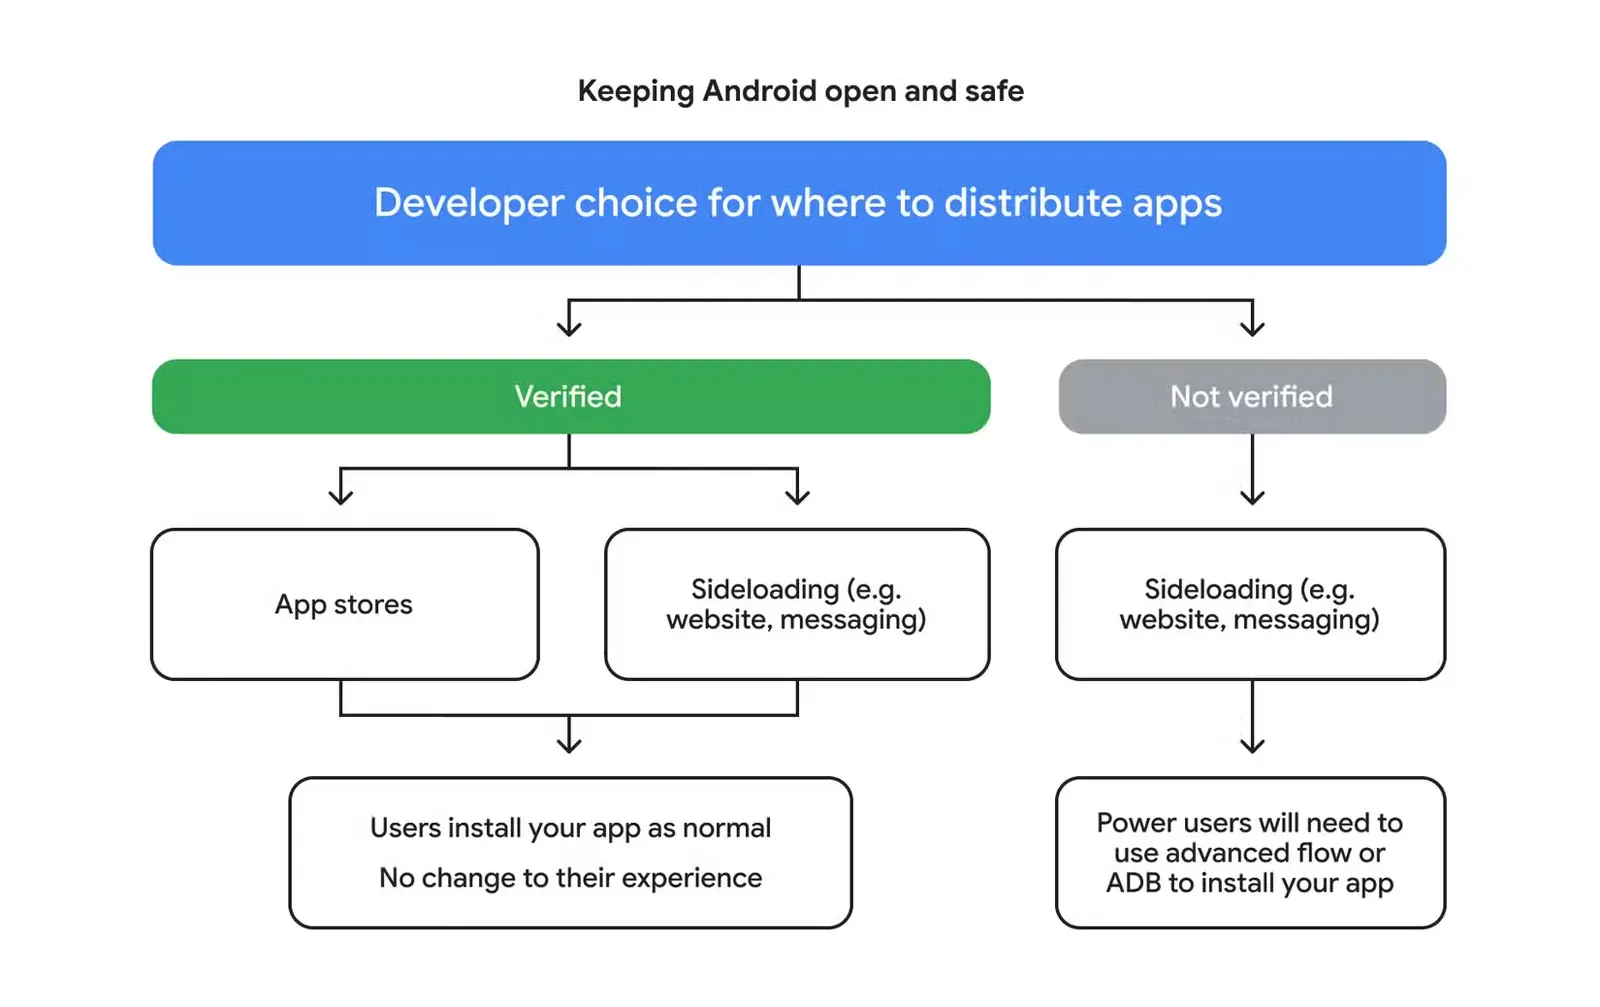
تغییر بزرگ، تأیید هویت توسعهدهندگان است. گوگل میخواهد در دستگاههای تأییدشده اندرویدی، هر برنامه پیش از نصب به توسعهدهندهای با هویت تأییدشده پیوند خورده باشد. این قانون سختافزارهای رایج و تأییدشده اندرویدی را در بر میگیرد، اما نسخههای مبتنی بر AOSP و دستگاههای تأییدنشده از آن مستثنا هستند.
نخستین موج اجرای این سیاست، برنامههایی را در بر میگیرد که از فروشگاههای مشارکتکننده نصب میشوند؛ از جمله Google Play، فروشگاه Galaxy Store سامسونگ، Xiaomi GetApps، OPPO App Market، HONOR App Market، فروشگاه V-Appstore ویوو و Palm Store ترنشن. گوگل قصد دارد در سال ۲۰۲۷ این فرایند تأیید را در سراسر جهان و برای همه منابع نصب گسترش دهد؛ حتی فایلهای APK که مستقیماً از وبسایتها دریافت میشوند.
گوگل این فرایند را نه بررسی برنامه، بلکه احراز هویت مینامد. این شرکت فایل APK را وارسی نمیکند تا محتوای آن را امن اعلام کند؛ در عوض، بسته نرمافزاری و هویت امضاکننده برنامه را به فرد یا سازمان توزیعکننده آن پیوند میدهد.
توسعهدهندگانی که برنامههایشان را بیرون از Google Play توزیع میکنند، میتوانند با پرداخت ۲۵ دلار برای یک حساب توزیع کامل در Android Developer Console نامنویسی و مراحل احراز هویت را تکمیل کنند. توسعهدهندگانی که از پیش در Google Play برنامه منتشر میکنند، این فرایند را از طریق Play Console انجام میدهند. گوگل همچنین حساب رایگانی با توزیع محدود برای دانشجویان و علاقهمندان ارائه میکند که به مدرک هویتی دولتی نیاز ندارد، اما شمار دستگاههای دریافتکننده را به ۲۰ عدد محدود میکند.
این تغییر Google را به تنها فروشگاه برنامههای اندرویدی بدل نمیکند، اما در بخش بزرگی از چرخه توزیع نرمافزارهای اندروید، جایگاه مرجع احراز هویت را به این شرکت میدهد. توسعهدهنده میتواند Play Store را بهکلی کنار بگذارد و برنامهاش را در فروشگاهی دیگر یا مستقیماً از طریق یک وبسایت منتشر کند؛ بااینحال، نصب بیدردسر آن برنامه روی یک گوشی اندرویدی تأییدشده، بیش از پیش مستلزم نامنویسی قبلی نزد گوگل خواهد بود.
نصب جانبی پابرجا میماند، اما باید جدیت خود را به گوگل ثابت کنید
انتظار ۲۴ساعته دقیقاً آن چیزی نیست که به نظر میرسد
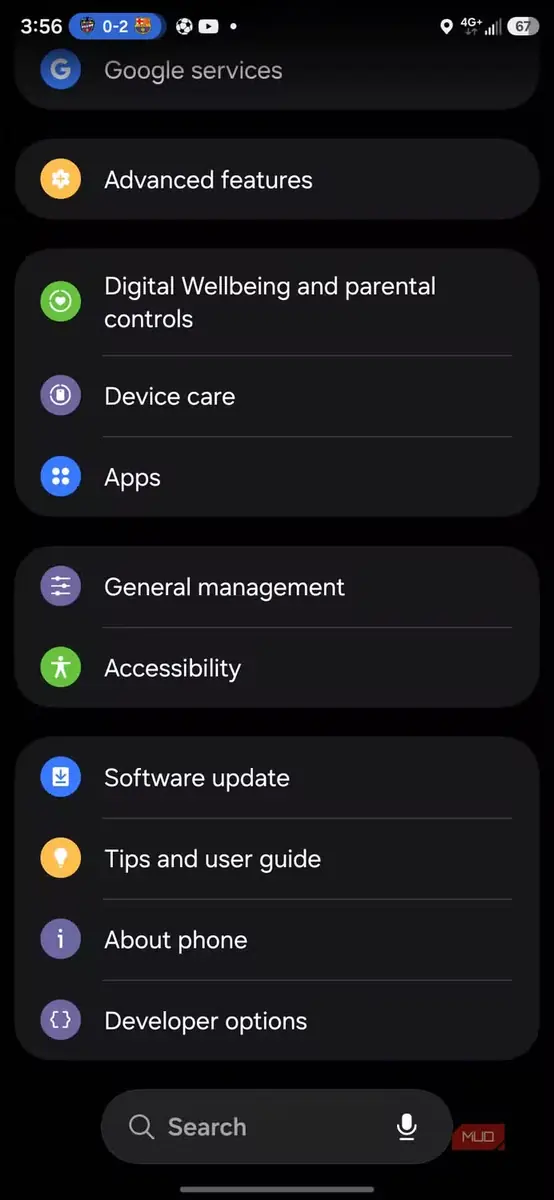
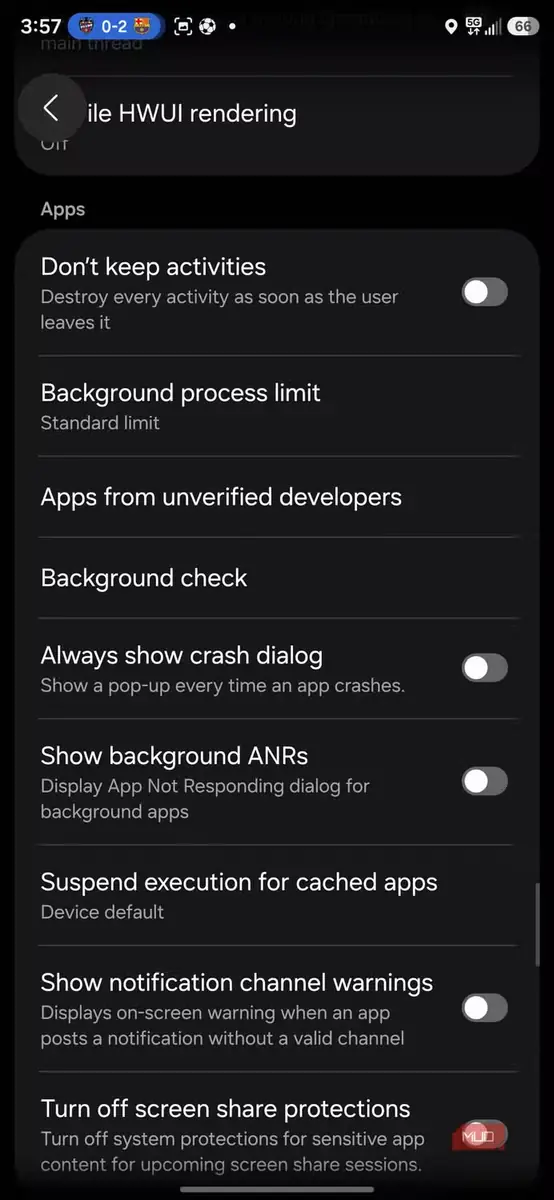
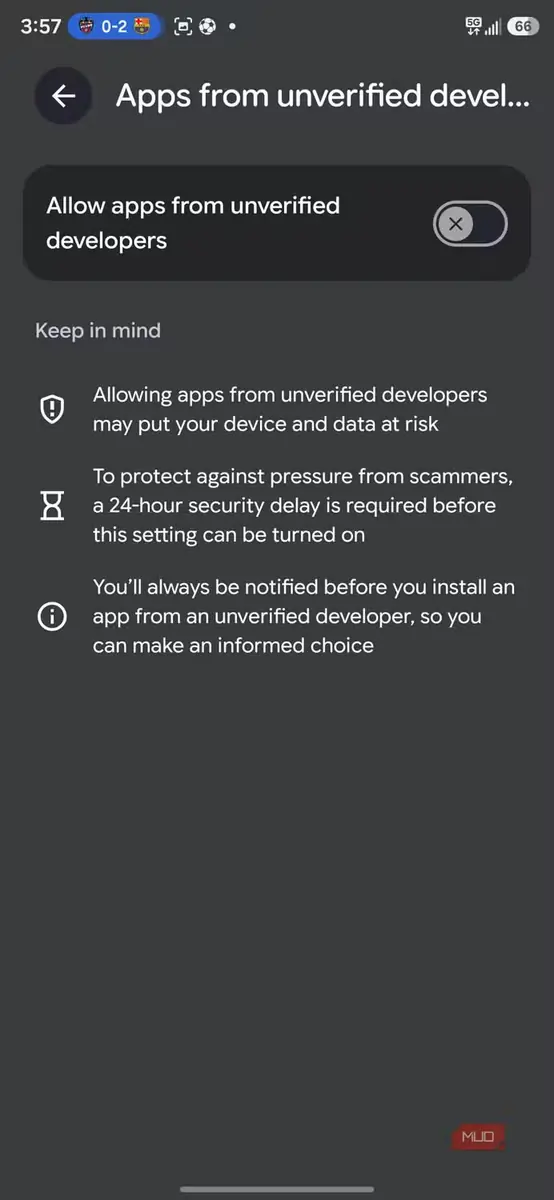
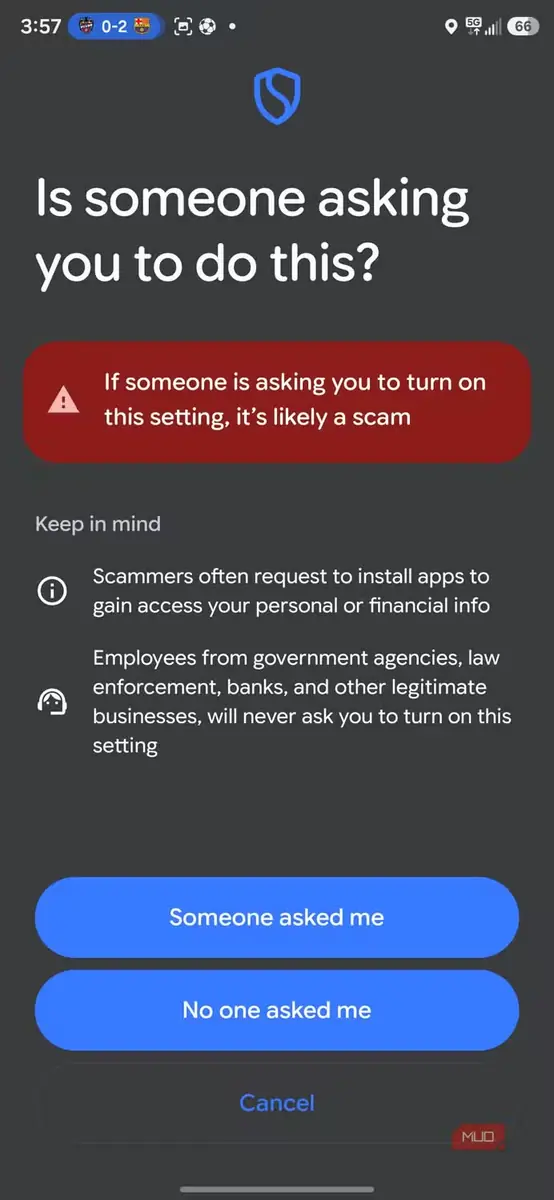
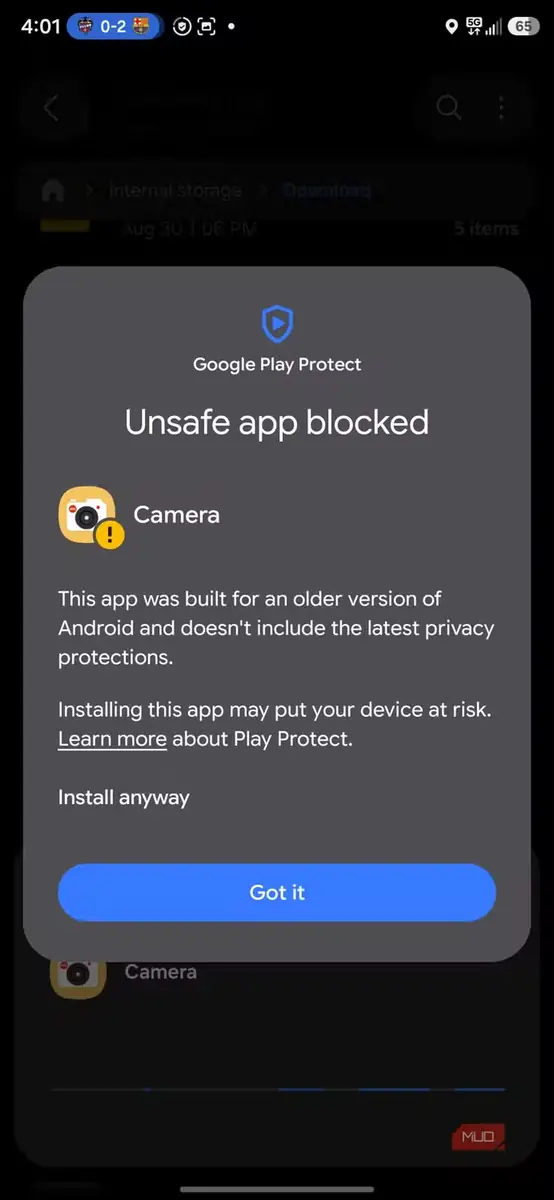
گوگل برای کسانی که همچنان میخواهند نرمافزارهای توسعهدهندگان تأییدنشده را نصب کنند، راه گریزی باقی گذاشته است. این راه «فرایند پیشرفته» نام دارد و انتشار نخستین نسخه آن از ماه اوت آغاز شده است.
برای استفاده از آن باید این مراحل را انجام دهید:
- «گزینههای برنامهنویس» (Developer Options) را در دستگاه اندرویدی خود فعال کنید.
- به بخش «برنامهها» (Apps) بروید، گزینه «برنامههای توسعهدهندگان تأییدنشده» (Apps from unverified developers) را باز کنید و سپس «اجازه به برنامههای توسعهدهندگان تأییدنشده» (Allow apps from unverified developers) را روشن کنید.
- در هشدارهای اندروید تأیید کنید که هیچکس شما را برای انجام این مراحل راهنمایی نمیکند.
- هرگاه از شما خواسته شد، گوشی را دوباره راهاندازی کنید.
- یک بار دوره انتظار امنیتی ۲۴ساعته را پشت سر بگذارید.
- بار دیگر با پین، گذرواژه یا دادههای زیستسنجی خود احراز هویت کنید.
- انتخاب کنید که نصب «برنامههای توسعهدهندگان تأییدنشده» (Apps from unverified developers) برای هفت روز یا برای همیشه مجاز باشد.
قرار نیست هر بار که پروژهای گمنام را از GitHub دریافت میکنید، ۲۴ ساعت منتظر بمانید. پس از تکمیل فرایند پیشرفته و فعالکردن همیشگی آن، میتوانید برنامههای بعدی توسعهدهندگان تأییدنشده را پس از مشاهده هشداری دیگر و انتخاب گزینه «بااینحال نصب شود» (Install anyway) نصب کنید. حتی میتوانید پس از آن «گزینههای برنامهنویس» (Developer Options) را دوباره خاموش کنید، بیآنکه این تنظیم از میان برود.
بهگفتهٔ Google، این دشواریِ افزوده برای مقابله با کلاهبرداریهای مبتنی بر اجبار طراحی شده است. این شرکت میگوید بررسیهایش نشان میدهد میزان بدافزارهای واردشده از منابع نصب جانبی، بیش از ۹۰ برابر Google Play است و روند پیشرفته نیز با هدف دشوارتر کردن اجرای لحظهای چنین کلاهبرداریهایی طراحی شده است. کلاهبرداری که خود را کارمند بانک یا کارشناس پشتیبانی فنی جا میزند، میتواند قربانی را پشت خط نگه دارد و گامبهگام او را به غیرفعال کردن سازوکارهای امنیتی وادارد. راهاندازی دوبارهٔ گوشی میتواند این ارتباط را قطع کند و وقفهای ۲۴ ساعته نیز حس فوریتی را از میان میبرد که چنین کلاهبرداریهایی اغلب به آن متکیاند.
راهی هم برای دور زدن کامل این دورهٔ انتظار وجود دارد. نصب از طریق ADB همچنان از این محدودیت معاف است؛ بنابراین هرکسی که بتواند گوشی را به رایانه وصل کند و از Android Debug Bridge بهره بگیرد، میتواند بدون گذراندن روند پیشرفته به نصب برنامههای ثبتنشده ادامه دهد.
برای بیشتر مردم، این تغییر نباید تفاوت چندانی ایجاد کند. برنامههای توسعهدهندگان ثبتشده همچنان بهشکل عادی نصب خواهند شد. دشواری اضافه تنها زمانی پدیدار میشود که آگاهانه بخواهید نرمافزاری را از توسعهدهندگانی نصب کنید که نزد Google ثبتنام نکردهاند.
اندروید دری را میگشاید و دری دیگر را تنگتر میکند
زمانبندیای عجیبتر از این ممکن نبود
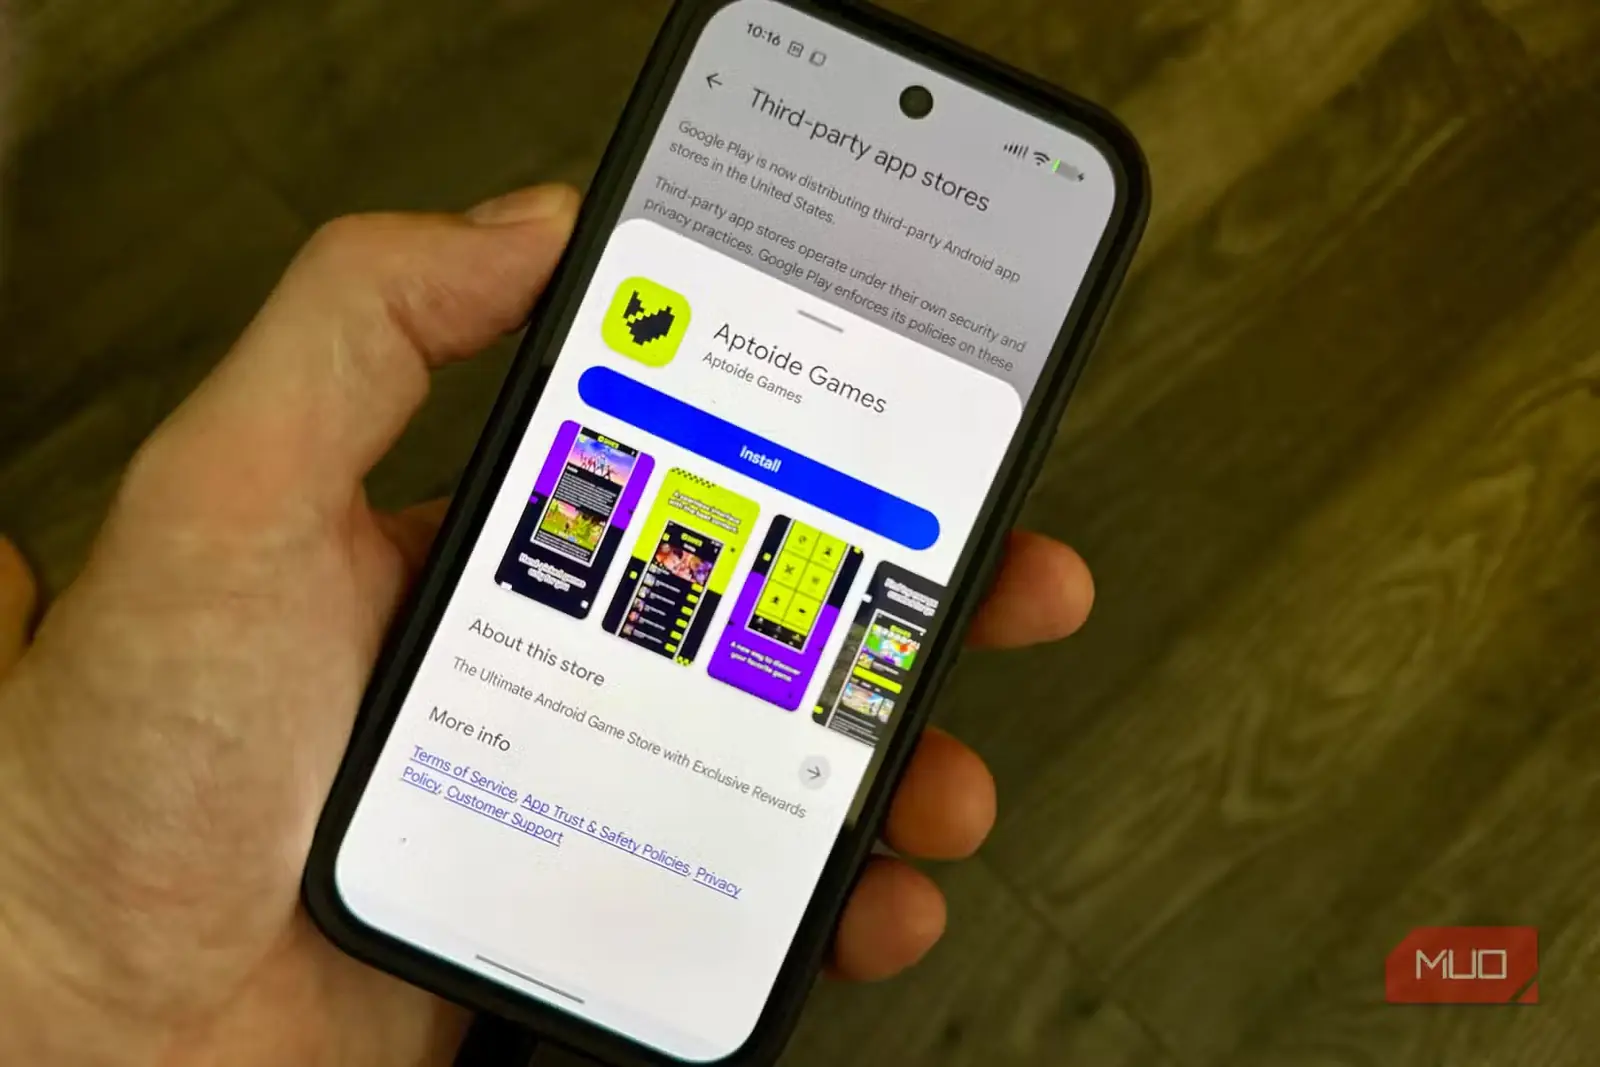
این تغییر درست در میانهٔ یکی از بزرگترین دگرگونیهایی از راه میرسد که Google Play در سالهای اخیر به خود دیده است.
پس از نبرد طولانی ضدانحصار میان Google و Epic Games، فروشگاه Play Store در آمریکا اکنون ملزم است امکان فعالیت فروشگاههای برنامهٔ رقیب را فراهم کند. فروشگاههای شخص ثالث حالا میتوانند از طریق Google Play توزیع شوند و Aptoide در ماه اوت به نخستین فروشگاه رقیبی تبدیل شد که مستقیماً از راه Google Play عرضه میشود.
در نتیجه، توزیع تجاری نرمافزارهای Android بازتر میشود. Google Play باید فضای بیشتری در اختیار فروشگاههای رقیب بگذارد، سامانههای پرداخت جایگزین جایگاه محکمتری یافتهاند و کاربران برای دریافت برنامههایشان گزینههای بیشتری دارند. همزمان، Google در لایهٔ زیرین همهٔ این انتخابها، ایستگاه تازهای برای احراز هویت به خود Android میافزاید.
استدلال امنیتی معقول در دفاع از این تصمیم آن است که اگر توسعهدهندگان بدخواه ناچار شوند هویتی پایدار به برنامههایشان پیوند بزنند، دیگر نمیتوانند پس از یک کارزار بدافزاری بهسادگی ناپدید شوند و بلافاصله با نامی تازه بازگردند. روند پیشرفته همچنین باعث میشود تصمیم نهایی دربارهٔ آنچه نصب میشود، همچنان در اختیار کاربران باتجربه باشد.
محدودیتهای Google برای نصب جانبی پیشتر نیز بهعنوان اقدامی برخلاف منافع مصرفکنندگان با انتقاد روبهرو شده بود و اعتراض جامعهٔ متنباز هم بهآسانی قابل درک است. F-Droid و دیگر گروههای نرمافزار آزاد از سامانهٔ راستیآزمایی انتقاد کردهاند، زیرا توسعهدهندگان مستقلی که خواهان توزیع بیدردسر برنامههایشان روی دستگاههای تأییدشدهٔ Android هستند، عملاً به ثبتنام نزد یک شرکت واحد سوق داده میشوند. توسعهدهندگانی که به ناشناس ماندن وابستهاند، دلیل روشنتری برای مخالفت دارند.
Google با افزودن روند پیشرفته، از سختگیرانهترین نسخهٔ طرح اولیهاش عقب نشست؛ اما جهتگیری کلی تغییر نکرده است. دستگاههای تأییدشدهٔ Android بهسوی جهانی میروند که در آن برنامهها میتوانند از منابع گوناگون توزیع شوند، اما هویت توسعهدهندگان بیش از پیش باید از مجرای Google بگذرد.
اندروید باز میماند، اما پیشفرض آن تغییر کرده است
Google نصب جانبی را از میان نمیبرد، اما معنای مسیر عادی و مورد اعتماد Android برای نصب نرمافزار را از نو تعریف میکند.
اگر واقعاً بخواهید، هنوز هم میتوانید یک APK تأییدنشده را نصب کنید؛ اما Google اکنون میخواهد این تصمیم آگاهانه باشد، نه کاری روزمره. برای بیشتر کاربران، این دشواری اضافه شاید بهایی منصفانه برای امنیت بیشتر باشد. بااینحال، برای کسانی که همواره Android را به این دلیل ارج مینهادند که نصب نرمافزار بدون تأیید هیچ شرکتی را نسبتاً آسان میکرد، این پلتفرم اندکی بستهتر شده است.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Oluwademilade Afolabi است. مشاهده مقاله اصلی