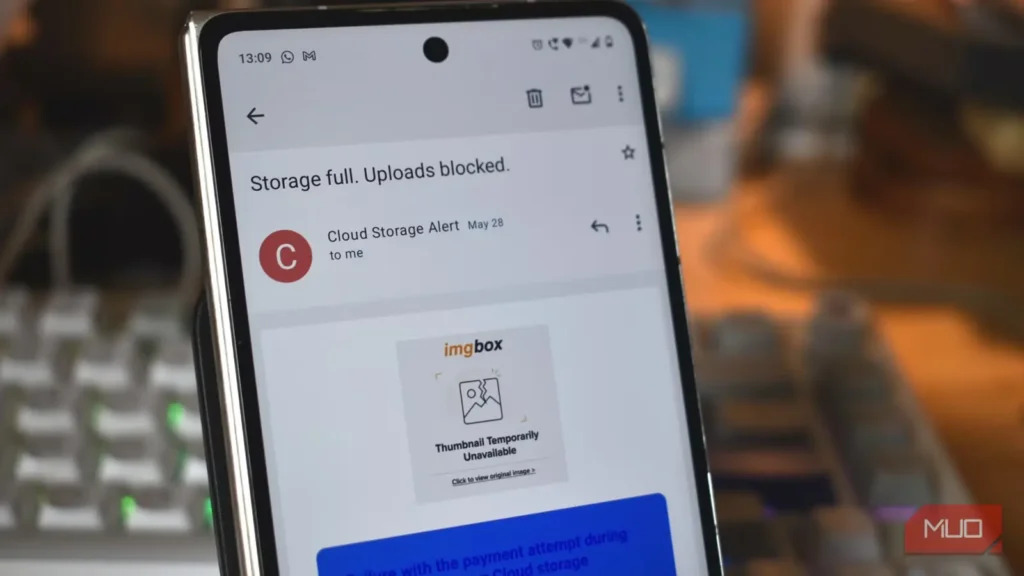
صندوق ورودی من همیشه درهمآمیختهای از پیامهای سودمند، بیهوده و کلاهبرداریهای تمامعیار است. آنچه شگفتزدهام میکند، این است که حتی پس از هرزنامه اعلامکردنشان نیز همان کلاهبرداریها بارها و بارها به دستم میرسند. نکته جالب دیگر، تفاوت میزان خطر هرزنامههایی است که وارد صندوق میشوند: برخی آشکارا ایمیلهای فیشینگی هستند که برای ربودن اطلاعاتم کمین کردهاند؛ برخی دیگر هم کمخطرتر به نظر میرسند، اما تهدیدهایی پنهان در خود دارند.
همین موضوع، شناخت نشانههای خطر را برای دور نگهداشتن تهدیدها از صندوق ورودی و رایانهام مهمتر میکند؛ شما هم باید این نشانهها را بشناسید.
این ایمیلها هر هفته بیکموکاست از راه میرسند
و تکتکشان کلاهبرداریاند
کلاهبرداریهایی که وارد صندوق ورودی من میشوند، بیتردید شدت و ظرافت یکسانی ندارند. برخی بهطرز دردناکی آشکارند، اما در بعضی دیگر همیشه نمیتوان نشانه روشنی از کلاهبرداری یافت.
پیشنهادهای تجاری
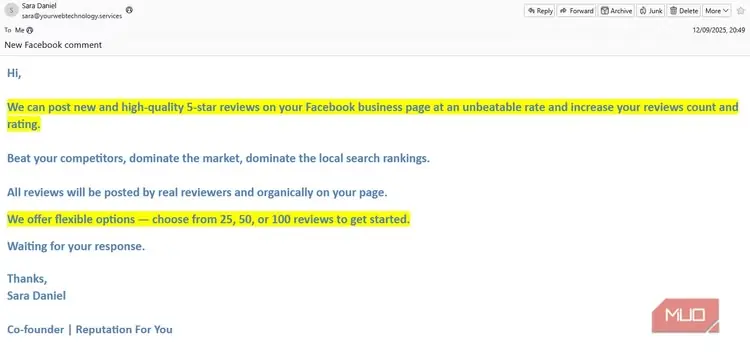
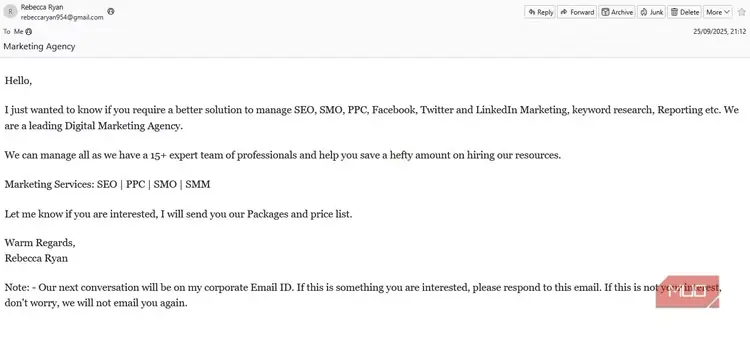
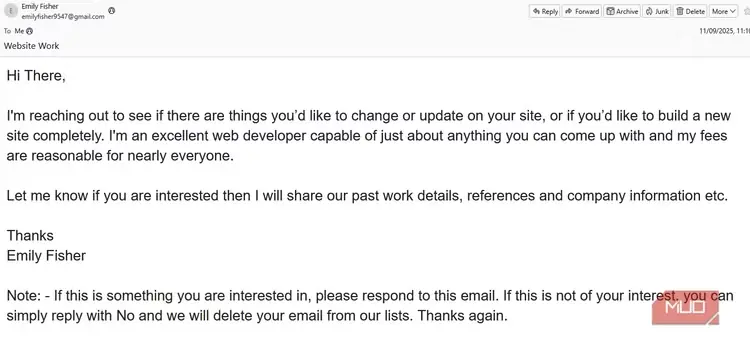
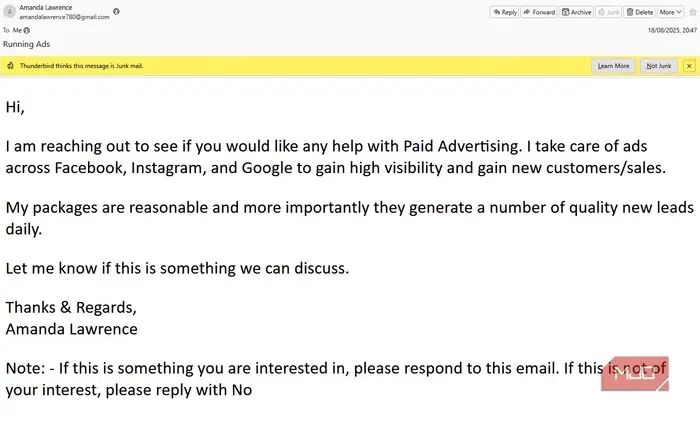
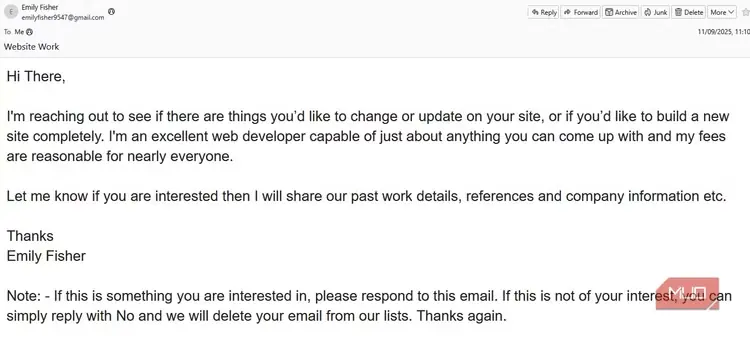
یکی از رایجترین کلاهبرداریهای ایمیلی که دریافت میکنم، دقیقاً در همین دسته مبهم جای میگیرد: پیشنهادهای تجاری. این ایمیلها هیچ پیوندی ندارند، نمیکوشند مرا به صفحهای برای بارگیری بکشانند و ظاهراً نیز از یک حساب ایمیل معتبر فرستاده شدهاند.
ترفند اینجا کمی متفاوت است. این ایمیلها بهجای آنکه بیدرنگ پیوندی کلاهبردارانه پیش رویتان بگذارند، طوری طراحی شدهاند که اعتماد شما را به دست آورند و رابطهای دوستانه بسازند تا سرانجام به فرستنده اعتماد کنید. بعدتر ماجرا به درخواست نوعی پیشپرداخت، پیوندی به صفحه گردآوری اطلاعات یا چیزی شبیه آن میرسد.
البته گاهی هدف این ایمیلها فقط آن است که ببینند آیا اصلاً پاسخ میدهید یا نه؛ زیرا پاسخدادن نشان میدهد صندوق ایمیل فعال است. پس از آن ممکن است سروکله کلاهبرداریهای دیگری هم پیدا شود.
این ایمیلهای حاوی پیشنهاد تجاری به چند دلیل از پالایههای هرزنامه میگذرند. نخست اینکه هیچ پیوندی در آنها نیست؛ همان نشانه خطری که پالایهها معمولاً پیش از هر چیز بررسی میکنند. نبود پیوند یعنی بعید است پیام مشکل مشخصی برای گیرنده ایجاد کند. دوم اینکه لحن ساده و خودمانی آنها نیز احتمالاً هیچ پالایهای را حساس نمیکند؛ هرچند من مرتب به تاندربرد خبر میدهم که اینها ایمیلهای ناخواستهاند!
هشدارها یا پژوهشهای پزشکی
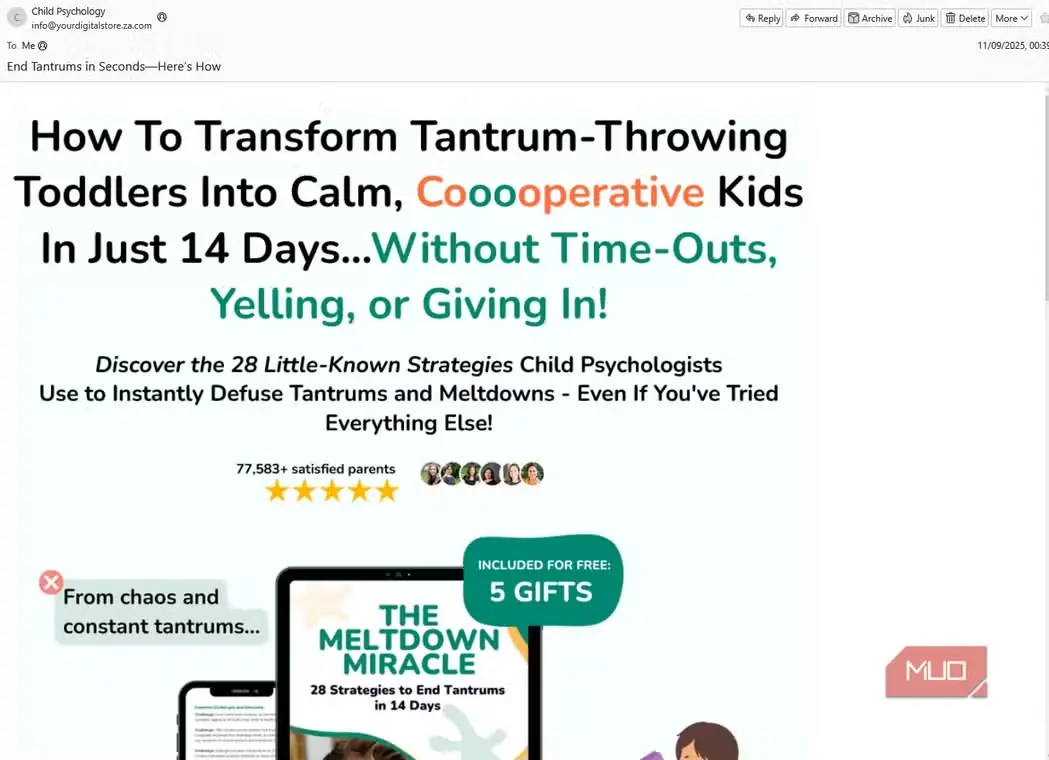
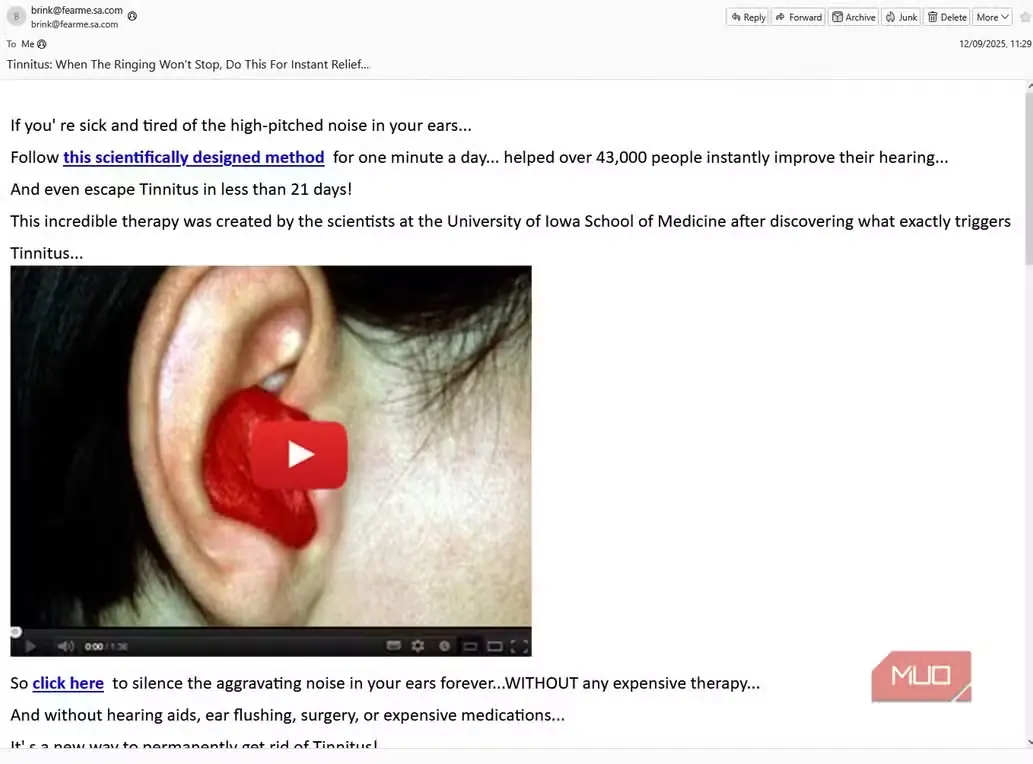
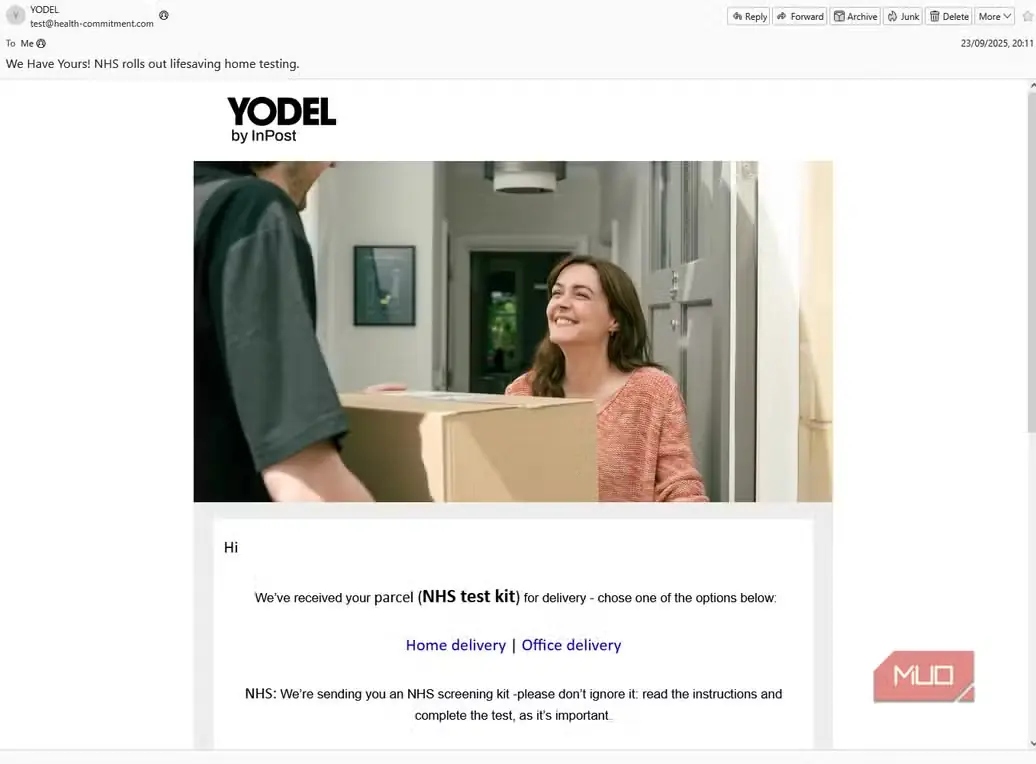
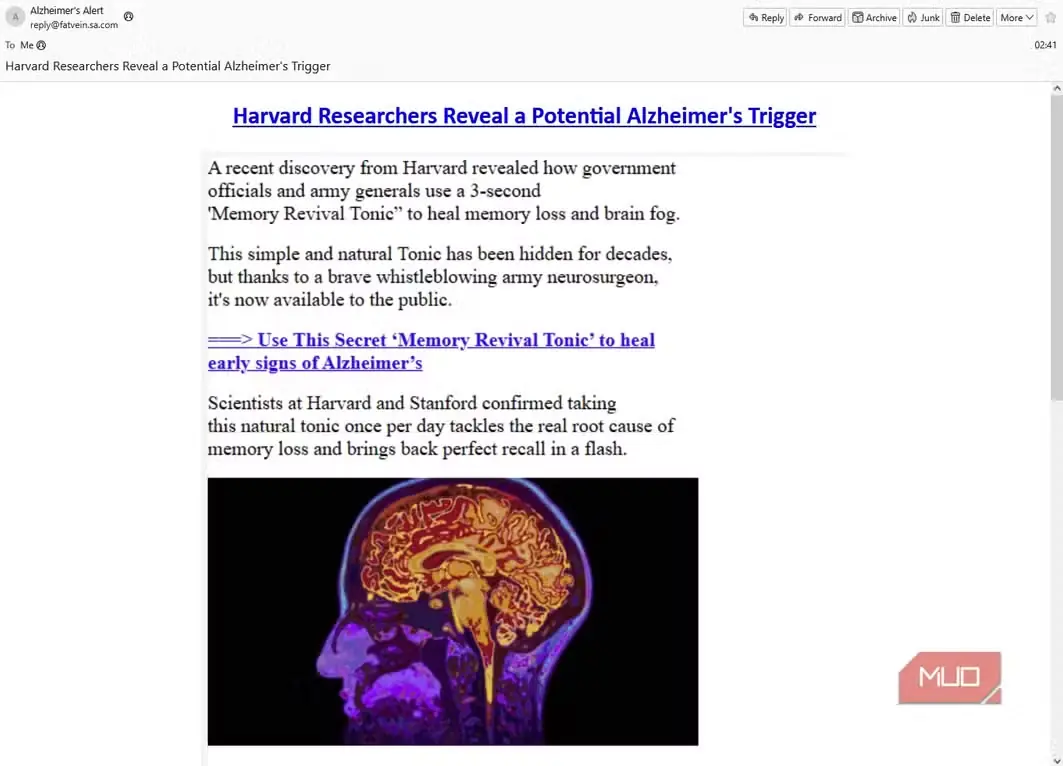
این کلاهبرداریها دیگر کمی آشکارترند. مطمئنم بیشتر مردم پیشتر نمونههایی از این دست دیدهاند؛ زیرا ایمیلهای جعلی درباره پژوهشهای پزشکی که درمانی باورنکردنی را وعده میدهند، بسیار رایجاند؛ تازه انبوه ایمیلهای مربوط به دیگر اندامهای بدن هم جای خود دارند!
در این مورد، بارها ایمیلهایی دریافت میکنم که وعده درمانی جادویی برای وزوز گوش یا آلزایمر میدهند و ادعا میکنند نوعی معجون اسرارآمیز یا معجزهای که تاکنون کشف نشده، سرانجام این مشکلات را برطرف خواهد کرد. بیماریهایی مانند آلزایمر و عارضهای چون وزوز گوش را انتخاب میکنند، چون ترسناک و شخصیاند و احتمالاً بیشتر مردم کسی را میشناسند که با یکی از آنها دستوپنجه نرم کرده یا خود از نزدیک با رنج چنین فردی روبهرو بودهاند.
اما مانند هر پیام دیگری که ناگهان وارد صندوقتان میشود و وعده برآوردن همه آرزوها را میدهد، این هم کلاهبرداریای برای ربودن اطلاعات، پول، حسابها و داراییهای دیگر شماست.
بااینحال، چندان مطمئن نیستم که چرا این پیامها از پالایههای هرزنامه عبور میکنند. کلاهبرداریبودنشان آنقدر آشکار است که شناسایینشدنشان عجیب به نظر میرسد. ترفندهایی مانند جعل نشانی ایمیل برای معتبر جلوهدادن فرستنده به عبورشان کمک میکند، اما پالایهها باید پیوندها و محتوای کلی آنها را تشخیص دهند.
در هر صورت، کاملاً روشن است که این پیامها چیزی جز زباله نیستند و باید در صندوق ورودی نیز همین برچسب را بخورند.
ایمیلهای کلاهبرداری همیشه نشانههایی آشکار دارند
از نشانههای خطر چشمپوشی نکنید
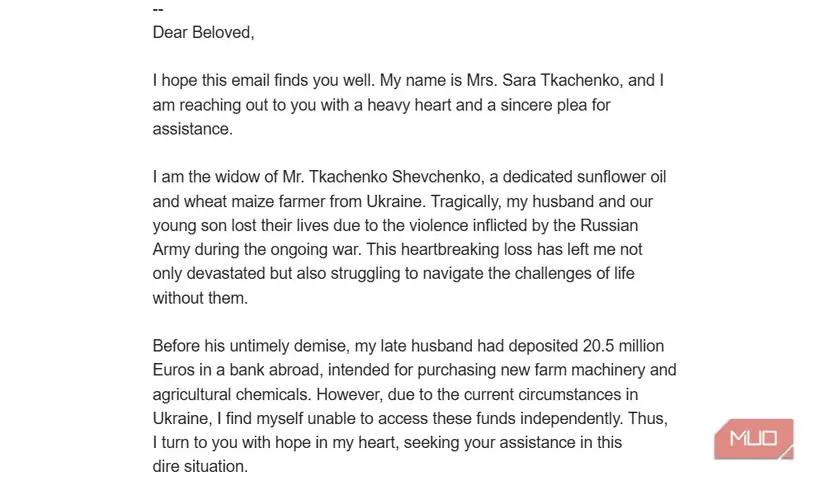
هرزنامهها و کلاهبرداریهای بیشتری هم دریافت میکنم، اما فعلاً این موارد مهمترین دردسرسازها هستند. نمونههای آشکار دیگری هم وجود دارند، ولی بیشترشان شکلهای تازهای از حقههای قدیمیاند. برای نمونه، یکی از ایمیلهایی که بهتازگی دریافت کردم درباره یک آواره اوکراینی بود که ۲۰ میلیون یورو پولش در بانکی گیر افتاده بود و فقط من میتوانستم برای آزادکردن آن کمک کنم.
خلاصه، همان کلاهبرداریهای همیشگی صندوق ورودی.
بااینهمه، ایمیلهای کلاهبرداری نشانههای خطری دارند که هرگز نباید نادیدهشان بگیرید:
- پیشنهادهای بیشازحد خوب و باورنکردنی: کلاهبرداران اغلب نتیجههایی ناممکن را وعده میدهند؛ مانند رتبه تضمینی #۱ در گوگل، دریافت فوری نظرهای 5ستاره یا درمانهای معجزهآسای پزشکی. خدمات معتبر و درمانهای واقعی هرگز چنین تضمینهایی نمیدهند.
- فرستندگان ناشناس یا با نامهای کلی: بسیاری از ایمیلهای کلاهبرداری از نشانیهای رایگان Gmail یا Yahoo فرستاده میشوند، حتی وقتی فرستنده خود را یک کسبوکار جا میزند. سازمانها و شرکتهای واقعی از دامنهای حرفهای استفاده میکنند.
- شخصیسازی: یا بهتر بگوییم، نبود آن. اگر ایمیل بدون اشاره به نام یا مشخصات کسبوکارتان، تنها با عبارتی مانند «سلام» یا «درود بر شما» آغاز شود، احتمالاً کلاهبرداریای است که بهصورت انبوه فرستاده شده است. پیامهای معتبر معمولاً جزئیاتی شخصی را در بر دارند. عبارت «سلام عزیزم» هم یکی از نمونههای محبوب من است.
- برانگیختن احساسات: اگر ایمیلی اطلاعات ورود به حساب، پرداخت پیشاپیش یا کلیک روی پیوندی مشکوک را از شما میخواهد، محتاط باشید. بسیاری از کلاهبرداریها نیز بر ترس یا فوریت تکیه میکنند؛ از درمانهای معجزهآسا برای بیماریهای سخت گرفته تا وعده «سلطه» بر بازار. شگرد همه آنها یکی است: تحت فشار گذاشتن شما برای گرفتن تصمیمی شتابزده.
- زود دستبهکار شوید!: اگر پیام با عبارتهایی مانند «همین حالا اقدام کنید!» یا «امروز پاسخ دهید» شما را برای تصمیمگیری به شتاب میاندازد، زنگ خطر را جدی بگیرید. کلاهبرداران نمیخواهند درنگ کنید و بیندیشید.
آنقدر ایمیل کلاهبرداری دیدهام که بدانم باید دنبال چه نشانههایی بگردم. بااینهمه، خودم نیز نزدیک بود فریب یک ایمیل فیشینگ را بخورم که درست در زمانی حسابشده به دستم رسید. همین نشان میدهد که باید همیشه هوشیار باشید و پیش از هر اقدامی، هرچه را میخوانید دوباره بررسی کنید. برای تازهکردن مهارتهایتان میتوانید در یک آزمون تشخیص ایمیلهای فیشینگ نیز شرکت کنید.
در رویارویی با کلاهبرداریهای ایمیلی، احتیاط هرچه بیشتر همیشه به سود شماست.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Gavin Phillips است. مشاهده مقاله اصلی