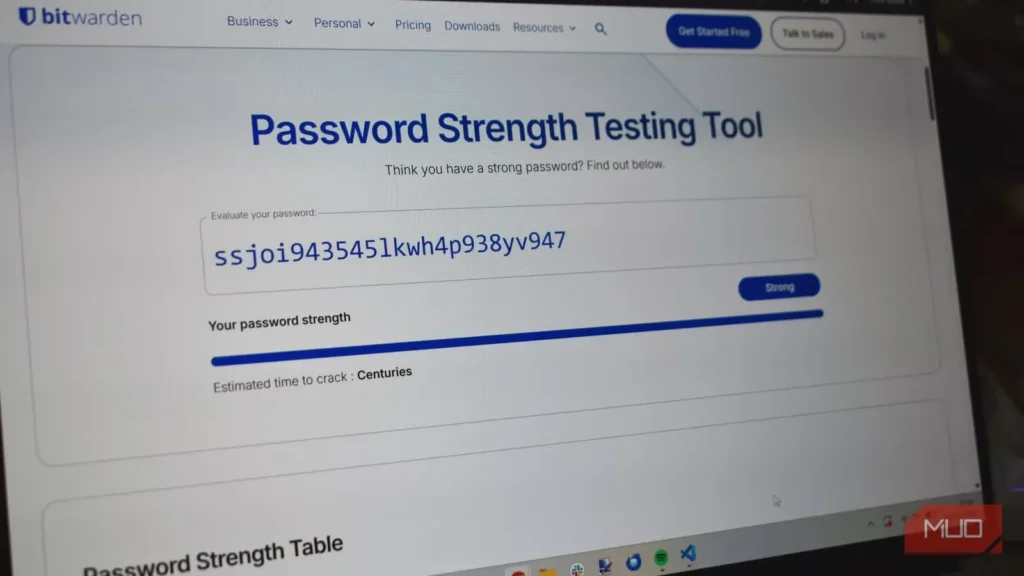
سالها گمان میکردم ساختن گذرواژهای نیرومند یعنی کنار هم چپاندن ترکیبی آشفته از حروف بزرگ و کوچک، دستکم یک عدد و حداقل یک نویسهٔ ویژه. معمولاً هم کار را با یک حرف بزرگ آغاز میکردم، چند حرف کوچک به آن میافزودم، عددی—مثلاً یک سال—میانشان میگذاشتم و در پایان هم نقطه یا علامت تعجبی مینوشتم.
اما مشخص شده است که این الزامها دیگر حفاظت چندان مؤثری فراهم نمیکنند. امروزه برای ساختن گذرواژههای نیرومند، راههای بسیار بهتری از انباشتن آنها با نمادهای گوناگون وجود دارد.
چرا نویسههای ویژه را کنار گذاشتم
گذرواژهٔ پر از نماد هم میتواند ضعیف باشد
شاید تصور کنید هرچه نویسههای ویژهٔ بیشتری در گذرواژه بگنجانید، امنیت آن بالاتر میرود؛ اما امنیت گذرواژه بسیار بیش از تنوع نویسهها به طول آن بستگی دارد. مقاومت گذرواژه در برابر حملههای جستوجوی فراگیر معمولاً با افزودن هر نویسه افزایش مییابد، حال آنکه استفاده از چند نوع نویسه لزوماً گذرواژهای کوتاه را نیرومندتر نمیکند. برای نمونه، شکستن گذرواژهای ۲۰نویسهای که تنها از حروف کوچک ساخته شده است، میتواند بسیار دشوارتر از گذرواژهای ۸نویسهای باشد که از نمادها، اعداد و حروف بزرگ انباشته شده است.
جالب آنکه قواعد پیچیده میتوانند گذرواژهها را پیشبینیپذیرتر کنند. وقتی وبسایتی شما را وادار میکند نمادی در گذرواژه بگنجانید، احتمالاً آن را کاملاً تصادفی انتخاب نمیکنید. شاید مانند بسیاری از مردم، علامت تعجبی به انتهای گذرواژه بیفزایید یا «a» را با «@» و «s» را با «$» جایگزین کنید. نرمافزارهای شکستن گذرواژه دقیقاً برای در نظر گرفتن همین جایگزینیها و الگوهای رایج طراحی شدهاند. گذرواژههای کوتاه و پیچیده بهخاطرسپاری دشوارتری هم دارند؛ به همین دلیل مردم گاهی آنها را روی برگههای یادداشت مینویسند، در جاهای ناامن نگه میدارند یا برای چندین حساب از یک گذرواژه استفاده میکنند.
مشکل دیگر این است که نویسههای ویژه در همهٔ سکوهایی که به کار میبرید یکسان پشتیبانی نمیشوند. ممکن است سایتی وجود یک نماد را الزامی بداند و ویرگول و نقطه را بپذیرد، اما سایتی دیگر همین نویسهها را رد کند و فقط نمادی مانند علامت تعجب یا آمپرسند را بپذیرد. برخی سامانههای سازمانی قدیمی، رایانههای بزرگ مانند AS/۴۰۰ و پایگاههای دادهٔ میراثی نیز ممکن است برای بعضی نمادها محدودیت داشته باشند، زیرا این نویسهها در کدها یا سامانههای قدیمی پردازش داده معنای ویژهای دارند. حتی هنگام واردکردن گذرواژههای دارای نویسههای ویژه روی دستگاهها یا چیدمانهای گوناگون صفحهکلید نیز ممکن است به مشکل بخورید؛ برای مثال، وقتی میان چیدمانهای آمریکایی و بریتانیایی جابهجا میشوید.
به همین دلایل، نهادهای بزرگ تدوین استاندارد، از جمله مؤسسهٔ ملی استانداردها و فناوری آمریکا (NIST)، دیگر قواعد اجباریِ ترکیب نویسهها را که کاربران را به استفاده از انواع مشخصی از نویسه وادار میکنند توصیه نمیکنند. دستورالعملهای هویت دیجیتال NIST بر طول گذرواژه تأکید دارند و بهجای اجبار به افزودن نماد صرفاً برای پیچیده جلوهدادن گذرواژه، دامنهٔ گستردهای از نویسهها را مجاز میدانند. لزوماً به نمادهای بیشتری نیاز ندارید؛ آنچه نیاز دارید گذرواژهای بلند، یکتا و برای دیگران پیشبینیناپذیر است.
اکنون چگونه گذرواژههای نیرومندتری میسازم
حفظکردن کمتر، طول بیشتر و یاری فناوری
پس از آنکه دریافتم برای ساختن گذرواژههای نیرومند نیازی به نویسههای ویژه ندارم، راههای بهتری برای حفاظت از حسابهایم آموختم. نخست به سراغ عبارتهای عبور رفتم: رشتههایی از واژههای تصادفی یا جملههای کوتاه که معمولاً ۲۰ تا ۳۰ نویسه یا چهار تا شش واژهٔ تصادفی دارند. عبارت عبوری مانند «شیرین موکا سیب رام» میتواند بینظمی کافی برای امنیت بالا فراهم کند و در عین حال، بهخاطرسپردن و نوشتن آن بسیار آسانتر از آمیزهای درهم از نمادها یا حتی رشتهای بلند و تصادفی از نویسهها باشد.
ابزارهای فراوانی نیز وجود دارند که در بهکارگیری روش دایسور (Diceware) کمکتان میکنند. در این روش، با انداختن تاس واژههایی تصادفی از فهرستی ازپیشتعیینشده—مانند فهرست ۷٬۷۷۶واژهای EFF—انتخاب میشوند. بدینترتیب، راهی عملی برای ساخت عبارتهای عبور تصادفی خواهید داشت که حدسزدنشان بسیار دشوارتر از عبارتهای مبتنی بر واژهها یا الگوهای پیشبینیپذیر است.
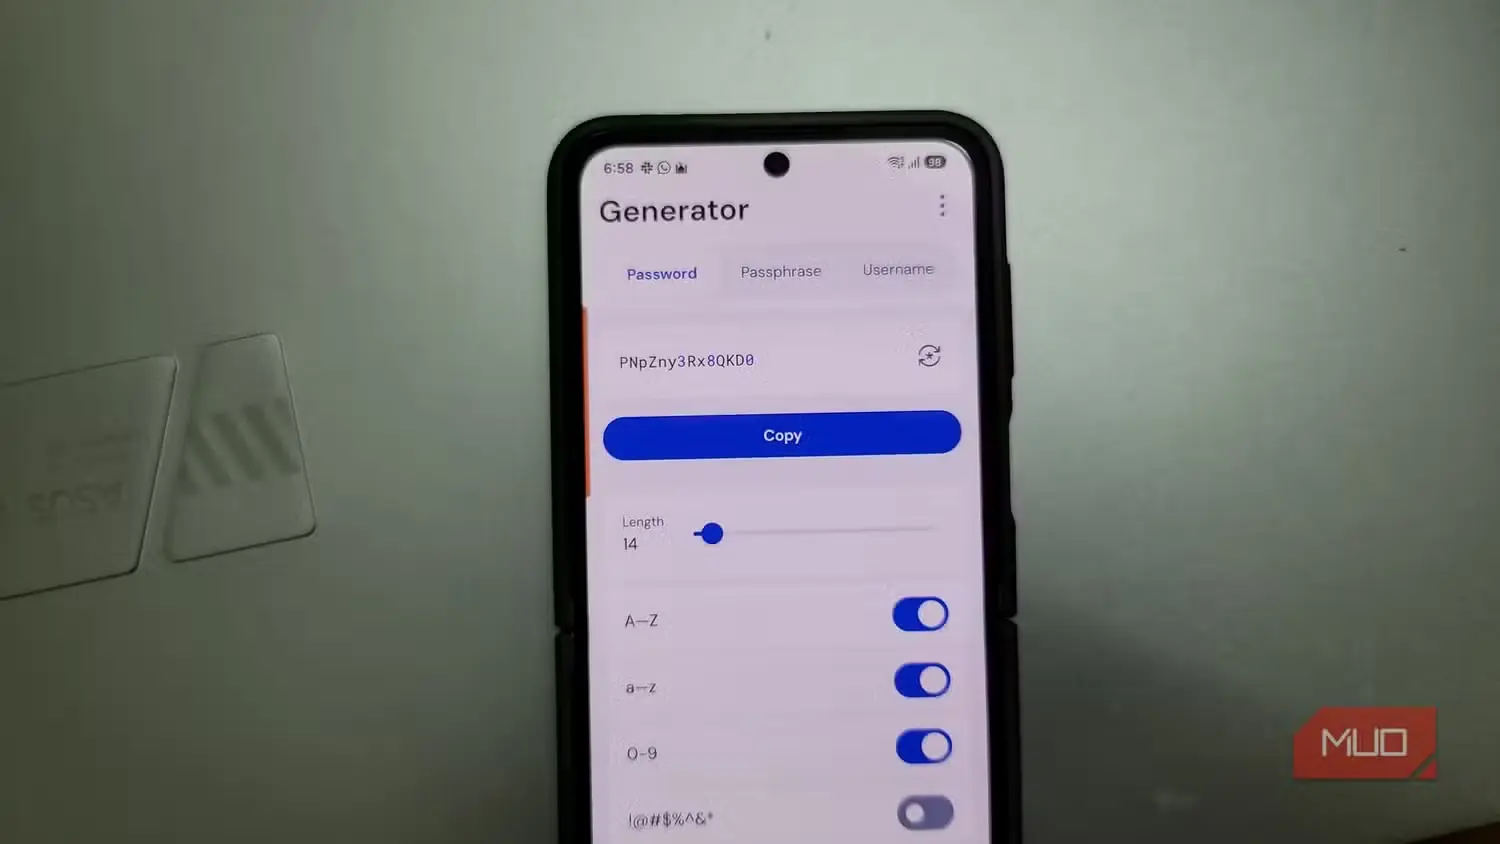
ترفند دیگر این است که دیگر نکوشید همهٔ گذرواژهها را از بر کنید. بدون کمک نمیتوان دهها یا صدها گذرواژهٔ یکتا را با اطمینان به خاطر سپرد؛ اینجاست که مدیر گذرواژهای مانند Bitwarden به کار میآید. خوشبختانه بسیاری از این ابزارها افزون بر نگهداری امن گذرواژهها، میتوانند گذرواژههای یکتا نیز بسازند. این قابلیت یکی از بزرگترین آسیبپذیریهای امنیت شخصی را برطرف میکند: استفادهٔ دوباره از یک گذرواژه. اگر دادههای سایتی افشا شوند و من همان گذرواژه را جای دیگری—چه در شبکههای اجتماعی و چه در حسابی مالی—به کار برده باشم، مهاجم میتواند با اطلاعات ورود سرقتشده به آن حسابهای دیگر نیز دسترسی پیدا کند.
در نهایت، هر جا امکانش باشد، احراز هویت چندعاملی (MFA) را هم فعال میکنم. این کار میتواند با استفاده از کد تولیدشده در یک برنامه، کلید امنیتی فیزیکی مانند YubiKey یا کلید عبور انجام شود. حتی اگر یکی از گذرواژههایم در رخنهای فاش شود که شاید هرگز از آن باخبر نشوم، احراز هویت چندعاملی لایهٔ محافظتی دیگری میافزاید؛ یعنی گذرواژه بهتنهایی برای ورود به حسابم کافی نخواهد بود.
نمادها را کنار بگذارید؛ گذرواژههایی بلندتر، یکتا و چندلایه بسازید
شاید تصور کنید کنار گذاشتن نویسههای ویژه امنیت را به خطر میاندازد، اما چنین نیست. توصیههای امروزی دربارهٔ گذرواژهها و دانستههای ما از رفتار انسان نشان میدهد که اجبار به استفاده از نمادها، برخلاف آنچه زمانی به نظر میرسید، ضامن امنیت نیست.
اگر گذرواژههای کوتاه و انباشته از نماد را کنار بگذارید و بهجای آن از عبارتهای عبور بلند، اطلاعات ورود یکتای ذخیرهشده در یک مدیر گذرواژه و احراز هویت چندعاملی استفاده کنید، گذرواژههایی خواهید داشت که شکستنشان بسیار دشوارتر و در عین حال مدیریتشان آسانتر است.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Adaeze Uche است. مشاهده مقاله اصلی