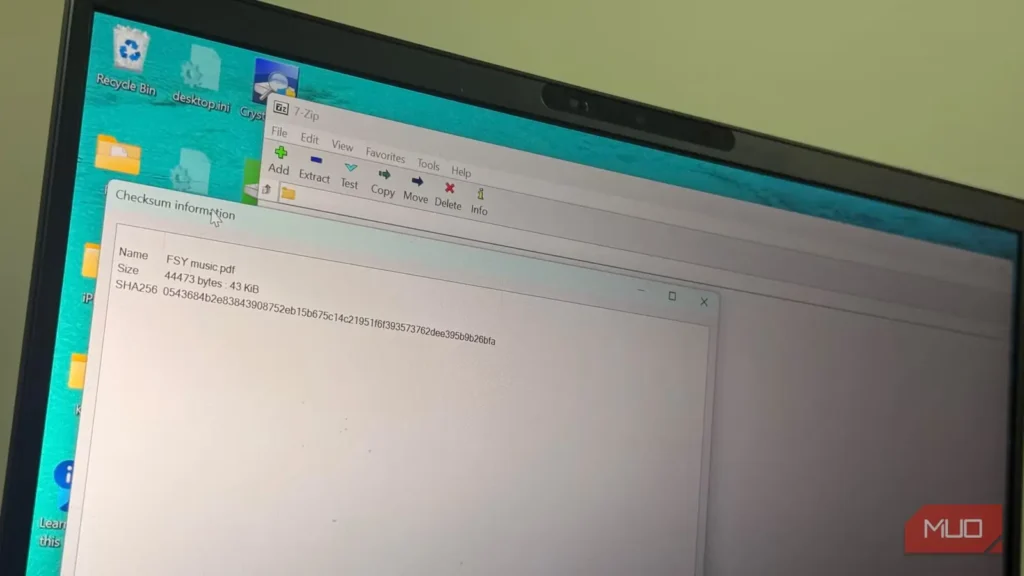
بهندرت از ابزار جداگانهای برای بررسی چکسام استفاده میکنم. رسیدن نوار پیشرفت بارگیری به ۱۰۰ درصد معمولاً یعنی کار بارگیری تمام شده است. پس از آن هم اگر نام فایل درست به نظر برسد و حجمش با مقدار مورد انتظار یکی باشد، به سراغ مرحله بعد میروم.
با این حال، یک مقایسه ساده میتواند نشان دهد که فایل بارگیریشده خراب شده یا دستکاری شده است؛ البته به شرط آنکه مرجعی قابلاعتماد برای مقایسه داشته باشید. این قابلیت بررسی از پیش در ۷-Zip تعبیه شده است.
از وقتی متوجه این قابلیت شدهام، برای نصبکنندهها، فایلهای ISO و هر نرمافزاری که به دسترسی سطحبالا نیاز دارد از آن استفاده میکنم.
گزینهای که هر بار با راستکلیک، بیاعتنا از کنارش میگذشتم
دو زیرمنو پایینتر؛ همان کاری که گمان میکردم به نرمافزاری جداگانه نیاز دارد
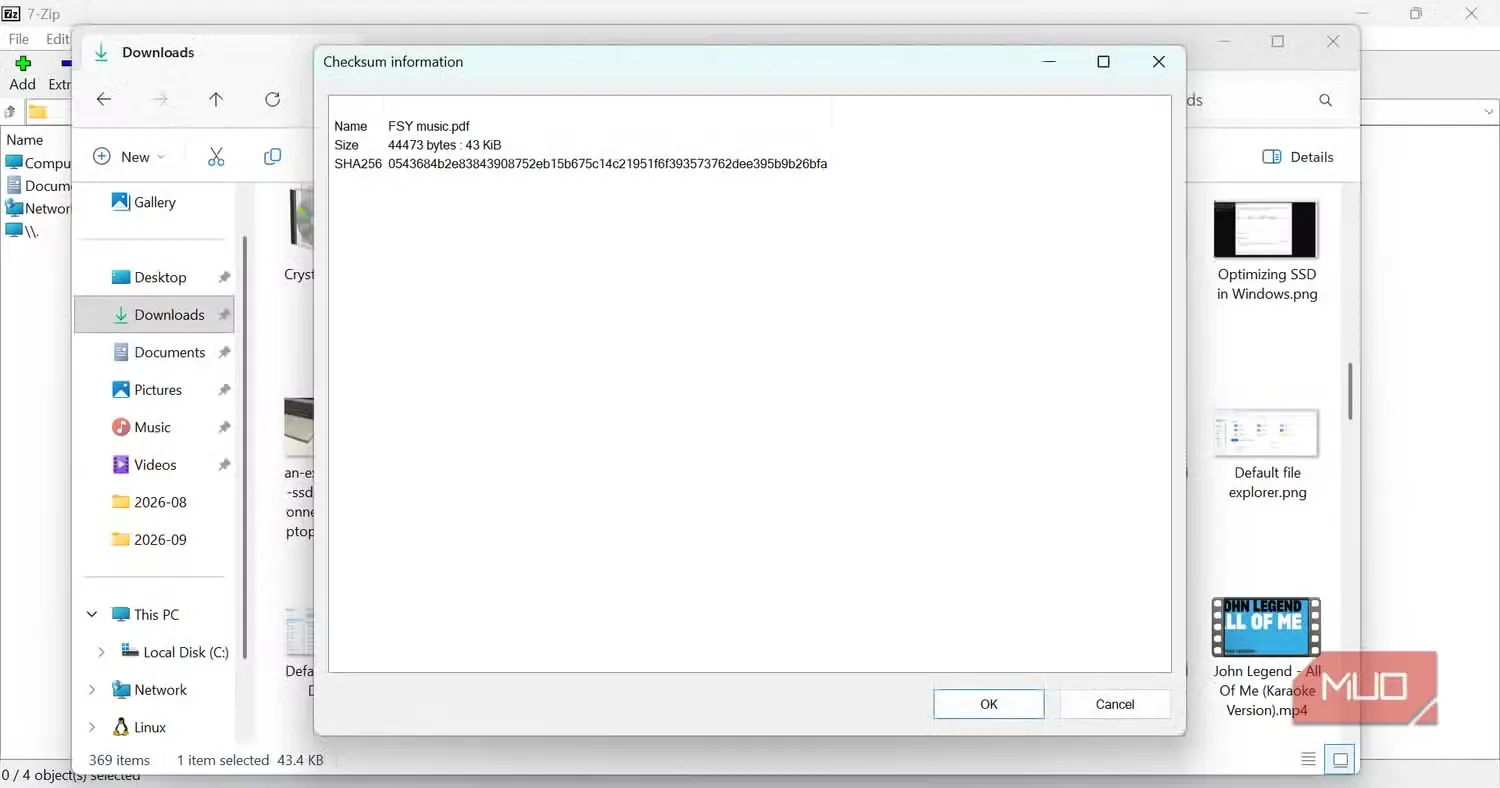
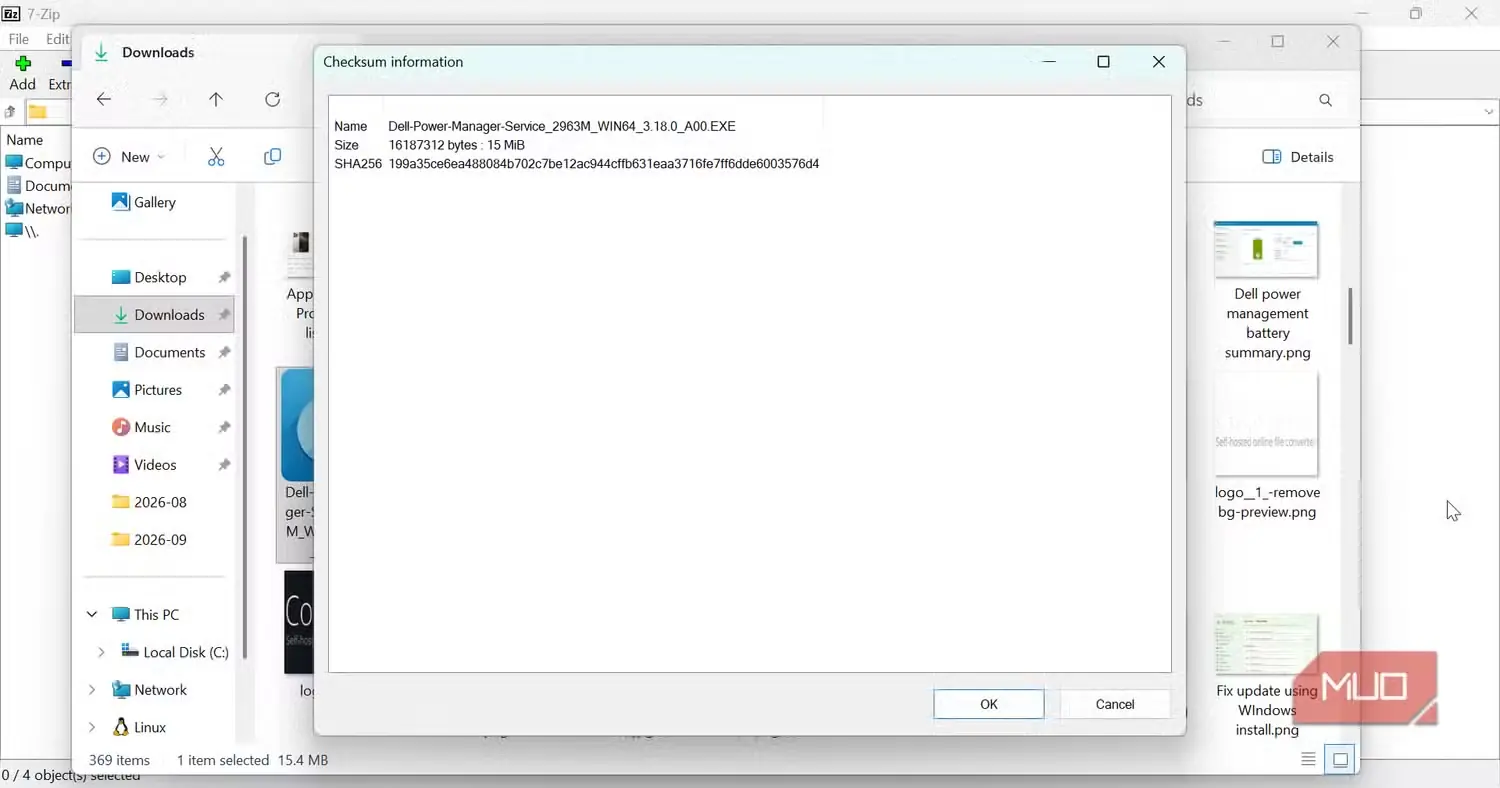
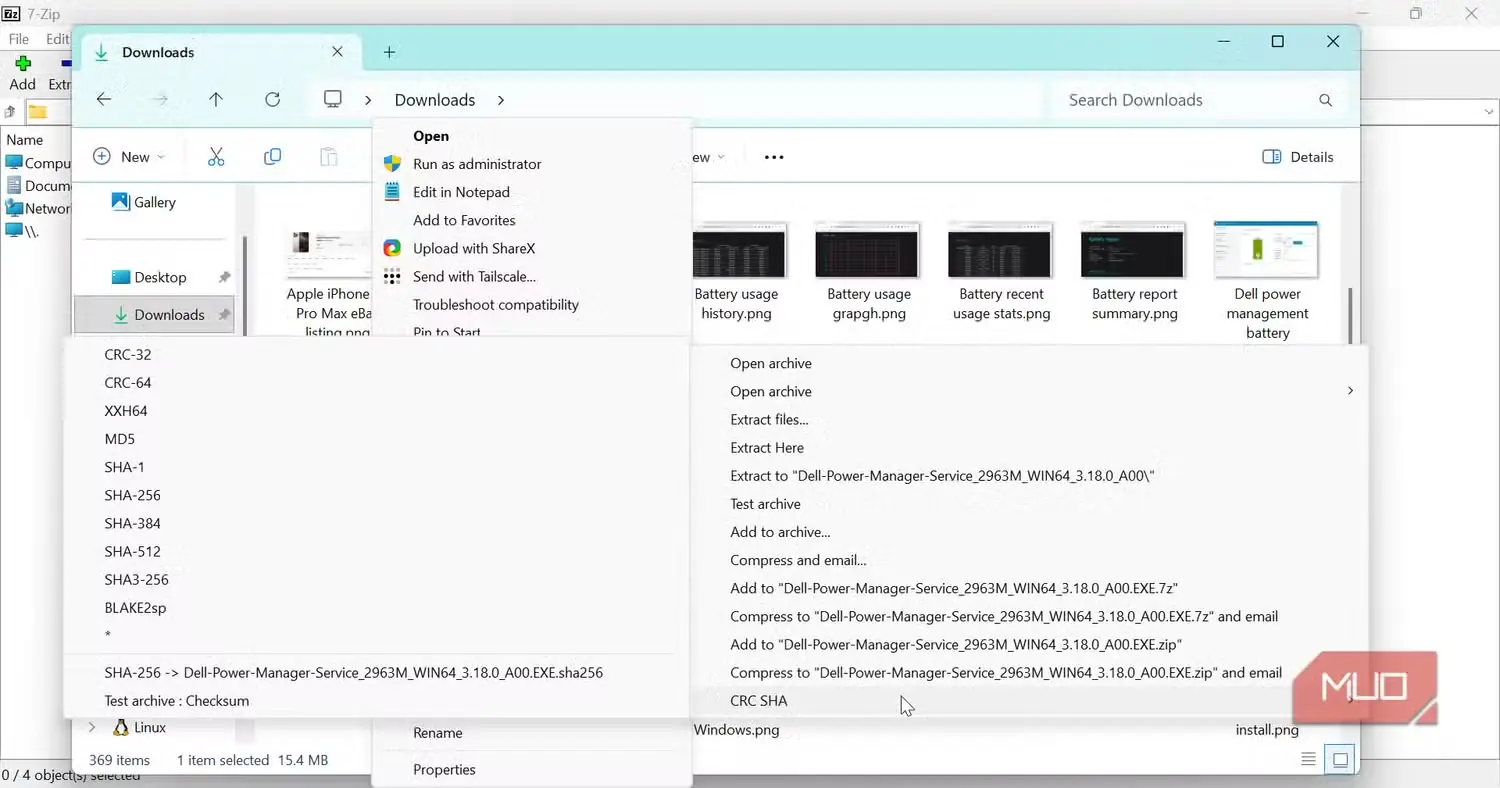
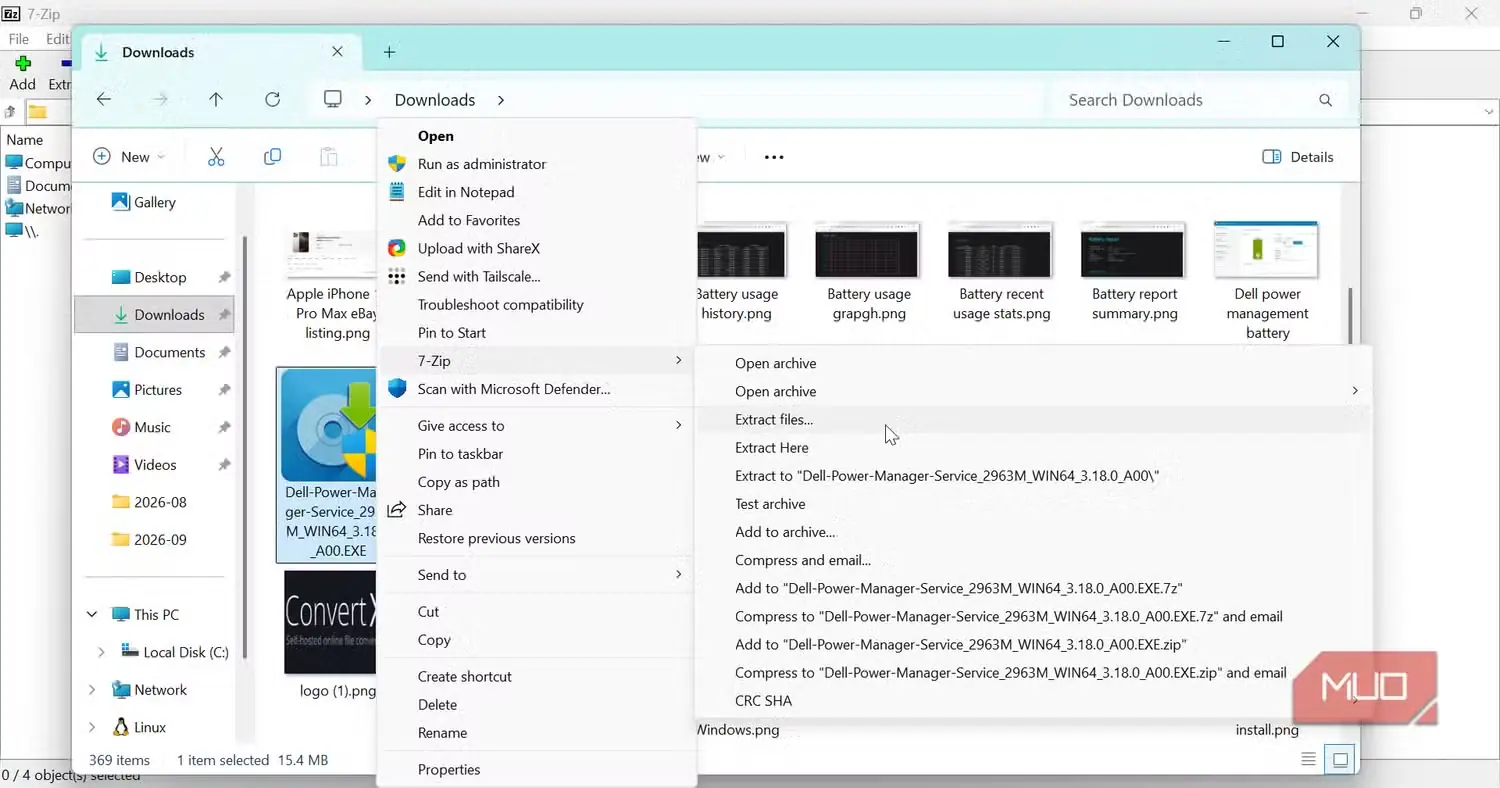
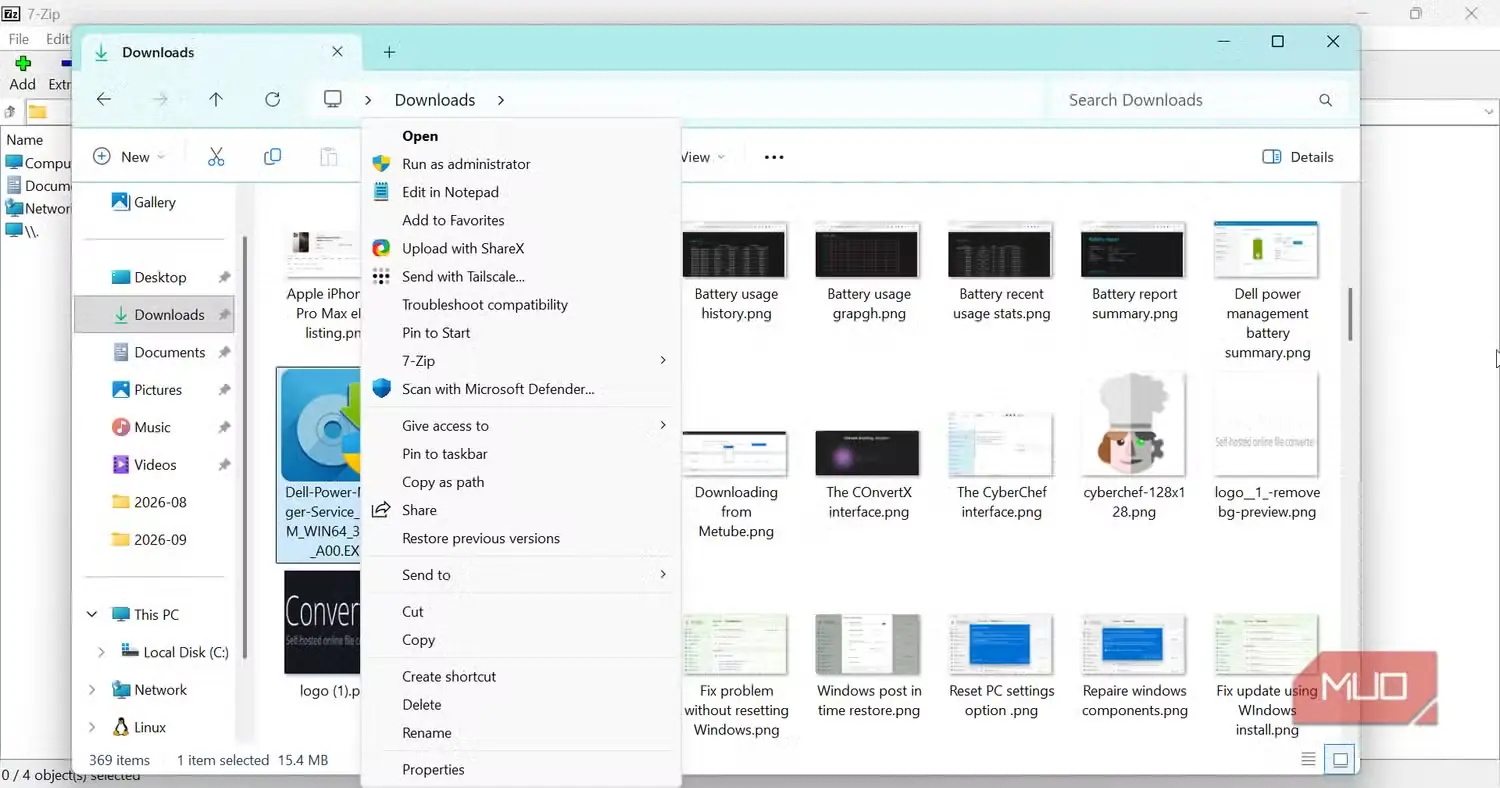
نمیدانستم اگر یکپارچهسازی پوسته در ۷-Zip فعال باشد، با راستکلیک روی فایل ISO یا برنامه بارگیریشده و انتخاب «نمایش گزینههای بیشتر»، گزینه تازهای به نام ۷-Zip در منوی زمینهای ظاهر میشود. اگر نشانگر را روی آن نگه دارید و مسیر CRC SHA > SHA-۲۵۶ را دنبال کنید، ۷-Zip هش فایل را محاسبه و نتیجه چکسام را نمایش میدهد؛ نتیجهای که معمولاً نام برنامه، حجم فایل و مقدار هش را نیز در بر میگیرد. سپس میتوانید آن را با مقدار SHA-۲۵۶ منتشرشده از سوی سازنده مقایسه کنید.
وقتی این بررسی را انجام میدهم و نتیجه با مقدار اعلامشده از سوی سازنده یکسان است، یعنی نسخهای که در اختیار دارم دقیقاً همان هشِ فایل مرجع منتشرشده را تولید میکند؛ چیزی که نام یا حجم فایل هرگز نمیتواند ثابت کند. بدون چنین بررسیای، کاملشدن بارگیری فقط نشان میدهد انتقال پایان یافته است؛ اما واقعاً نمیدانید محتوای فایل همان چیزی است که باید باشد یا نه.
اگر حتی یک بیت از فایل را تغییر دهید، مقدار هش حاصل تقریباً بهطور قطع با مقدار اصلی کاملاً متفاوت خواهد بود.
در همان منوی ۷-Zip چندین نوع هش دیگر نیز وجود دارد. باید گزینهای را انتخاب کنید که ناشر مقدار متناظر با آن را ارائه کرده است، اما روند کار تفاوتی ندارد: نرمافزار اثر انگشت فایل را محاسبه میکند و مقداری در اختیارتان میگذارد تا آن را با مرجع سازنده بسنجید.
شاید این فرایند ساده به نظر برسد، اما ۷-Zip را از پیش برای چندپارهکردن فایلهای بزرگ، رمزگذاری دادهها و ساخت بایگانیهای بسیار فشرده نصب کردهام. حالا دیگر برای این بررسی یکپارچگی به برنامه دیگری نیاز ندارم.
تطابقی که به پرسش اشتباه پاسخ میدهد
فایلم با مقدار مرجع یکسان بود، اما این تطابق کمتر از آنچه گمان میکردم به من میگفت
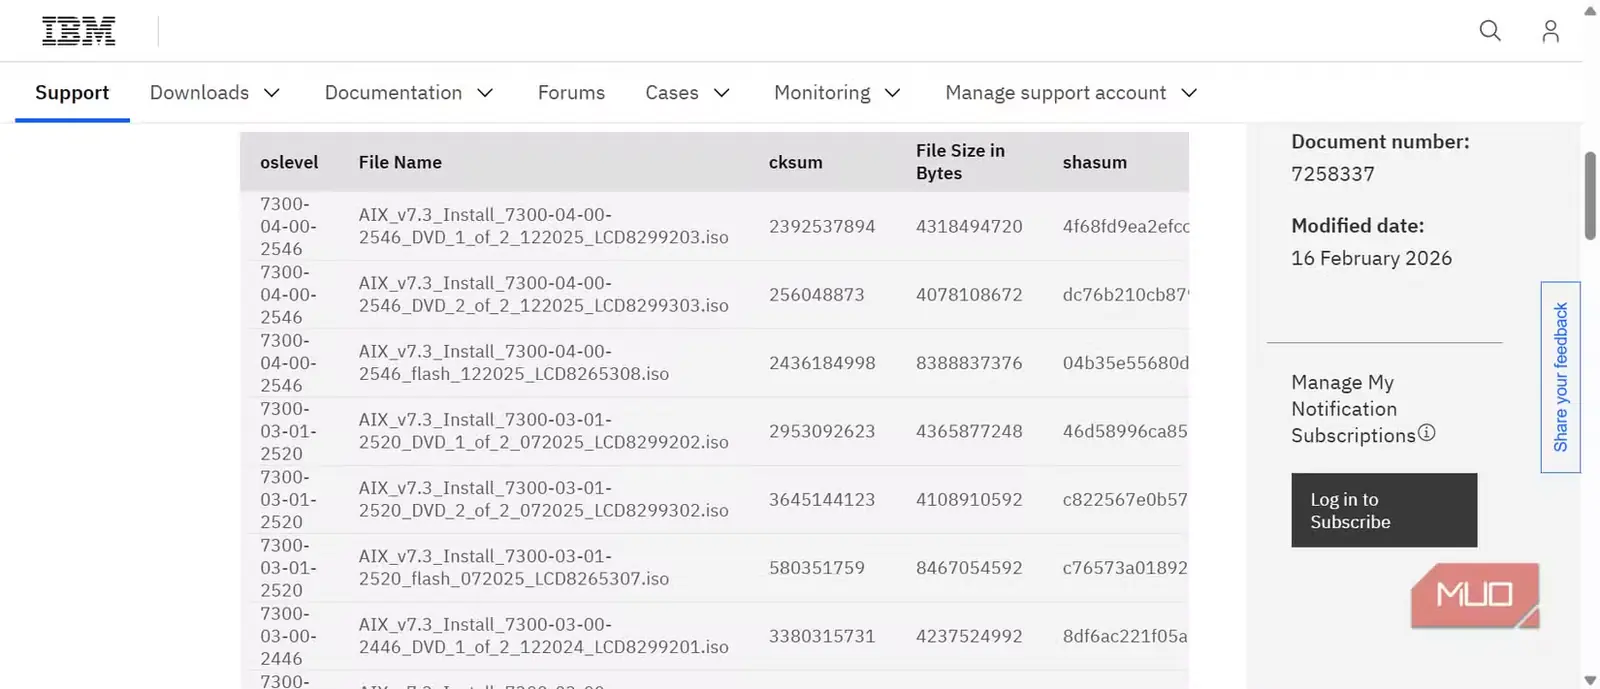
پس از مشاهده تطابق، احتمالاً از خود میپرسید: دقیقاً چه چیزی را ثابت کردهام؟
این کار شبیه مقایسه یک بسته با عددی است که روی برچسب آن نوشتهاند. فقط نشان میدهد بسته و برچسب با یکدیگر سازگارند، نه اینکه بتوان به نویسنده آن عدد اعتماد کرد. یکسانبودن هشها ثابت میکند فایل با مقدار مرجع مطابقت دارد، حتی اگر خود آن مقدار مرجع قابلاعتماد نباشد.
اگر مهاجمی به یک وبگاه بارگیری دسترسی پیدا کند و هم فایل نصبکننده و هم مقدار SHA-۲۵۶ منتشرشده در کنار آن را جایگزین کند، باز هم میتوانم بررسی را با ۷-Zip انجام دهم و به تطابقی بینقص برسم. در چنین حالتی، تنها کاری که کردهاید مقایسه فایل دستکاریشده با مرجعی است که خود مهاجم در اختیارتان گذاشته است.
امضای دیجیتال و هش به یک پرسش پاسخ نمیدهند. امضا میتواند انتساب فایل به هویت امضاکننده را تأیید کند، در حالی که هش مشخص میکند آیا نسخه شما با یک مقدار مرجع یکسان است یا نه. با این همه، چون موفقیت در بررسی هش مانند چراغ سبز به نظر میرسد، ممکن است این تفاوت مهم را نادیده بگیرید.
ارزش بررسی هش به منبع مقدار مرجع بستگی دارد. اگر منبع قابلاعتماد باشد، مقایسه شواهد سودمندی در اختیارتان میگذارد؛ اما اگر منبعی رخنهشده هر دو سوی مقایسه را کنترل کند، این بررسی فقط یکسانبودن دو مقدار را ثابت میکند.
همه فایلهای بارگیریشده را بررسی نمیکنم
برایم مهمتر است که اشتباهکردن چه پیامدی دارد
اکنون پیامد یک اشتباه تعیین میکند که آیا فایل بارگیریشده را بررسی کنم یا نه. معمولاً تصویرهای سیستمعامل، نصبکنندهها، میانافزارها و ابزارهایی را که قصد اجرای آنها را دارم بررسی میکنم. اینها عموماً در دسته برنامههایی قرار میگیرند که با دسترسی مدیر اجرا میشوند.
وقتی با عدم تطابق روبهرو میشوم، فوراً نتیجه نمیگیرم که کسی به فایل حمله کرده است. شاید ناشر نسخه تازهای منتشر کرده، صفحه همچنان چکسام قدیمی را نشان میدهد یا فایل هنگام بارگیری خراب شده است. در هر صورت، تا وقتی دلیل تفاوت مقادیر را با اطمینان ندانم، فایل را اجرا نمیکنم.
| بررسی | چه چیزی را نشان میدهد | چه چیزی را نشان نمیدهد |
|---|---|---|
| نام پرونده | پرونده مورد انتظار را دریافت کردهام | محتوای واقعی آن چیست |
| اندازه پرونده | اندازه مورد انتظار را تأیید میکند | ثابت نمیکند که محتوا دستنخورده مانده است |
| تطابق SHA-۲۵۶ | با مقدار مرجع ارائهشده مطابقت دارد | قابلاعتماد بودن مقدار مرجع |
| امضای دیجیتال | پرونده به یک هویت امضاکننده منتسب است | اینکه امضاکننده خودبهخود قابلاعتماد است |
| ویروسیاب | ممکن است تهدیدهای شناختهشده یا مشکوک را شناسایی کند | اینکه بیخطر بودن پرونده تضمین شده است |
قاعده من این است: لازم نیست همهچیز را بیچونوچرا راستیآزمایی کنید؛ به پیامدهای اشتباهکردن در موضوعی مهم بیندیشید. برای مواردی که واقعاً اهمیت دارند، چند ثانیه بررسی با ۷-Zip بهایی ناچیز و کاملاً پذیرفتنی است.
دو کلیک بیشتر، بینیاز از نرمافزار اضافه
موضوع فقط منوی چکسام نیست؛ مهمتر از آن، عادتی است که با کمک این ابزار در خودم ساختهام. یاد گرفتهام ابتدا راستکلیک کنم تا در بارگیریهایی که واقعاً اهمیت دارند دچار اشتباه نشوم. به این ترتیب، بعدها نه وقتم هدر میرود و نه خطری را به جان میخرم. این ابزار را از قبل دارم و اکنون به شیوهای دیگر از آن بهره میبرم؛ شیوهای که بیشتر مردم نادیدهاش میگیرند.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Afam Onyimadu است. مشاهده مقاله اصلی