چند سال پیش که بیتواردن را راهاندازی کردم، تقریباً هیچگاه زحمت تغییر تنظیماتش را به خودم ندادم؛ چون بیدردسر کار میکرد. پس از آزمودن چند برنامه مدیریت گذرواژه، تصمیم گرفتم دوباره تنظیمات بیتواردن را بررسی کنم تا ببینم آیا راهکار امنیتی مؤثری را نادیده گرفتهام یا نه.
چند مورد پیدا کردم. بعضی تنظیمات، بیآنکه بدانم، دسترسی بیشتری در اختیار دیگران میگذاشتند و چند مورد هم در منوهایی پنهان شده بودند که هرگز بازشان نکرده بودم. پیکربندی آنها فقط چند دقیقه زمان برد، اما چند رخنه کوچک در شیوه استفادهام از بیتواردن را بست.
دو لایه محافظت برای مهمترین حسابها
درخواست دوباره گذرواژه اصلی، وارسی دوم را به هر مورد میافزاید
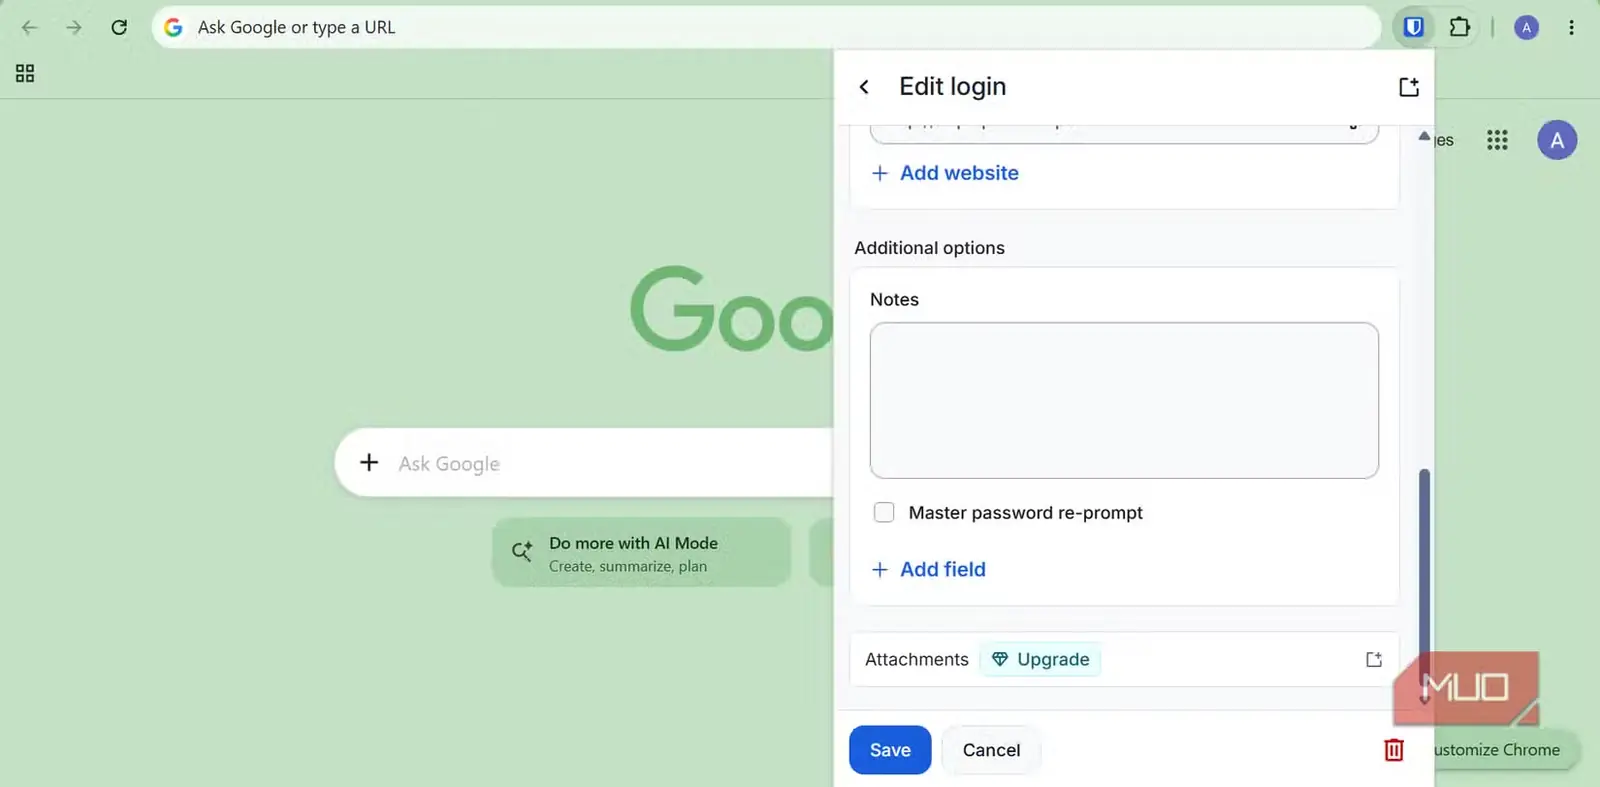
صندوق شما با یک گذرواژه اصلی محافظت میشود که سازوکار امنیتی بسیار خوبی است. بااینحال، تا وقتی صندوق باز باشد، کسی که به رایانهتان دسترسی دارد میتواند دادههای درون آن را ببیند.
در افزونه مرورگر بیتواردن، گزینه «درخواست دوباره گذرواژه اصلی» را فعال کردم تا از برخی موارد بهطور جداگانه محافظت کنم. با این کار، بیتواردن پیش از نمایش یا پرکردن خودکار این موارد، گذرواژه اصلی را دوباره درخواست میکند.
برای پیکربندی آن، این مراحل را دنبال کنید:
- افزونه را باز کنید و موردی را که میخواهید ایمن کنید، بیابید.
- روی نماد «بیشتر» (More)، یعنی سه نقطه عمودی، کلیک کنید و «ویرایش» (Edit) را برگزینید.
- به پایین بروید، کادر «درخواست دوباره گذرواژه اصلی» (Master password re-prompt) را علامت بزنید و سپس روی «ذخیره» (Save) کلیک کنید.
اکنون این تنظیم را برای حساب ایمیل اصلی و حساب بانکیام فعال کردهام. البته این قابلیت محدودیتهایی دارد. به گفته بیتواردن، این گزینه صرفاً یک مانع محافظتی در رابط کاربری است، نه نوعی رمزگذاری؛ بنابراین اگر کسی دسترسی عمیقتری به دستگاهتان داشته باشد، جلوی او را نمیگیرد.
اگر صندوقتان را با گذرواژه اصلی باز نمیکنید، این قابلیت در دسترس نخواهد بود؛ وضعیتی که ممکن است در برخی پیکربندیهای ورود یکپارچه (SSO) پیش بیاید.
کدهای احراز هویت دومرحلهای شما سر از حافظه موقت درمیآورند
بیتواردن پس از پرکردن خودکار، کدها را کپی میکند؛ مگر آنکه این قابلیت را خاموش کنید
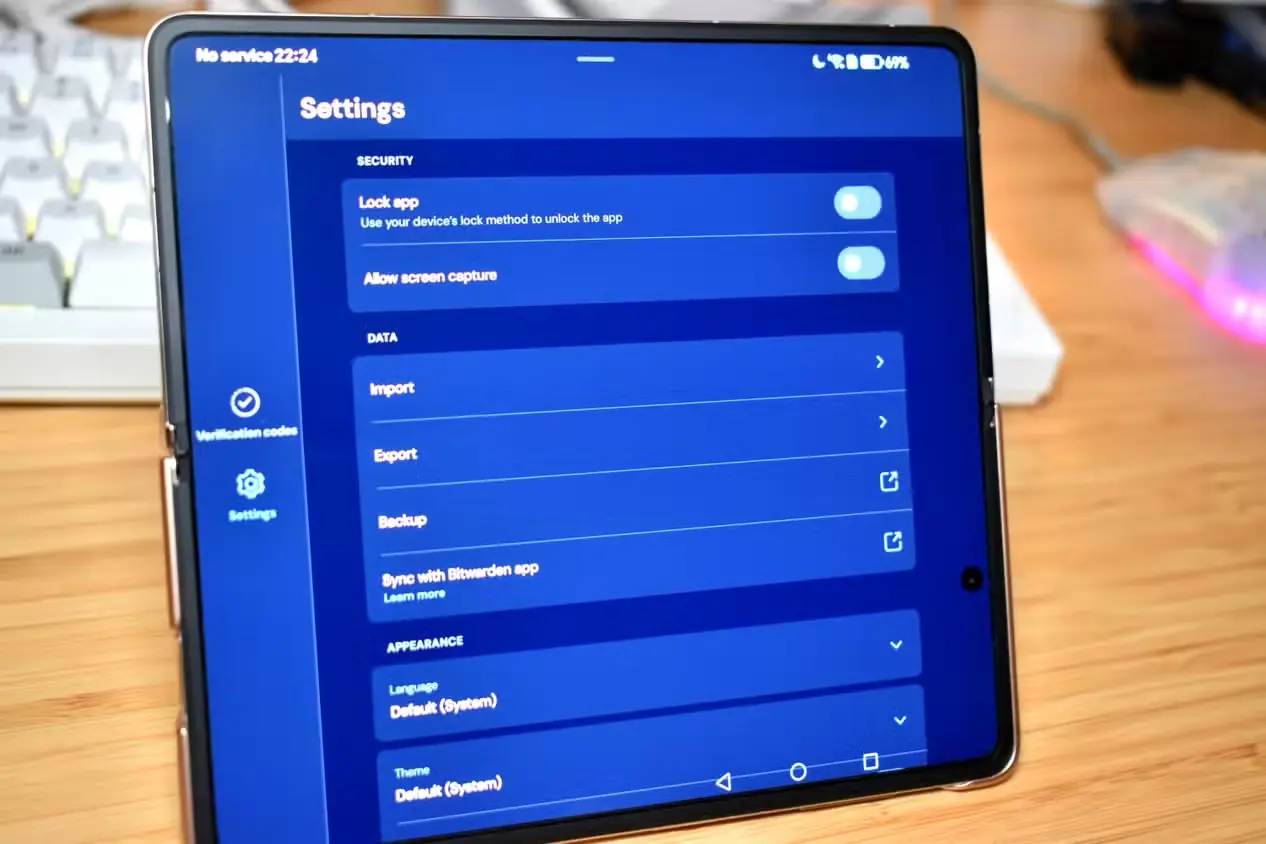
قبلاً کدهای برنامه احراز هویتم را در بیتواردن نگه میداشتم، اما نمیدانستم افزونه هنگام پرکردن خودکار اطلاعات ورود، کد یکبارمصرف زمانمحور (TOTP) جاری را در حافظه موقت کپی میکند. این رفتار پیشفرض بیتواردن است.
کلید کنترل این قابلیت را میتوانید در مسیر «تنظیمات > پرکردن خودکار» بیابید. نام آن «کپی خودکار TOTP» است.
این رفتار لزوماً یک نقص نیست، اما احتمال افشای کد را افزایش میدهد و خاموشکردنش این خطر را کاهش میدهد. کدهای TOTP خیلی زود منقضی میشوند، بنابراین فرصت سوءاستفاده محدود است؛ بااینحال، هر برنامه دیگری که به حافظه موقت دسترسی داشته باشد، ممکن است در زمان اعتبار کد آن را بخواند.
در صفحه «پرکردن خودکار» و درست زیر این تنظیم، گزینه «پاککردن حافظه موقت» قرار دارد. مقدار پیشفرض کنونی پنج دقیقه است، اما اگر پیکربندی بیتواردن خود را از نسخههای مختلف به نسخه جدید منتقل کردهاید، بهتر است این تنظیم را بررسی کنید.
با خاموشکردن «کپی خودکار TOTP»، دیگر این آسودگی را ندارید که بلافاصله پس از پرشدن خودکار اطلاعات ورود، کد آماده جایگذاری باشد. در عوض، باید از منوی درونخطی استفاده کنید یا خودتان کد را کپی کنید.
بررسی کنید که پرکردن خودکار هنگام بارگذاری صفحه فعال نباشد
این قابلیت پیشفرض خاموش است، اما بیتواردن درباره سوءاستفاده وبسایتهای آلوده از آن هشدار میدهد
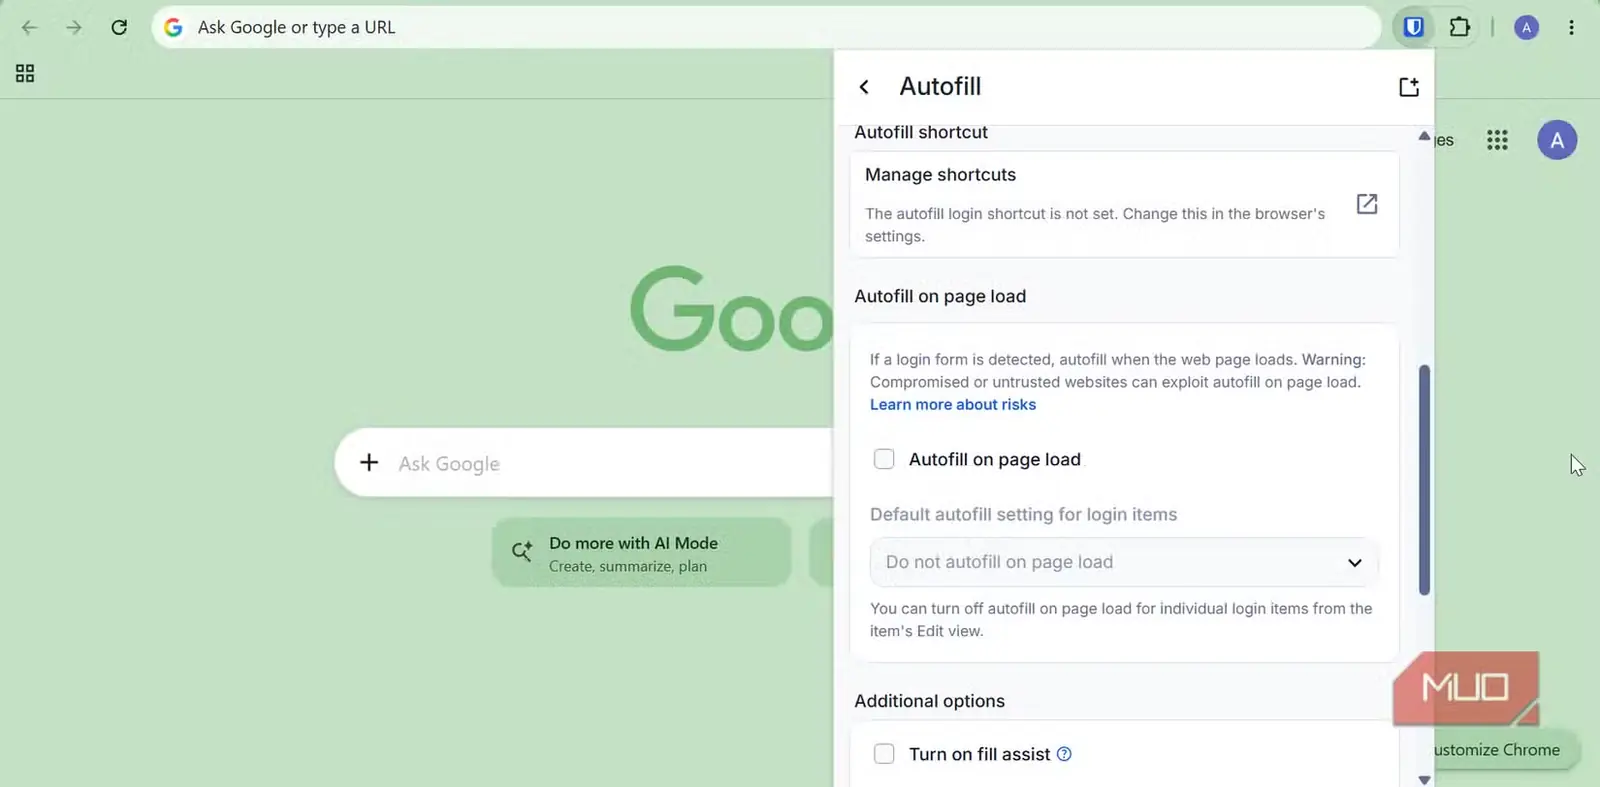
بیتواردن میتواند بهمحض بازشدن صفحهای سازگار، اطلاعات ورود شما را خودکار در آن وارد کند. اگر گزینه «پرکردن خودکار هنگام بارگذاری صفحه» فعال باشد، این کار بدون هیچ کلیکی انجام میشود.
این تنظیم از ابتدا غیرفعال است و هشدار کنارش یادآوری میکند که وبسایتهای آلوده یا نامطمئن میتوانند از آن سوءاستفاده کنند. بااینحال، قابلیت راحتی است و اگر سالهاست از بیتواردن استفاده میکنید، شاید زمانی آن را فعال کرده باشید. ازاینرو، این توصیه بیش از آنکه راهحلی برای رفع مشکل باشد، نوعی بازبینی امنیتی است.
برای بررسی این تنظیم:
- در افزونه خود به مسیر «تنظیمات > پرکردن خودکار» (Settings > Autofill) بروید.
- به پایین بروید و علامت کادر «پرکردن خودکار هنگام بارگذاری صفحه» (Autofill on page load) را بردارید.
بیتواردن از همین حالا پرکردن خودکار هنگام بارگذاری صفحه را در قابهای درونخطی نامطمئن مسدود میکند، اما من همچنان ترجیح میدهم با فشردن Ctrl + Shift + L خودم این فرایند را آغاز کنم.
Make logins show up in fewer placesتطبیق میزبان، ورود را به یک نام میزبان مشخص محدود میکند، نه سراسر دامنه
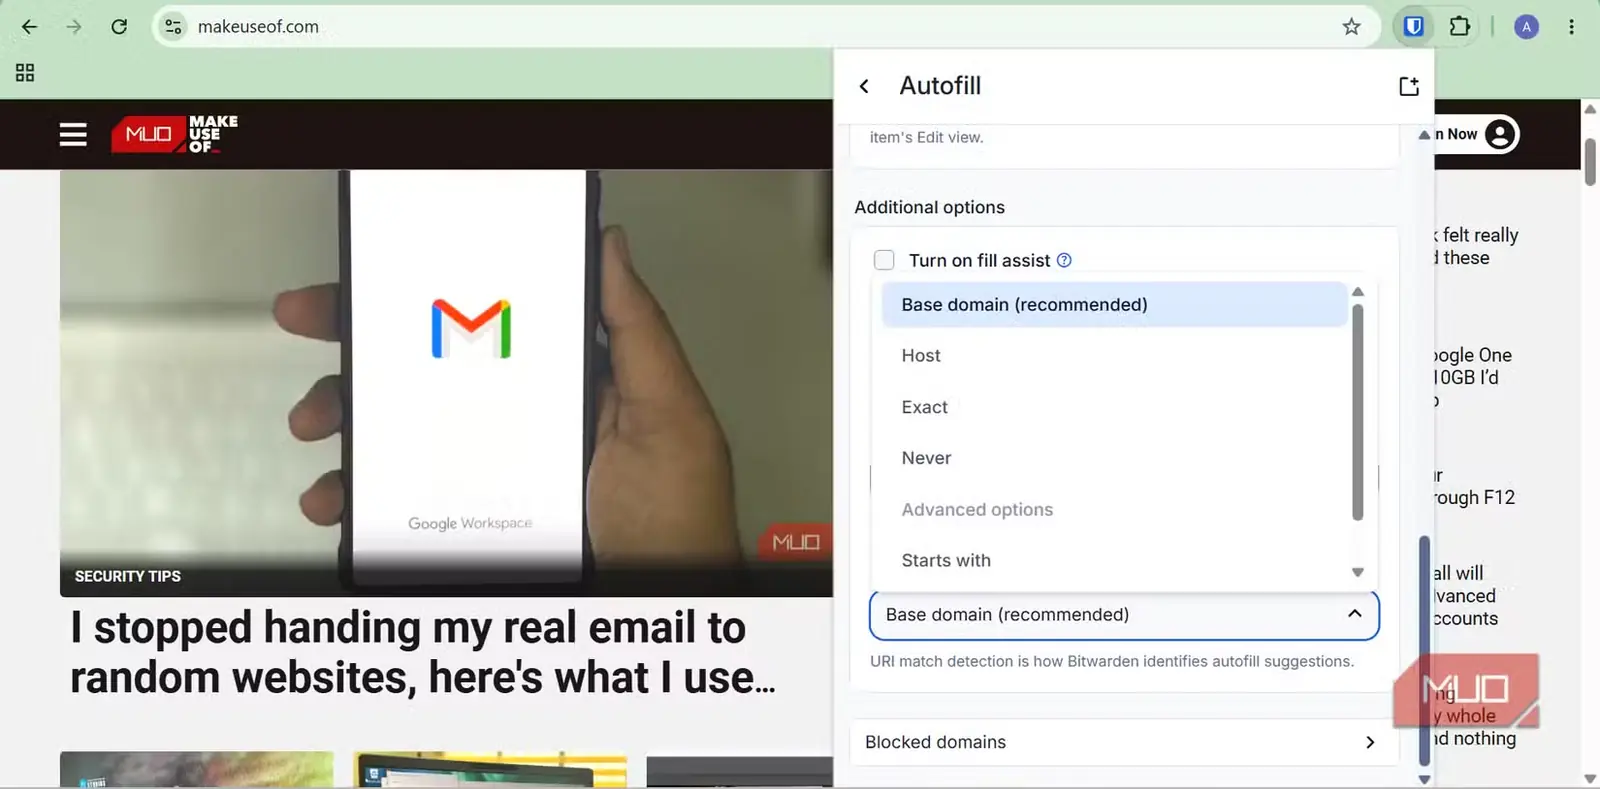
بیتواردن بهطور پیشفرض اطلاعات ورود را بر پایه دامنه اصلی تطبیق میدهد. این قابلیت کاربردی است، اما گستره عملکردش شاید بیش از چیزی باشد که تصور میکنید. در نتیجه، اطلاعات ورود ذخیرهشده برای example.com ممکن است در زیردامنههای آن، مانند sub.example.com، نیز پیشنهاد شود.
من تطبیق میزبان را ترجیح میدهم. این روش، پرکردن خودکار را به نام میزبان تعیینشده محدود میکند.
برای پیکربندی آن:
- در افزونه خود به تنظیمات (Settings) > پرکردن خودکار (Autofill) بروید.
- به پایین صفحه بروید، گزینه تشخیص پیشفرض تطبیق نشانی (Default URI match detection) را پیدا کنید و مقدار آن را روی میزبان (Host) بگذارید.
میتوانید آن را روی دقیق (Exact) نیز بگذارید. به این ترتیب، چون نشانی اینترنتی باید دقیقاً یکسان باشد، میتوانید پرکردن خودکار را به صفحههای HTTPS محدود کنید.
این تنظیم مشخص نمیکند که آیا سایتی شایسته اعتماد شماست یا نه، اما دستکم اختیار محل پیشنهادشدن اطلاعات ورود را به شما میدهد.
برای بیتواردن محدوده ممنوعه تعیین کنید
دامنههای مسدود، پرکردن خودکار و درخواستهای کلید عبور و ذخیرهسازی را متوقف میکنند
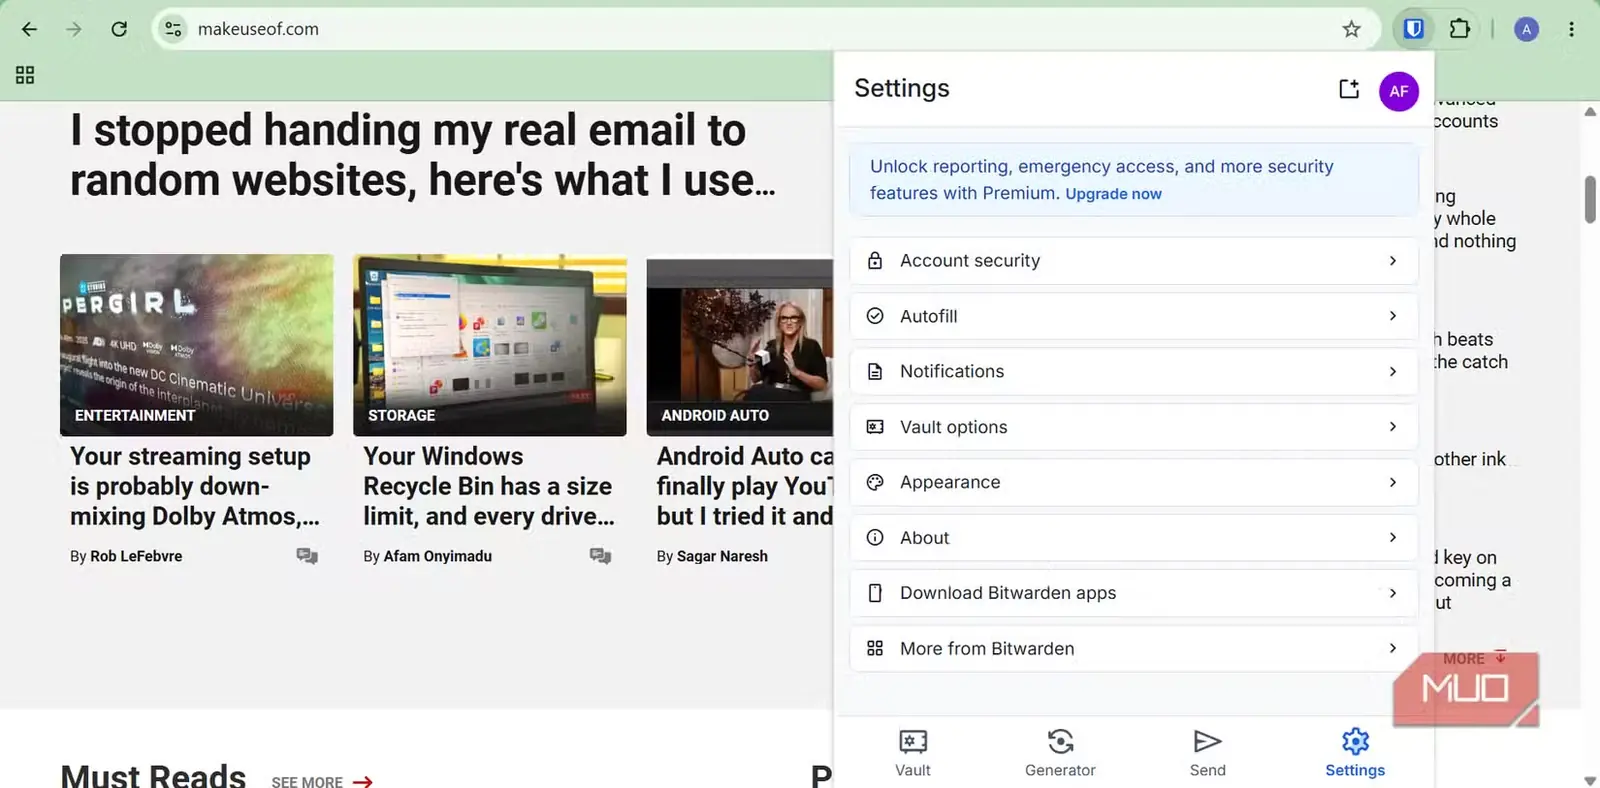
در پایین بخش تنظیمات (Settings) > پرکردن خودکار (Autofill)، گزینه دامنههای مسدود (Blocked domains) قرار دارد که کاربردش فراتر از چیزی است که نام آن نشان میدهد. با افزودن سایتها به این فهرست، بیتواردن دیگر درخواستهای کلید عبور و پیشنهاد پرکردن خودکار را نمایش نمیدهد. همچنین از شما نمیخواهد اطلاعات ورود را ذخیره یا بهروزرسانی کنید.
برای تطبیق نشانی و دامنههای مستثنا نیز گزینههایی وجود دارد، اما دامنههای مسدود کار متفاوتی انجام میدهند:
| تنظیم | آنچه کنترل میکند | آنچه همچنان انجام میشود |
|---|---|---|
| تطبیق نشانی اینترنتی (URI) | محل پیشنهادشدن اطلاعات ورود ذخیرهشده | سایر درخواستها و قابلیتهای بیتواردن همچنان ممکن است نمایان شوند |
| دامنههای مسدود | پرکردن خودکار و درخواستهای مربوط به اطلاعات ورود | هنوز میتوان از بیتواردن بهصورت دستی در افزونه استفاده کرد |
| دامنههای مستثنا | درخواستهای ذخیرهسازی، بهروزرسانی و کلید عبور | پرکردن خودکار همچنان میتواند کار کند |
Make an offline attack more expensiveآرگون۲آیدی در تنظیمات رمزگذاری برنامه وب است، نه افزونه
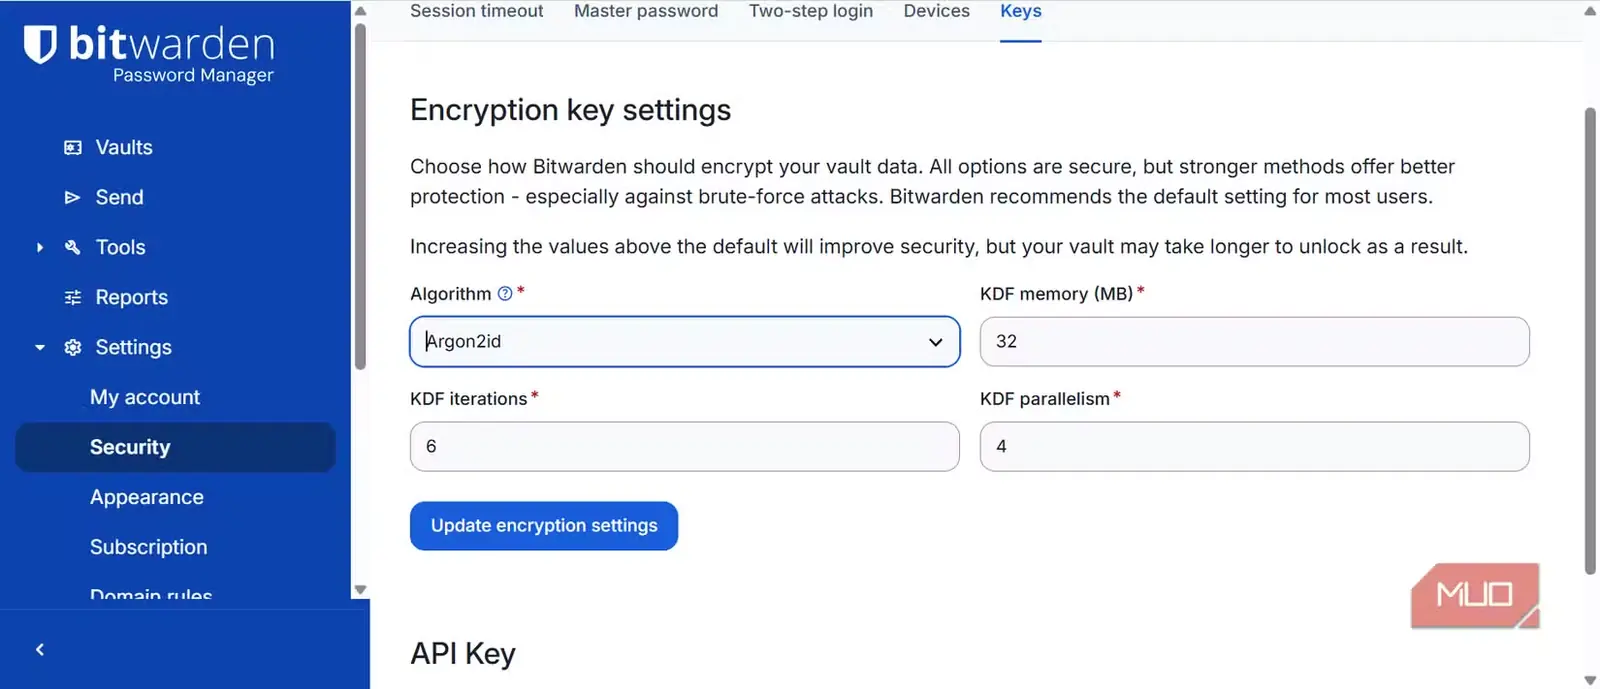
بیتواردن بهجای استفاده مستقیم از گذرواژه اصلی، آن را از یک تابع مشتقسازی کلید یا KDF عبور میدهد. این کار آزمودن تکتک حدسهای گذرواژه را کند و پرهزینه میکند. همین هزینه اغلب مانع میشود مهاجمی که به خزانه شما دست یافته است، بتواند بهسرعت به دادههایتان دسترسی پیدا کند.
بیتواردن از PBKDF2 و Argon2id پشتیبانی میکند. هر دو، حدسزدن گذرواژه را پرهزینهتر میکنند؛ بااینحال، Argon2id برای هر بار مشتقسازی به حافظه نیز نیاز دارد و در نتیجه، اجرای همزمان حدسهای فراوان در مقیاس بزرگ هزینه بیشتری خواهد داشت.
برای تغییر این گزینه در برنامه وب، به تنظیمات (Settings) > امنیت (Security) > کلیدها (Keys) بروید و مقدار پیشفرض را به Argon2id تغییر دهید.
مقادیر پیشفرض Argon2id شامل ۳۲ MiB حافظه، ۶ بار تکرار و مقدار موازیسازی ۴ است. لازم نیست این گزینهها را به بیشترین مقدار برسانید، زیرا مقادیر بالاتر فرایند بازکردن قفل را در دستگاههایتان کندتر میکنند.
بااینحال، PBKDF2 پیشفرض همچنان برای سازگاری با استاندارد FIPS ۱۴۰-۲ گزینه مناسبتری است؛ ضمن آنکه تغییر تنظیمات KDF نیاز به یک گذرواژه اصلی نیرومند را از میان نمیبرد.
خزانه شما ارزش یک بازبینی جدی را دارد
شش پیکربندی امنیتی را معرفی کردهام، اما لازم نیست همه آنها را انجام دهید. برای من، درخواست دوباره گذرواژه هنگام ورود به ایمیل و جابهجایی به Argon2id در اولویتاند. این تغییرها را میتوانم یکبار انجام دهم و تا زمانی که نیازها یا دستگاههایم تغییر نکردهاند، به حال خود بگذارم.
دیگر تغییرها به شیوه وبگردی شما بستگی دارند. تنظیمات پیشفرض بیتواردن برای کاربرد عمومی سنجیدهاند، اما لزوماً با رفتاری که من از خزانهام انتظار دارم همخوانی ندارند. صرف وقت برای بررسی این تنظیمات به من نشان داد وقتی حواسم نیست، خزانهام در عمل چه میکند.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Afam Onyimadu است. مشاهده مقاله اصلی