اگر تاکنون درباره روش درست پشتیبانگیری از فایلهای مهمتان جستوجو کرده باشید، بهاحتمال زیاد کسی قانون پشتیبانگیری ۳-۲-۱ را به شما پیشنهاد داده است: سه نسخه از دادههایتان داشته باشید، آنها را روی دو نوع رسانه متفاوت نگه دارید و یک نسخه را در مکانی دیگر ذخیره کنید. این قانون ساده و بهیادماندنی است و تقریباً همه راهنماهای پشتیبانگیری در اینترنت آن را توصیه میکنند. من سالها از این قانون پیروی میکردم و مطمئن بودم فایلهایم در اماناند؛ اما وقتی ناچار شدم نسخهای پشتیبان را بازیابی کنم، فهمیدم فایلهایی که ماهها با پشتکار کپی کرده بودم، خراب شدهاند. نسخه پشتیبان وجود داشت، اما عملاً به هیچ دردی نمیخورد.
قانون ۳-۲-۱ کاستی مهمی دارد که احتمالاً آنطور که باید جدی گرفته نمیشود. این قانون میگوید چند نسخه بسازید و آنها را کجا نگه دارید، اما درباره بررسی کارکرد درست این نسخهها هیچ نمیگوید. ارزش یک نسخه پشتیبان به قابلیت بازیابی آن است و بدون آزمایش و راستیآزمایی منظم، تنها میتوانید امیدوار باشید که هنگام نیاز همهچیز درست پیش برود.
قانون ۳-۲-۱ فقط نسخهها را میشمارد
محبوبترین قانون پشتیبانگیری بر شمار نسخهها تمرکز دارد، نه کیفیتشان
قانون ۳-۲-۱ قدمتی طولانی دارد. پیتر کرو، عکاس، نخستین بار آن را در کتاب سال ۲۰۰۹ خود درباره مدیریت داراییهای دیجیتال فراگیر کرد. او این قانون را برای حفاظت از بایگانی عکسهای خودش پدید آورد. منطقش این بود که سه نسخه از دادهها ــ نسخه اصلی و دو نسخه پشتیبان ــ روی دو نوع رسانه متفاوت، مثلاً یک دیسک سخت خارجی و یک سرویس ابری، نگهداری شوند و دستکم یکی از آنها نیز در مکانی دیگر باشد؛ ترکیبی که برای محافظت در برابر آتشسوزی، سیل یا سرقت کافی است.
این منطق بهخودیخود بد نیست. اگر لپتاپتان از کار بیفتد، دیسک خارجی را دارید. اگر خانهتان را سیل ببرد و لپتاپ و دیسک هر دو از بین بروند، همچنان نسخهای خارج از خانه و در فضای ابری خواهید داشت. هر لایه نوع متفاوتی از خرابی و حادثه را پوشش میدهد؛ به همین دلیل است که این قانون بیش از یک دهه دوام آورده و هنوز همهجا توصیه میشود.
بااینحال، این قانون فقط نسخهها را میشمارد. فرض بر این است که اگر دادههایتان در سه محل، روی دو نوع رسانه و با یک نسخه در مکانی دیگر نگهداری شوند، دیگر جای نگرانی نیست. آنچه نادیده میماند، امکان بازیابی هر یک از این نسخهها به وضعیتی سالم و قابلاستفاده است. ممکن است قانون ۳-۲-۱ را مو به مو اجرا کنید، اما اگر فایلهای پشتیبان خراب یا ناقص باشند یا در قالبی ذخیره شده باشند که دیگر قادر به خواندنش نیستید، باز هم گرفتار خواهید شد.
وقتی نسخه پشتیبان واقعاً پشتیبان نیست
اگر بازیابی را هرگز نیازمودهاید، برنامه پشتیبانگیری ندارید
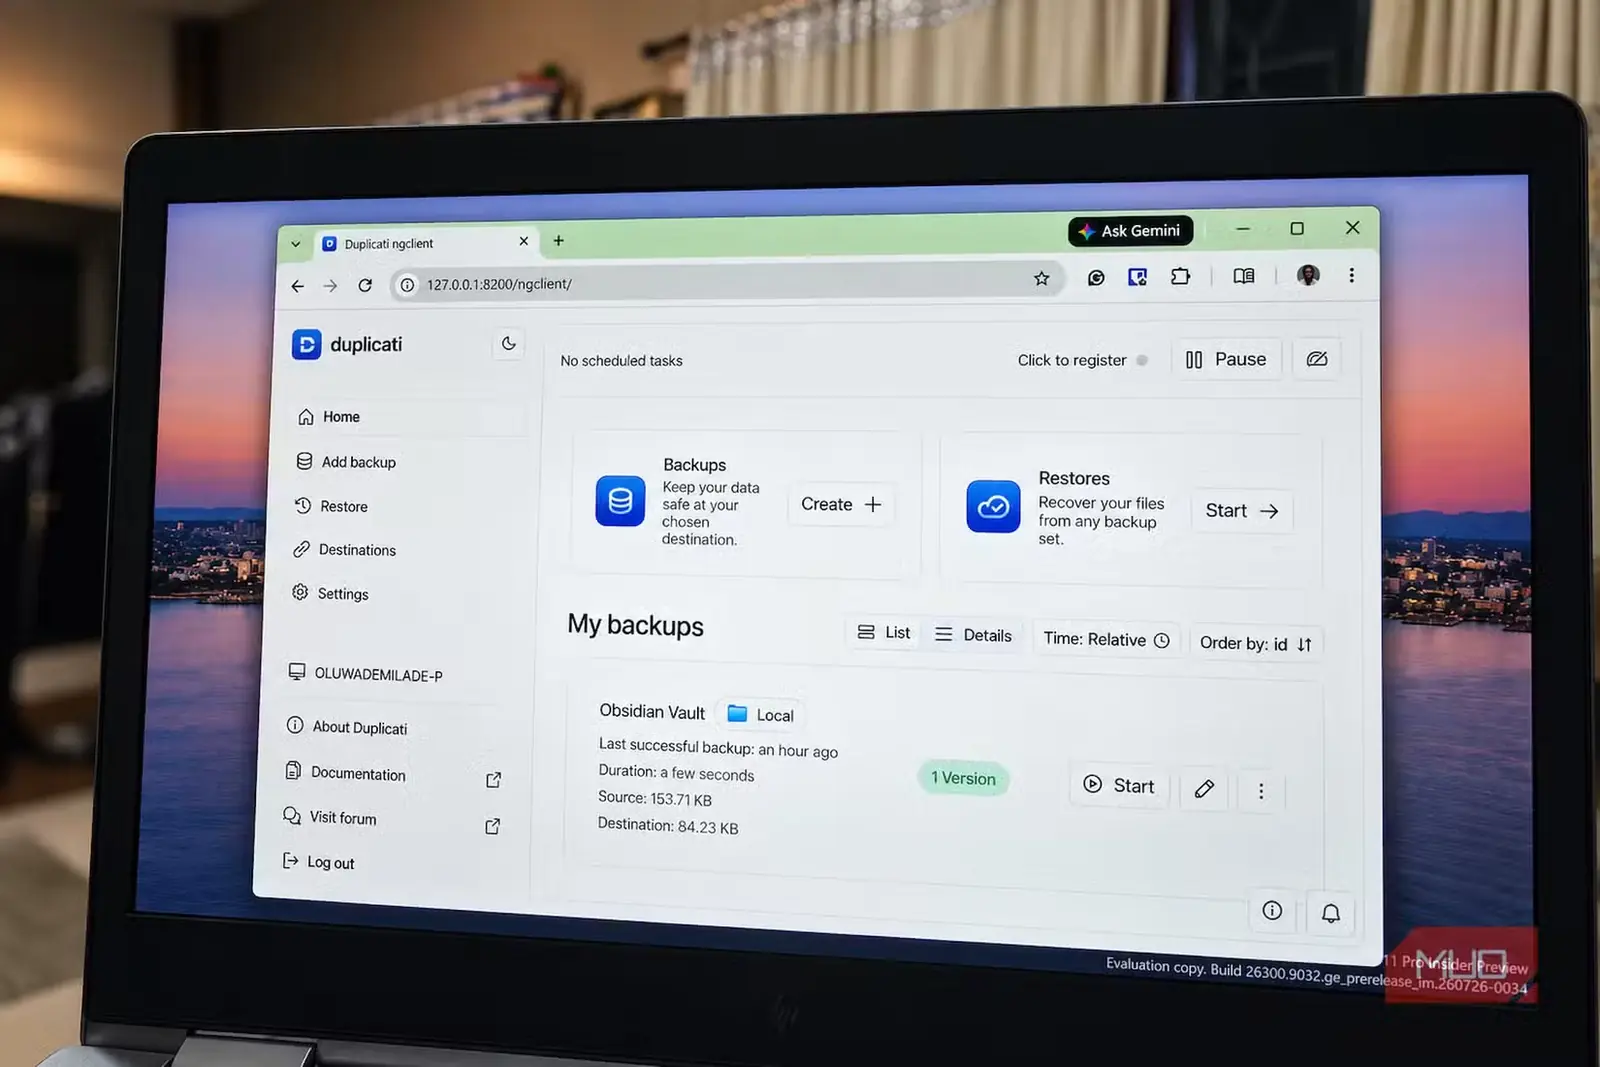
گام گمشدهای که میتواند قانون ۳-۲-۱ را از عادتی خوب به راهبردی کامل بدل کند، راستیآزمایی و آزمایش است. اگر مرتب بررسی نکنید که آیا نسخههای پشتیبان واقعاً بازیابی میشوند یا نه، تنها تعدادی فایل روی دیسکی در گوشهای دارید؛ نه لزوماً یک برنامه پشتیبانگیری.
وقتی نرمافزار پشتیبانگیری از موفقیت عملیات خبر میدهد، تنها چیزی که تأیید میکند این است که دادهها بدون بروز خطایی که نرمافزار متوجه آن شده باشد، کپی شدهاند. این پیام تضمین نمیکند که دادهها دوباره خوانده میشوند، کاملاند یا هنگام نیاز به سامانهای قابلاستفاده تبدیل خواهند شد. فایلها ممکن است هنگام انتقال آسیب ببینند و رسانههای ذخیرهسازی نیز بهمرور فرسوده میشوند. زنجیره نسخههای پشتیبان افزایشی گاهی از هم میگسلد و نسخههای بعدی به بخشهایی وابسته میمانند که دیگر وجود ندارند. هیچیک از این مشکلات تا زمانی که برای بازیابی چیزی تلاش نکنید، آشکار نمیشود.
«پیمایش آگاهی از پشتیبانگیری ۲۰۲۴» شرکت بکبلیز که مؤسسه هریس پل با مشارکت بیش از ۲,۰۰۰ بزرگسال آمریکایی انجام داد، نشان داد ۸۴٪ از دارندگان رایانه میگویند از دادههای خود نسخه پشتیبان گرفتهاند؛ بااینحال، کمتر از یک نفر از هر پنج نفر (۱۵٪) کاملاً مطمئن است که مهمترین فایلهایش بهطور امن پشتیبانگیری شدهاند. این شکاف اطمینان بسیار چشمگیر است و نشان میدهد بیشتر مردم میدانند باید نسخه پشتیبان بگیرند و بسیاری نیز چنین میکنند، اما شمار بسیار اندکی واقعاً آزمودهاند که نسخههای پشتیبانشان کار میکند یا نه.
راهحل ساده این است که فایل یا پوشهای را بهطور تصادفی از نسخه پشتیبان انتخاب و بازیابی کنید. فایلها را باز کنید، از سالمبودنشان مطمئن شوید و بررسی کنید که ابزار پشتیبانگیری میتواند آنها را بدون خطا پیدا و بازیابی کند. همین کار میتواند بزرگترین خلأ قانون ۳-۲-۱ را برطرف کند.
یک نسخه باید دور از دسترس بماند
تهدیدهای امروزی، دستکم یک نسخه پشتیبان دستنیافتنی میطلبند
اگر همه نسخهها از یک شبکه و با اطلاعات ورود یکسان در دسترس باشند، تنها یک حمله باجافزاری میتواند همهچیز، از دادههای اصلی گرفته تا تکتک نسخههای پشتیبان، را نابود کند.
پس اکنون نسخهٔ بهروزشدهٔ این قاعده را داریم: ۳-۲-۱-۱-۰. دو عدد تازه، تهدیدهایی را پوشش میدهند که در قاعدهٔ اصلی نادیده مانده بودند. «۱» افزوده به این معناست که دستکم یک نسخهٔ تغییرناپذیر یا جدا از شبکه نگه دارید. تغییرناپذیر یعنی دادهها تا مدتزمانی مشخص، حتی بهدست مدیر سامانه، قابل تغییر یا حذف نباشند. نسخهٔ جدا از شبکه نیز نسخهای پشتیبان است که ارتباط فیزیکی آن با شبکه قطع شده باشد؛ مانند حافظهای که پس از هر بار پشتیبانگیری از دستگاه جدا میکنید یا نواری که در مکانی دیگر نگه میدارید. در هر دو روش، هدف یکی است: داشتن نسخهای که باجافزار یا حساب کاربری بهخطرافتاده نتواند به آن دسترسی پیدا کند. ابزارهایی مانند FreeFileSync میتوانند رونوشتی کاملاً یکسان از فایلهایتان روی حافظهای جداشدنی بسازند تا سپس آن را از دستگاه جدا کنید و در محلی مستقل نگه دارید.
«۰» به معنای صفر خطای تأییدشده است. در اینجا مرحلهٔ آزمایش به بخشی جداییناپذیر از خود قاعده تبدیل میشود. قاعدهٔ ۳-۲-۱-۱-۰ بهجای اختیاری دانستن راستیآزمایی، آن را الزامی میکند. برای رسیدن به صفر خطا باید یکپارچگی دادهها را مرتب بررسی و بازیابی نسخههای پشتیبان را تمرین کنید. CISA، آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده، یادآور شده است که بسیاری از سازمانها تازه هنگام وقوع یک رویداد واقعی درمییابند بازیابی نسخههای پشتیبانشان شکست میخورد؛ بدترین زمان ممکن برای آموختن چنین درسی. انجام یک بازیابی آزمایشی در هر فصل یا خودکارسازی بررسی فایلهای پشتیبان، راه بهتری برای اطمینان از ایمنی دادههاست.
قاعدهٔ پشتیبانگیری ۳-۲-۱ همچنان معیار است، اما با یک بهروزرسانی
نسخهای از این قاعده که اکنون از آن پیروی میکنم ۳-۲-۱-۱-۰ است و راهاندازی آن چندان دشوارتر از نسخهٔ اصلی نیست. تفاوت اینجاست که اگر مشکلی پیش بیاید، میدانم نسخههای پشتیبانم کار میکنند، چون آنها را از پیش آزمودهام؛ نه اینکه صرفاً فرض کرده باشم درست کار خواهند کرد.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Tashreef Shareef است. مشاهده مقاله اصلی