مشکل بزرگ حریم خصوصی در فضای آنلاین این است که پیوسته دگرگون میشود و شرکتهای بزرگ فناوری نیز همیشه راههای تازهای برای دسترسی به دادههای شما پیدا میکنند.
بسیاری از این مشکلات را میتوانید در خانه برطرف کنید ــ یا دستکم برای برطرفکردنشان بکوشید: DNS رمزگذاریشده را برای تمام شبکهٔ خانگی فعال کنید، همهجا استفاده از HTTPS را اجباری کنید، تنظیمات مرورگرتان را سختگیرانهتر کنید یا سراغ مرورگری حریمخصوصیمحور بروید و با کارهایی از این دست، حریم خصوصی خود را بسیار فراتر از بیشتر کاربران ارتقا دهید.
اما حتی با وجود همهٔ این گزینهها، کلیدها و برنامههای حریم خصوصی، یک رخنه همچنان میتواند تمام تلاشهایتان را بیاثر کند: ISP شما.
ISP شما واقعاً چه چیزهایی میبیند؟
گریختن از نگاهش آسان نیست
هر اتصالی که در اینترنت برقرار میکنید، در مرحلهای از مسیر از ISP شما میگذرد. همین شرکت است که اتصال شما به اینترنت را برقرار نگه میدارد؛ و بله، اپراتور تلفن همراهتان نیز از نظر فنی ISP به شمار میرود و در این بحث جای میگیرد.
با وجود تمام گزینهها و برنامههای حریم خصوصی، ISP شما همچنان بخشهایی از دادههایتان را خواهد دید.
برای نمونه، شاید از فراهمکنندهٔ DNS رمزگذاریشدهای مانند Quad9 یا Cloudflare استفاده کنید، اما فرایند اتصال همچنان ممکن است «نشانگر نام سرور» (SNI) را آشکار کند؛ افزون بر این، نشانی IP شما و نشانی مقصد نیز ممکن است در ارتباط خام میان دستگاهتان و وبسایت، برنامه یا سرویس نمایان شوند.
اگر از DNS رمزگذارینشده استفاده کنید، تمام درخواست جستوجو بهصورت متن ساده فرستاده میشود؛ یعنی ISP میتواند هرچه را جستوجو میکنید و به آن متصل میشوید ببیند.
به همین ترتیب، دستدهی TLS نیز میتواند اطلاعاتی دربارهٔ شما در اختیار ISP بگذارد. حتی در اتصالی کاملاً رمزگذاریشده، نخستین پیامی که دستگاهتان میفرستد نام وبسایت موردنظر را اعلام میکند ــ باز هم همان SNI ــ و این پیام معمولاً بهصورت متن ساده جابهجا میشود تا سرور بداند کدام گواهی امنیتی را باید به کار ببرد.
راهحل این مشکل، «پیام آغازین رمزگذاریشدهٔ کارخواه» است که از همین حالا در مرورگر شما وجود دارد؛ کمی بعد با جزئیات بیشتری دربارهاش خواهم گفت.
و سرانجام، نشانی IP مقصد مطرح است. تقریباً هرگونه استفاده از اینترنت مستلزم اتصال به سرورهای دوردست برای دسترسی به اطلاعات ذخیرهشده روی آنهاست؛ بنابراین دستگاه شما پیوسته درخواست اتصال به نشانی IP مقصد مشخصی را میفرستد. متأسفانه حتی با DNS رمزگذاریشده نیز شناسایی وبسایت از روی الگوی ترافیک امکانپذیر است، بهویژه هنگامی که مقصد در محدودهٔ IP خود ISP قرار داشته باشد.
چنانکه در مقالهٔ سال ۲۰۲۳ با عنوان «شناسایی سبک و کارآمد وبسایتها از روی DNS رمزگذاریشده» آمده است: «میتوان از ترافیک رمزگذاریشدهٔ DoH [DNS بر بستر HTTPS] برای شناسایی وبسایتهایی که کاربر دیده است بهره گرفت… مدل و الگوریتم ما با استفاده از نخستین ۵۰ بستهٔ DoH میتواند وبسایت موردنظر را از میان ۱۰,۰۰۰ وبسایت با دقت ۹۵% پیشبینی کند. در محیط جهانباز شامل ۱۰۰,۰۰۰ وبسایت، مدل ما به امتیاز F1 برابر با ۹۳% دست مییابد.»
البته استفادهٔ مشترک چند وبسایت یا سرویس از یک نشانی IP باعث میشود مقصد گاهی پشت یک مجموعهٔ واحد از نشانیهای IP پنهان بماند؛ بااینحال، ISP شما در بیشتر مواقع همچنان میتواند نشانی IP مقصد را تشخیص دهد.
تنظیمات حریم خصوصی و امنیتی که باید روشن بمانند
این کارها همچنان ارزش انجامدادن دارند
بااینهمه، باید تمام گزینهها و تنظیمات حریم خصوصی خود را روشن نگه دارید. بینقصنبودن آنها به این معنا نیست که ارزش استفاده ندارند. اگر همیشه تنها به نتیجهٔ بینقص رضایت میدادیم، هیچ کاری هرگز به سرانجام نمیرسید.
سامانهٔ DNS رمزگذاریشده
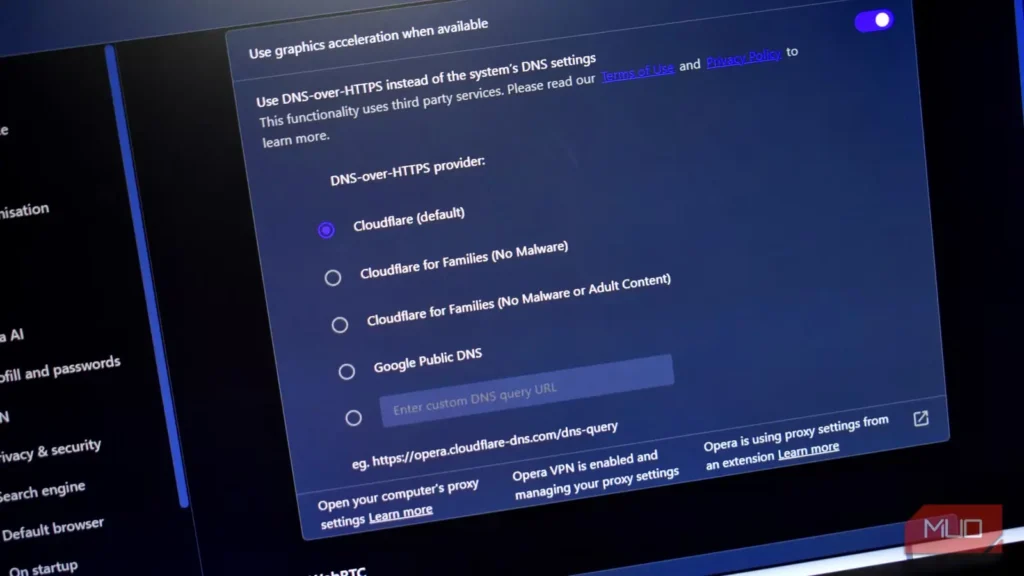
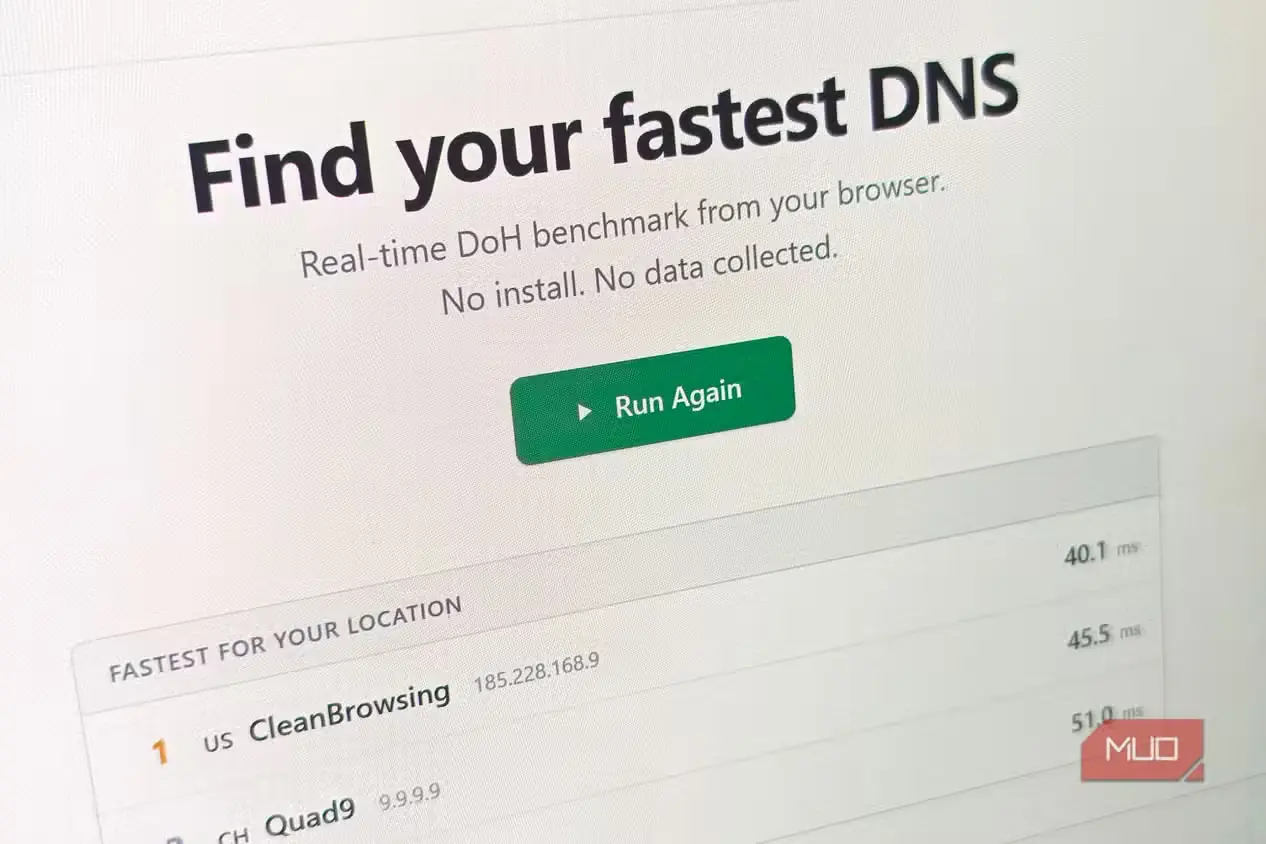
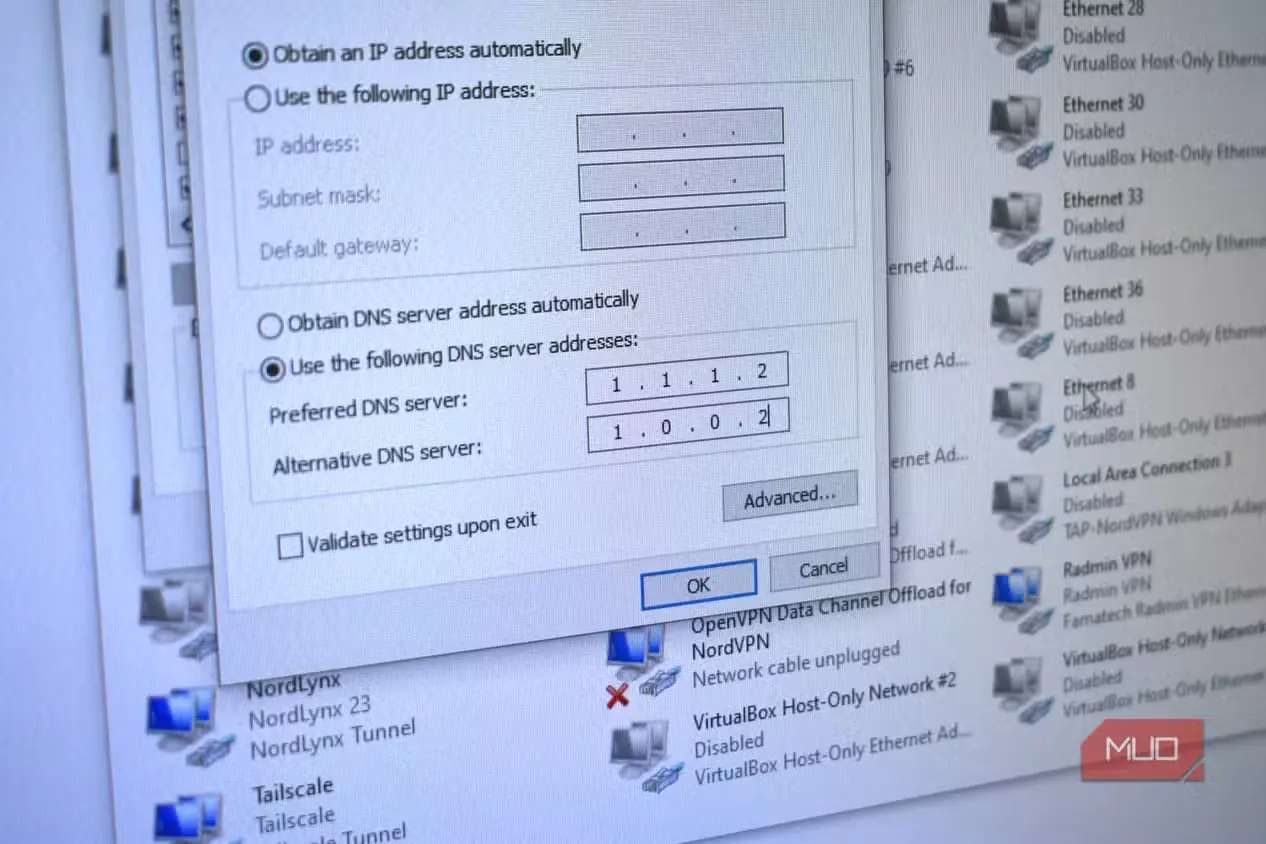
بنابراین فعالکردن DNS رمزگذاریشده در سراسر سامانه بیتردید ارزش دارد، زیرا دستکم بخشی از دادههایی را که هنگام جستوجو و یافتن نشانی برای ISP آشکار میشوند، پنهان میکند. در همهٔ سیستمعاملهای اصلی میتوانید تنظیمات DNS را تغییر دهید و DNS رمزگذاریشده را فعال کنید؛ این کار نیز بیش از یکی دو دقیقه زمان نمیبرد.
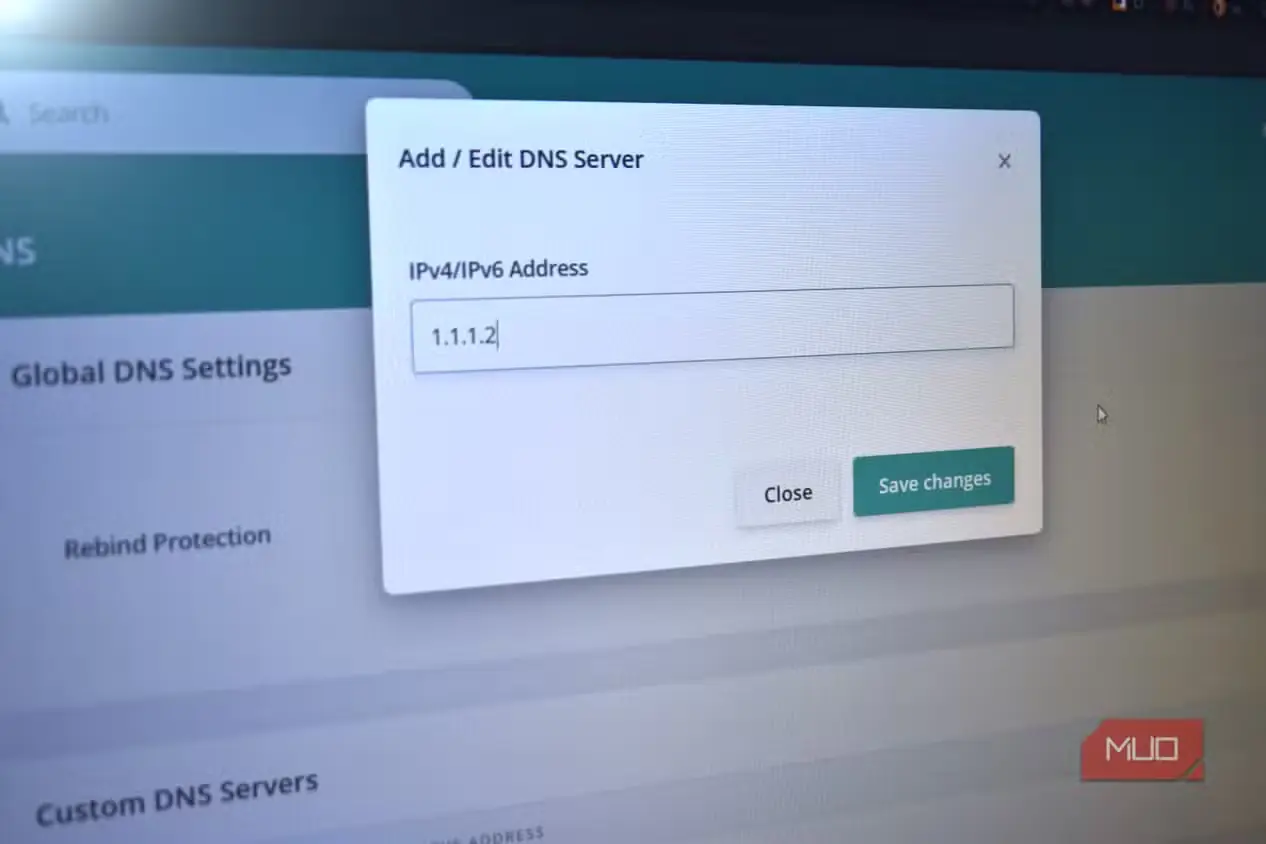
همچنین میتوانید برای محافظت از تمام شبکهٔ خود، یک سرور DNS سفارشی نصب کنید یا تنظیمات DNS متعلق به ISP را مستقیماً در مسیریاب خود تغییر دهید.
پیام آغازین رمزگذاریشدهٔ کارخواه
«پیام آغازین رمزگذاریشدهٔ کارخواه» نیز به کاهش این رخنه کمک میکند. اگرچه اغلب از HTTPS بهعنوان یکی از قابلیتهای حفاظت از حریم خصوصی یاد میشود و بیتردید نیز حریم خصوصی و امنیت آنلاین را بهبود بخشیده است، این فناوری خالی از مشکل نیست.
یکی از بخشهای بنیادی ارتباطات اینترنتی، دستدهی TLS است که پیوندی رمزگذاریشده میان دستگاه شما و سرور برقرار میکند. بااینحال، در جریان این فرایند، پیام Client Hello نام میزبان وبسایت را در بخشی موسوم به فیلد «نشانگر نام سرور» (SNI) جای میدهد.
این فیلد همیشه بهصورت متن آشکار جابهجا شده است؛ یعنی حتی در عصر HTTPS نیز ارائهدهنده اینترنت شما میتواند این داده را ببیند. البته این اطلاعات برای سرور وبسایت کاربردی است، زیرا سرور از روی آن و پیش از آغاز رمزگذاری تشخیص میدهد کدام گواهی را باید به دستگاه شما بفرستد.
Encrypted Client Hello دقیقاً همین شکاف کوچک امنیتی را میپوشاند؛ قابلیتی که با انتشار RFC ۹۸۴۹ در مارس ۲۰۲۶ رسمیت یافت.
بهطور خلاصه، ECH نسخه دومی از پیام دستدهی میسازد و آن را تقریباً مانند یک طعمه به کار میگیرد. یک پیام رمزگذاریشده اطلاعات واقعی، از جمله نام میزبان، را در خود دارد و پیام دیگر بهصورت آشکار و با نامی عمومی و جایگزین فرستاده میشود. سرور پس از دریافت پیام، نسخه واقعی را رمزگشایی میکند و روند عادی را ادامه میدهد، اما ارائهدهنده اینترنت شما تنها همان پیام طعمه را میبیند.
اکنون ECH در بیشتر مرورگرها پیادهسازی شده و کلیدی هم وجود ندارد که بتوانید برای فعالکردنش روشن کنید؛ بااینحال، خوب است بدانید که این قابلیت برای افزایش حریم خصوصی شما تقریباً در همهجا در حال عرضه است.
حالتهای «فقط HTTPS»
با وجود شکافی که در HTTPS شرح دادیم، روشن نگهداشتن آن قطعاً ارزش دارد؛ حتی بهتر است همه وبسایتها را وادار کنید از آن استفاده کنند.
نام این قابلیت بسته به مرورگر متفاوت است، اما سازوکار کلی یکی است: هر اتصال، هرجا امکان داشته باشد، از HTTPS استفاده میکند و وبسایتها و اتصالهای پرخطر نیز مسدود و رد میشوند.
فعالکردن حالت «فقط HTTPS» مرورگر، یکی از سریعترین راهها برای تقویت حریم خصوصی شماست.
راهحل واقعی: استفاده همیشگی از ویپیان
تقریباً هر کاری هم انجام دهید، باز احتمال دارد بخشی از دادهها به ارائهدهنده اینترنت شما نشت کند. به همین دلیل، اگر واقعاً میخواهید ارائهدهنده اینترنت و دیگر طرفهای ثالث نتوانند فعالیتهای آنلاین شما را ببینند، VPN یکی از پایههای اصلی راهکار است.
هنگام استفاده از VPN، اطلاعات DNS، SNI، نشانی IP مقصد و تقریباً هر داده دیگری گردآوری میشود و از تونل رمزگذاریشده VPN میگذرد. این کار حریم خصوصی شما را بهطور چشمگیری بهبود میبخشد و فعالیتهای آنلاینتان را از دید ارائهدهنده اینترنت پنهان میکند.
البته ارائهدهنده اینترنت همچنان میتواند برخی اطلاعات را ببیند. برای نمونه، میداند که از VPN استفاده میکنید، چه مقدار داده میفرستید و دریافت میکنید و نشانی IP واقعی شما چیست. بااینحال، هرچه درون تونل رمزگذاریشده VPN قرار دارد محافظت میشود؛ بنابراین اگر میخواهید به هر قیمتی دادههایتان را از دید ارائهدهنده اینترنت دور نگه دارید، استفاده از VPNی مانند Mullvad حیاتی است.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Gavin Phillips است. مشاهده مقاله اصلی