من اغلب حالت ناشناس را مثل دری باز میکنم و گمان میکنم هرچه آنسوی آن رخ دهد، خصوصی میماند. اما وقتی موضوع را عمیقتر بررسی کردم، یافتههایم با تصوری که سالها از این قابلیت داشتم همخوانی نداشت. «خصوصی» بودن، کاری بسیار محدودتر از آنچه فکر میکردم انجام میداد. همین که این واقعیت را دریافتم، شیوه استفادهام از حالت ناشناس را تغییر دادم.
چیزی که حالت ناشناس پاک نمیکند
رکوردهای DNS در مرورگر ذخیره نمیشوند
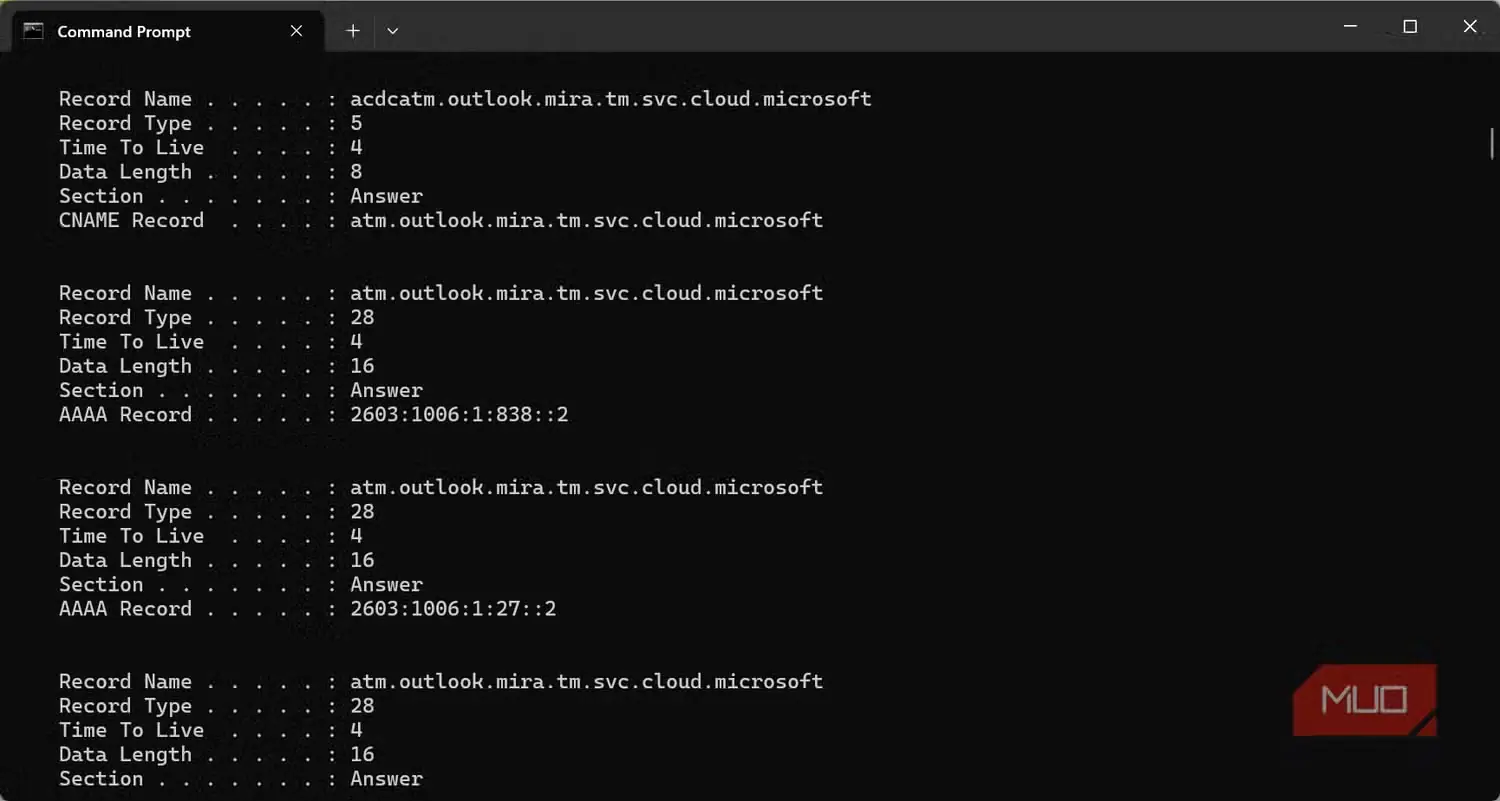
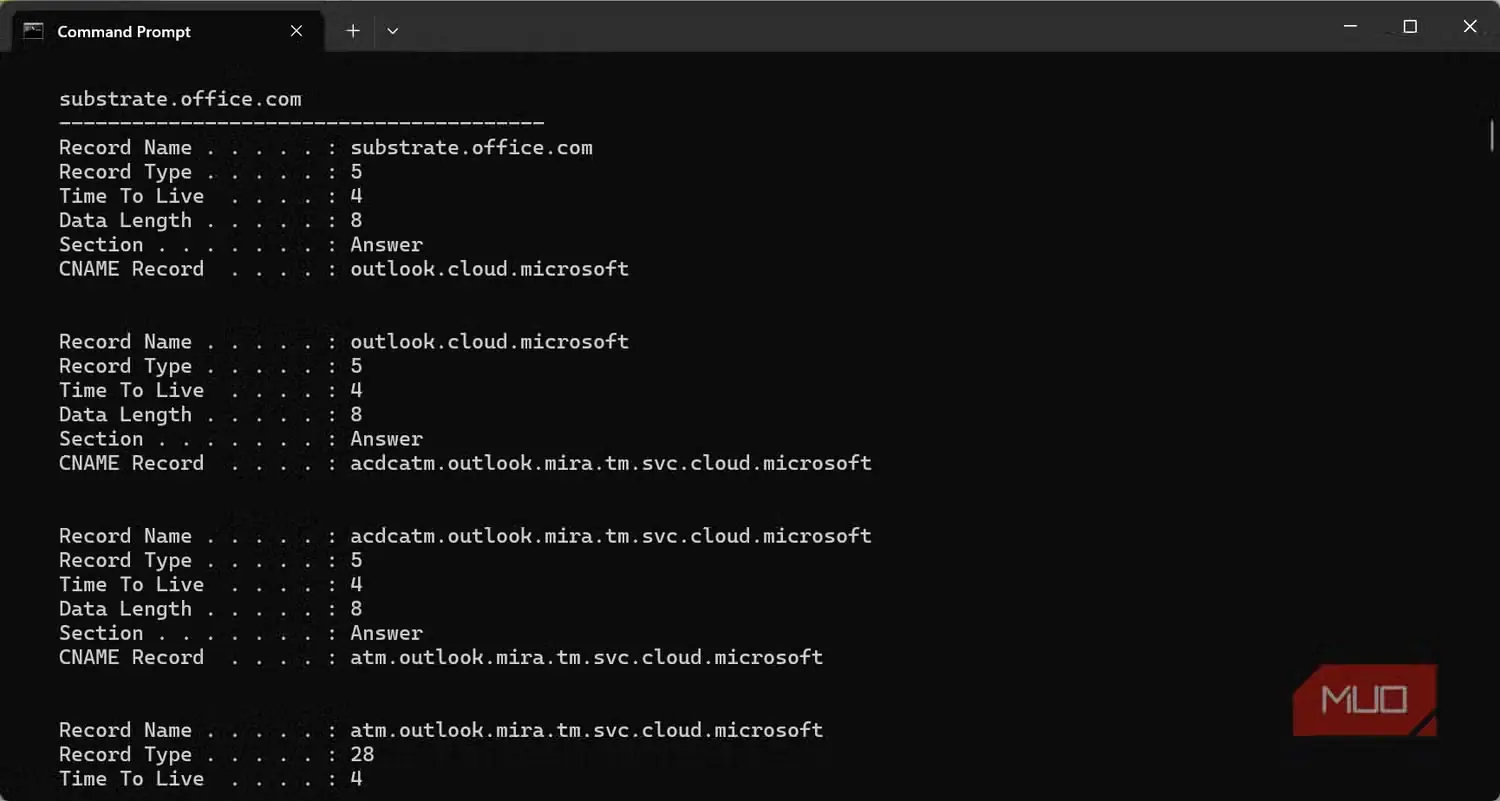
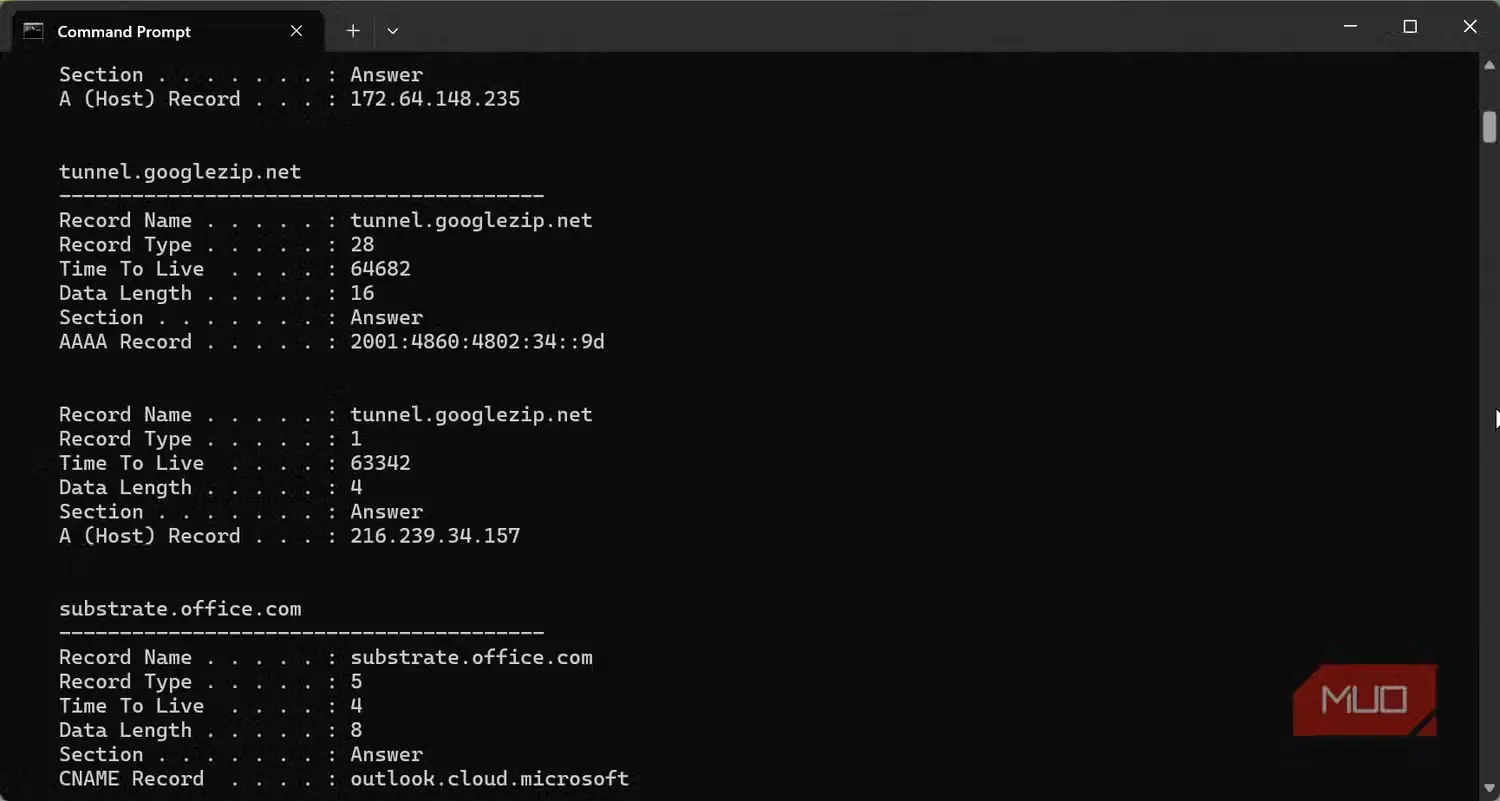
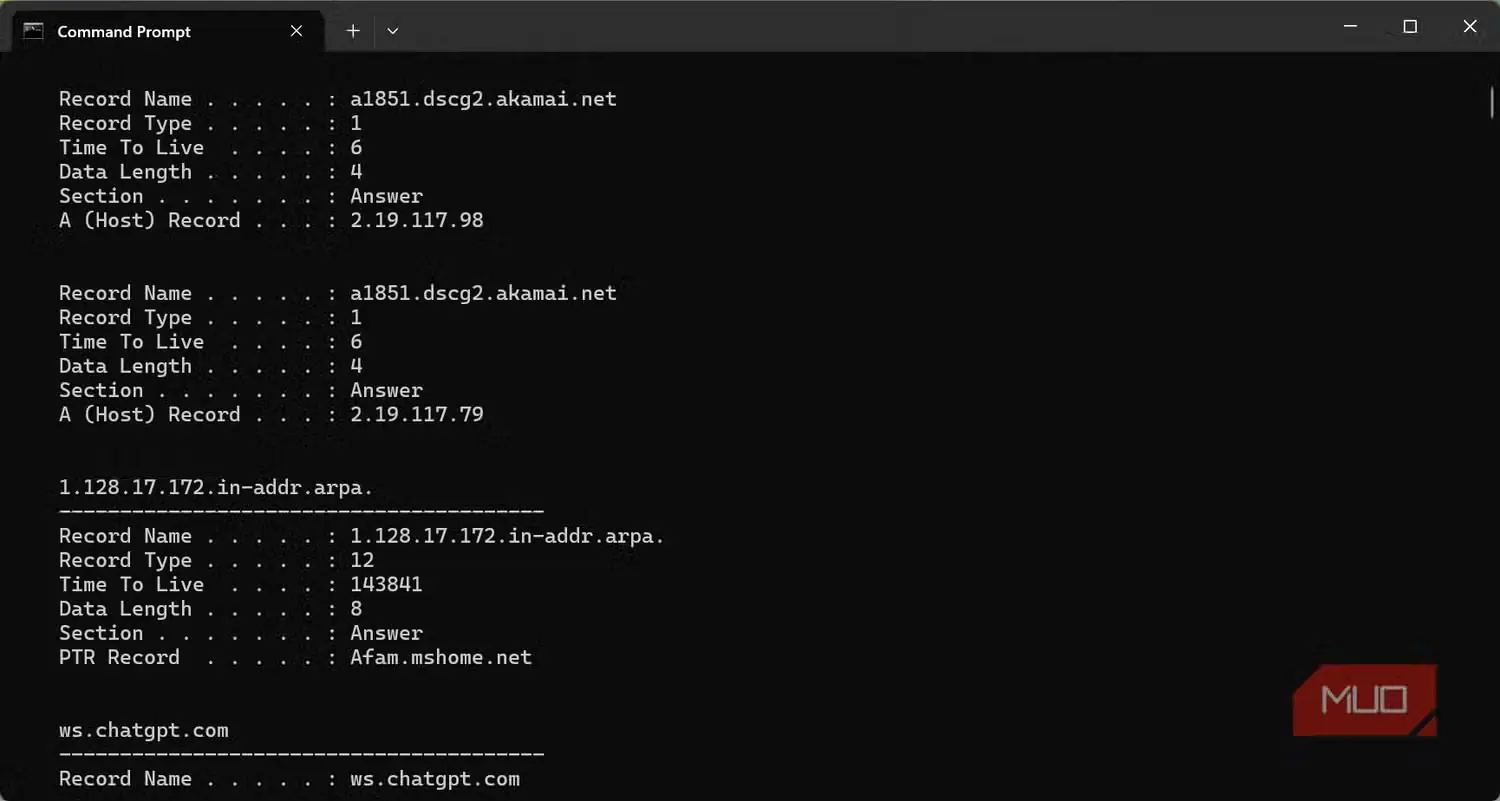
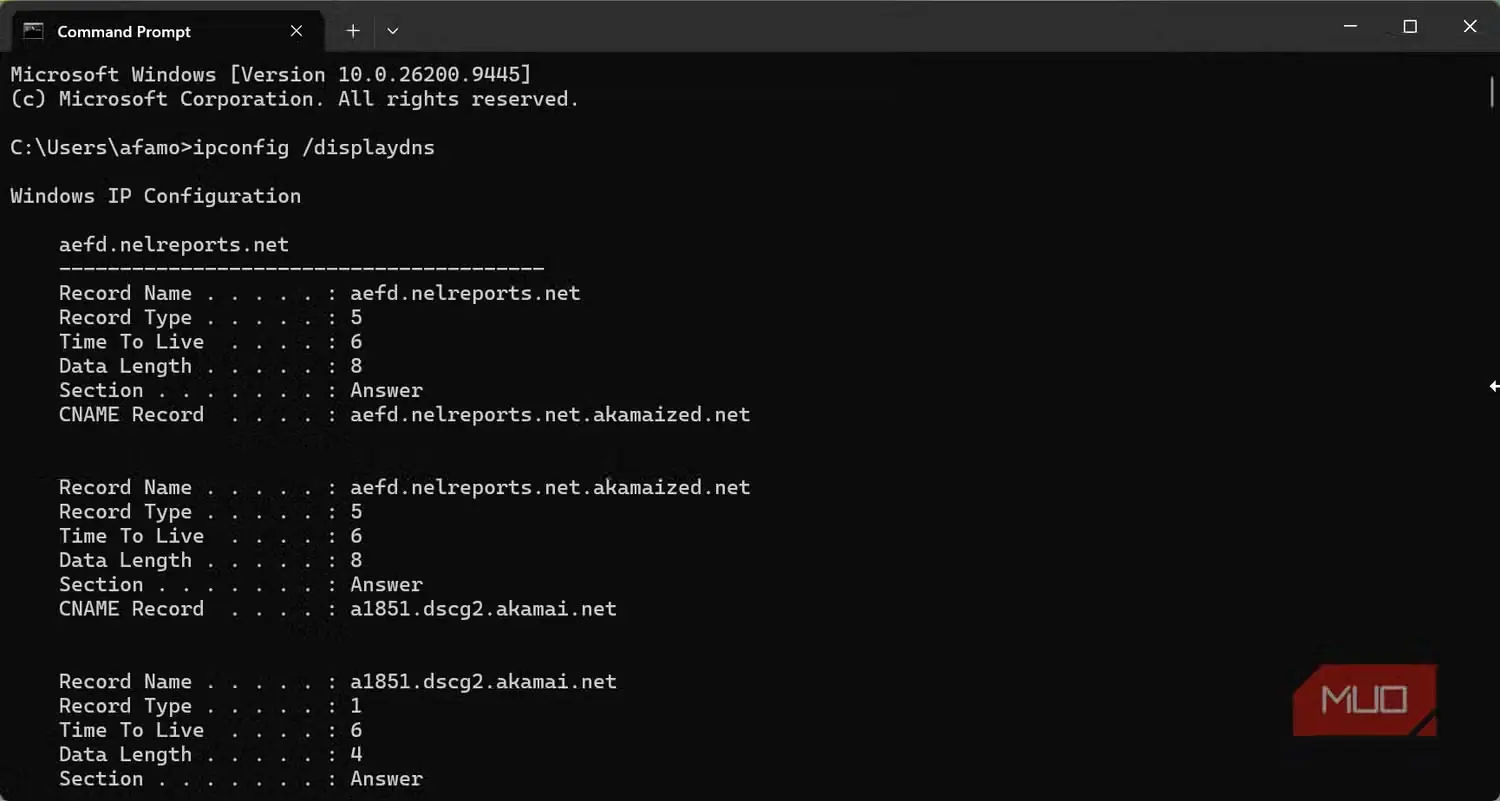
همین حالا این آزمایش را انجام دهید: حالت ناشناس را باز کنید و مثل همیشه در وب بگردید؛ سپس «خط فرمان» ویندوز را باز کنید، همه پنجرههای ناشناس را ببندید و این فرمان را اجرا کنید: ipconfig /displaydns.
هنگام مرور نتایج، ممکن است دامنههایی را ببینید که حین وبگردی شناسایی شدهاند؛ از جمله دامنههای مربوط به نشست ناشناس. این خروجی نسخهای از تاریخچه مرور شما نیست و میتواند رکوردهای DNS ساختهشده بر اثر فعالیتهای دیگر را نیز در بر بگیرد.
این نه یک ایراد نرمافزاری است و نه نشانهای از اینکه کروم عمداً کاربران را فریب میدهد؛ بلکه دامنه محدودتر کارکرد حالت ناشناس را نشان میدهد. این حالت تاریخچه، کوکیها، دادههای فرم و حافظه نهان محلی را پاک میکند؛ یعنی همان مواردی که درون مرورگر ذخیره میشوند.
حالت ناشناس برای پاککردن اطلاعات DNS نگهداریشده در بیرون از کروم طراحی نشده است. هنگامی که ویندوز نامهای DNS را به نشانی تبدیل میکند، سیستمعامل حافظه نهان مستقلی دارد که کروم بر آن نظارتی ندارد؛ بنابراین حالت ناشناس نیز نمیتواند آن را پاک کند.
بااینحال، این تنها راه نشت اطلاعات به بیرون از مرورگر نیست. اگر مرورگر فعال در میانه نشست از کار بیفتد، ممکن است برخی فایلهای موقت بازیابی خرابی، پیش از حذفشدن، برای مدتی کوتاه روی دیسک باقی بمانند. چهبسا همان درخواستهای DNS را در حافظه نهان DNS روتر خود نیز ببینید.
هرچند این موارد شکستهای فاجعهبار حریم خصوصی نیستند، واقعیتی مهم را آشکار میکنند: دامنه حفاظتی که حالت ناشناس فراهم میکند، اغلب محدودتر از چیزی است که تصور میکنیم.
گوگل دقیقاً بر سر همین برداشت نادرست به دادگاه کشیده شد
سازش پرونده «براون علیه گوگل» واقعاً چه چیزی را درباره «خصوصی» بودن ثابت میکند؟
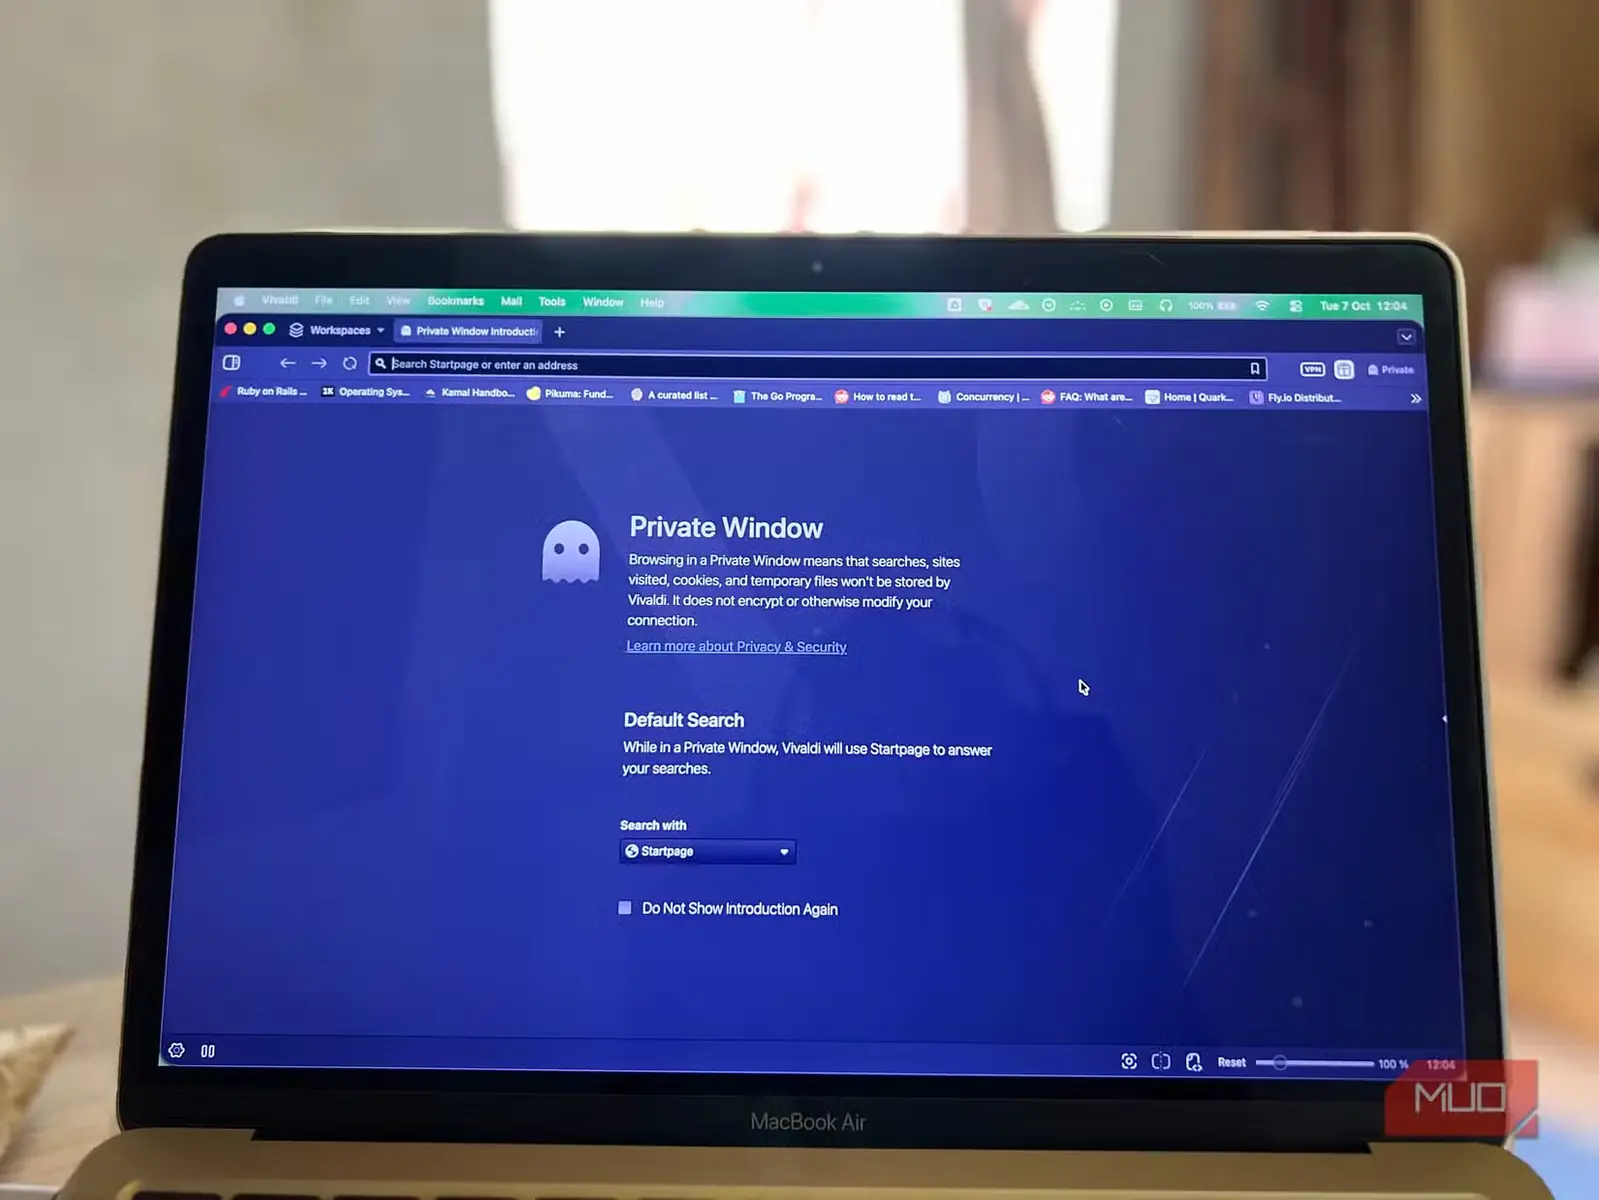
در سال ۲۰۲۰، شاکیان پرونده گروهی «براون علیه گوگل» این شرکت را متهم کردند که هنگام استفاده مردم از حالت ناشناس، دادههای قابلشناسایی وبگردی آنان را گردآوری میکند؛ دادههایی مانند وبگاههای بازدیدشده، نشانیهای IP و جزئیات دستگاه. مسئله این بود که بسیاری از کاربران حالت ناشناس نمیخواستند چنین اطلاعاتی از آنان گردآوری شود.
برخلاف درخواست گوگل برای رد شکایت، رسیدگی به پرونده ادامه یافت و سرانجام به سازش انجامید. گوگل پذیرفت میلیاردها رکورد داده مربوط به فعالیتهای مرور خصوصی را حذف یا اصلاح کند و درعینحال، توضیحات خود درباره کارکرد حالت ناشناس را تغییر دهد.
ماجرا فقط به کوکیهای باقیمانده روی رایانه محدود نبود. حالت ناشناس طوری طراحی شده است که با بستن پنجرههای خصوصی، دادههای وبگاههای آن نشست را پاک کند. موضوع شکایت، دادههایی بود که گوگل همچنان میتوانست از فعالیتهای انجامشده در همان نشستها دریافت کند.
این اتهامها به دادههایی مربوط میشد که از راه خدمات گوگل و ابزارهای یکپارچهشده آن در وبگاههای مورد بازدید کاربران گردآوری میشدند. حالت ناشناس مانع دریافت اطلاعات بازدید شما از سوی وبگاه یا خدمات تعبیهشده در آن نمیشود. حتی اگر مرورگر همه تنظیمات حریم خصوصی را موبهمو رعایت کند، وبگاه همچنان میتواند آن نشست را مستقیماً به هویت واقعی شما پیوند بزند.
به همین دلیل است که دیگر حالت ناشناس را راهی برای تبدیلشدن به فردی دیگر در برابر وبگاهها نمیدانم. اگر در یک نشست ناشناس وارد حسابم در وبگاهی شوم، آن وبگاه همچنان میتواند فعالیتهایم را به حساب کاربری من پیوند دهد. حالت ناشناس این واقعیت را تغییر نمیدهد.
گرداننده شبکه شما هرگز بخشی از این توافق نبود
حالت ناشناس هیچ اثری بر کسانی ندارد که همهچیز را میبینند
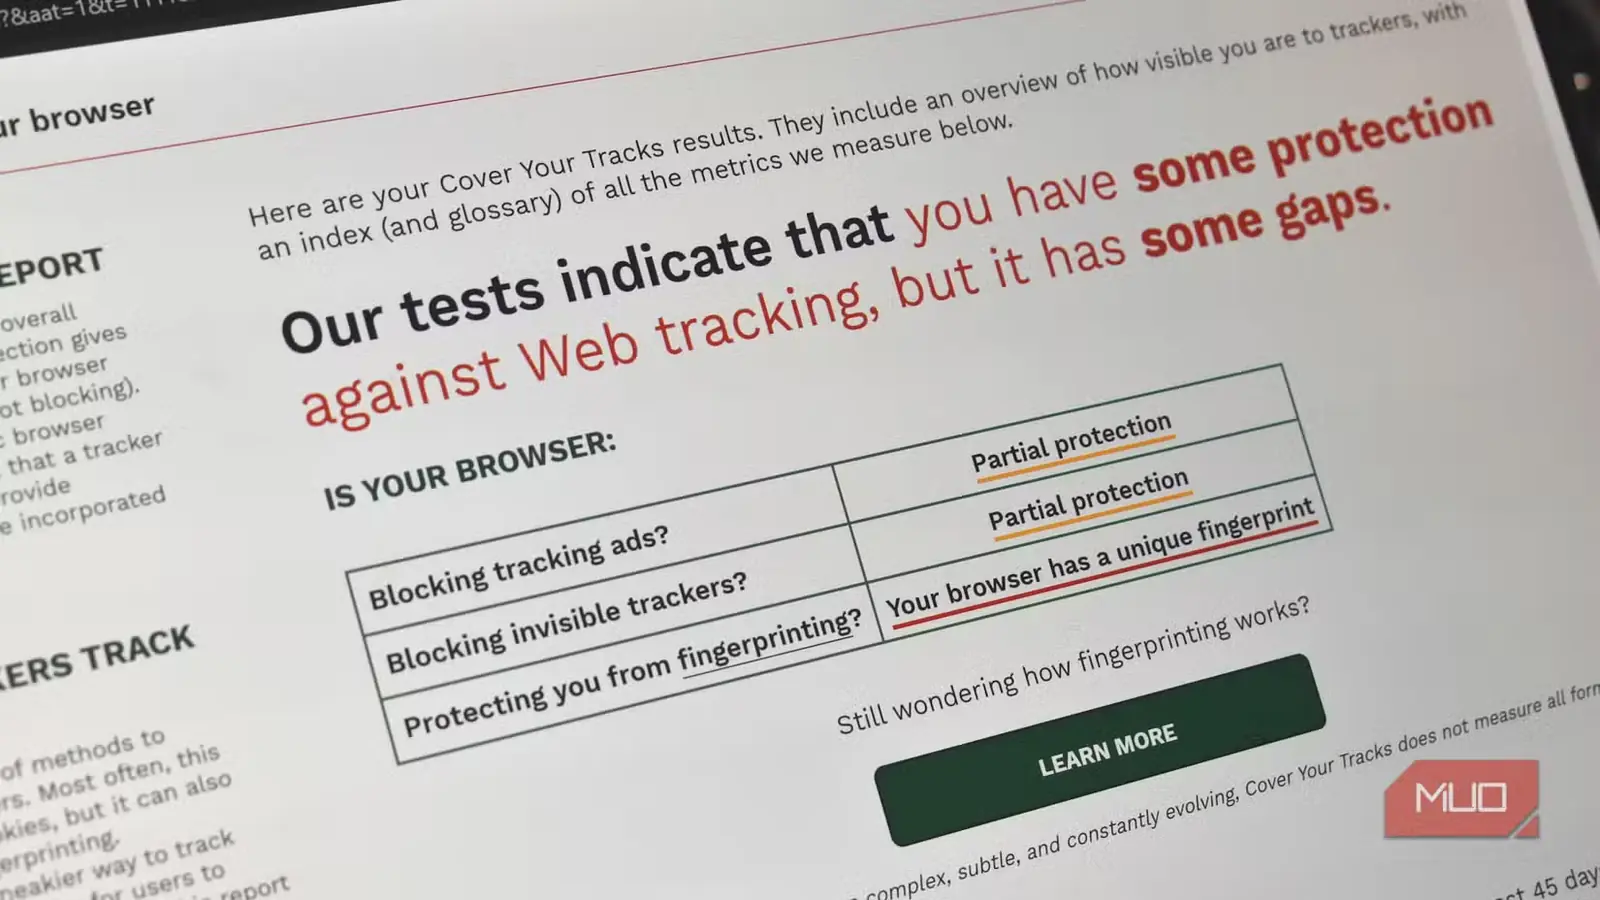
حالت ناشناس مرورگر، تنظیمی در سمت کاربر است و هیچ نفوذی به شبکه شما ندارد. ازاینرو، چه در زبانه خصوصی باشید و چه نباشید، شرکت ارائهدهنده اینترنت، روتر محل کار یا شبکه بیسیم فروشگاه همان اطلاعات را میبینند.
حتی وقتی HTTPS وظیفهاش را درست انجام میدهد، باز هم شکافی باقی میماند. هنگام دستدهی TLS، دامنهای که به آن متصل میشوید در بخش «نشانگر نام سرور» (SNI) بدون رمزگذاری فرستاده میشود. اگر سازوکاری مانند «سلام آغازین رمزگذاریشده کارخواه» (ECH) در کار نباشد، ناظر شبکه ممکن است با وجود رمزگذاری محتوای اتصال بهوسیله HTTPS، نام میزبان مقصد شما را تشخیص دهد.
در دستگاههای مدیریتشده، مانند لپتاپ محل کار یا Chromebook مدرسه، ماجرا روشنتر است: واحد فناوری اطلاعات ممکن است گواهی ریشهای نصب کند و بتواند تمام ترافیک شما را رمزگشایی و بررسی کند.
Chrome همچنین قابلیت «محافظت از نشانی آیپی» را در حالت ناشناس آزمایش کرده بود؛ قابلیتی که با هدف محدودکردن دسترسی برخی دامنههای شخص ثالث به نشانی آیپی اصلی شما طراحی شده بود. بااینحال، Google از آن زمان تصمیم گرفته است این قابلیت را کنار بگذارد؛ بنابراین امروز نمیتوان به آن بهعنوان راهحل تکیه کرد.
هدف واقعی طراحی و تنظیمی که امروز باید بررسی کنید
هرچند حالت ناشناس مشکلی بسیار محدودتر از آنچه شاید تصور میکردید حل میکند، همچنان بیفایده نیست. این حالت نمیگذارد Chrome تاریخچه مرور، کوکیها و دادههای وبگاههای آن نشست را در نمایه معمول مرورگر ذخیره کند. در نتیجه، کسی که بعداً از رایانه من استفاده کند، نشست ناشناس را در تاریخچه عادی مرور Chrome نخواهد یافت. پس از پایان نشست ناشناس نیز نمیتوان زبانههای بستهشده آن را از بخش معمول «اخیراً بستهشده» در Chrome دوباره باز کرد.
افزون بر این، افزونهها بهطور پیشفرض اجازه ندارند در حالت ناشناس اجرا شوند، مگر آنکه خودتان آنها را برای مرور خصوصی فعال کنید؛ Chrome نیز اکنون کوکیهای شخص ثالث را در این حالت بهطور پیشفرض مسدود میکند. این دو قابلیت، ردیابی میانوبگاهی را بهشکلی چشمگیر کاهش میدهند. بااینحال، اگر در حالت ناشناس آگاهانه وارد حسابم در یک وبگاه شوم، آن وبگاه میتواند فعالیت انجامشده را به حساب من پیوند دهد. بهعبارت دیگر، ممکن است هویت شما دوباره به نشستتان متصل شود. هنگام استفاده از حالت ناشناس، بهتر است این موضوع را دوباره بررسی کنید.
سخن آخر اینکه دامنه کار حالت ناشناس محدودتر از چیزی است که شاید تصور میکنید؛ شناخت محدودیتهای آن کمک میکند بهدرستی از این قابلیت بهره ببرید.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Afam Onyimadu است. مشاهده مقاله اصلی