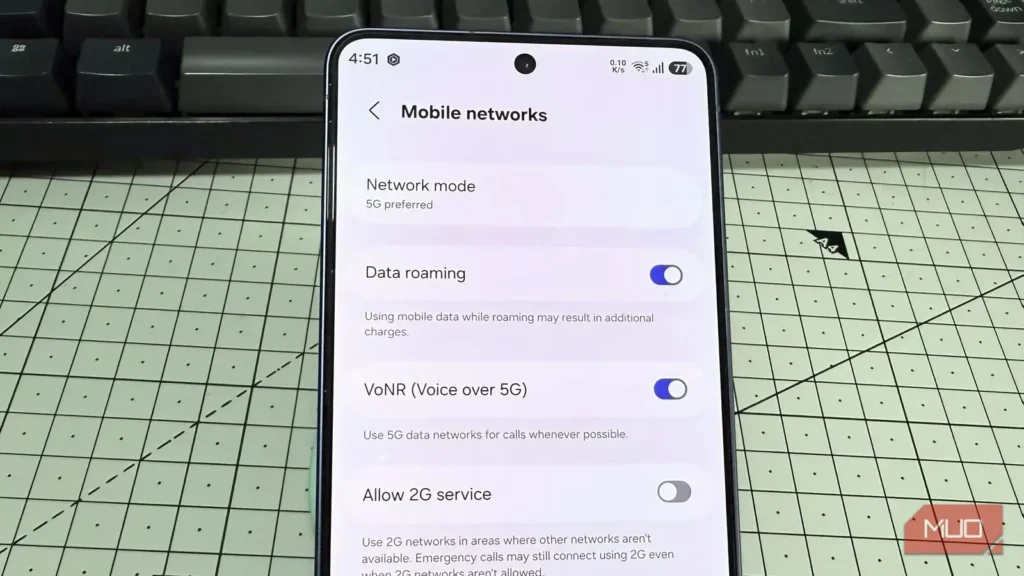
احتمالاً تا وقتی مشکلی پیش نیاید، اصلاً به تنظیمات شبکه گوشیتان فکر نمیکنید. اما 2G از آن تنظیماتی است که حتماً باید برای غیرفعالکردنش وقت بگذارید.
درست است که 2G فناوری از رده خارجشدهای است، اما گوشی شما همچنان از آن پشتیبانی میکند؛ همین هم دردسرساز است، زیرا کلاهبرداران میتوانند با سوءاستفاده از امنیت ضعیفتر شبکههای 2G، پیامکهای جعلی بفرستند، بیآنکه این پیامها هرگز از شبکه اپراتور شما عبور کنند.
مشکل امنیتی جدی 2G
معضل اعتماد یکطرفه
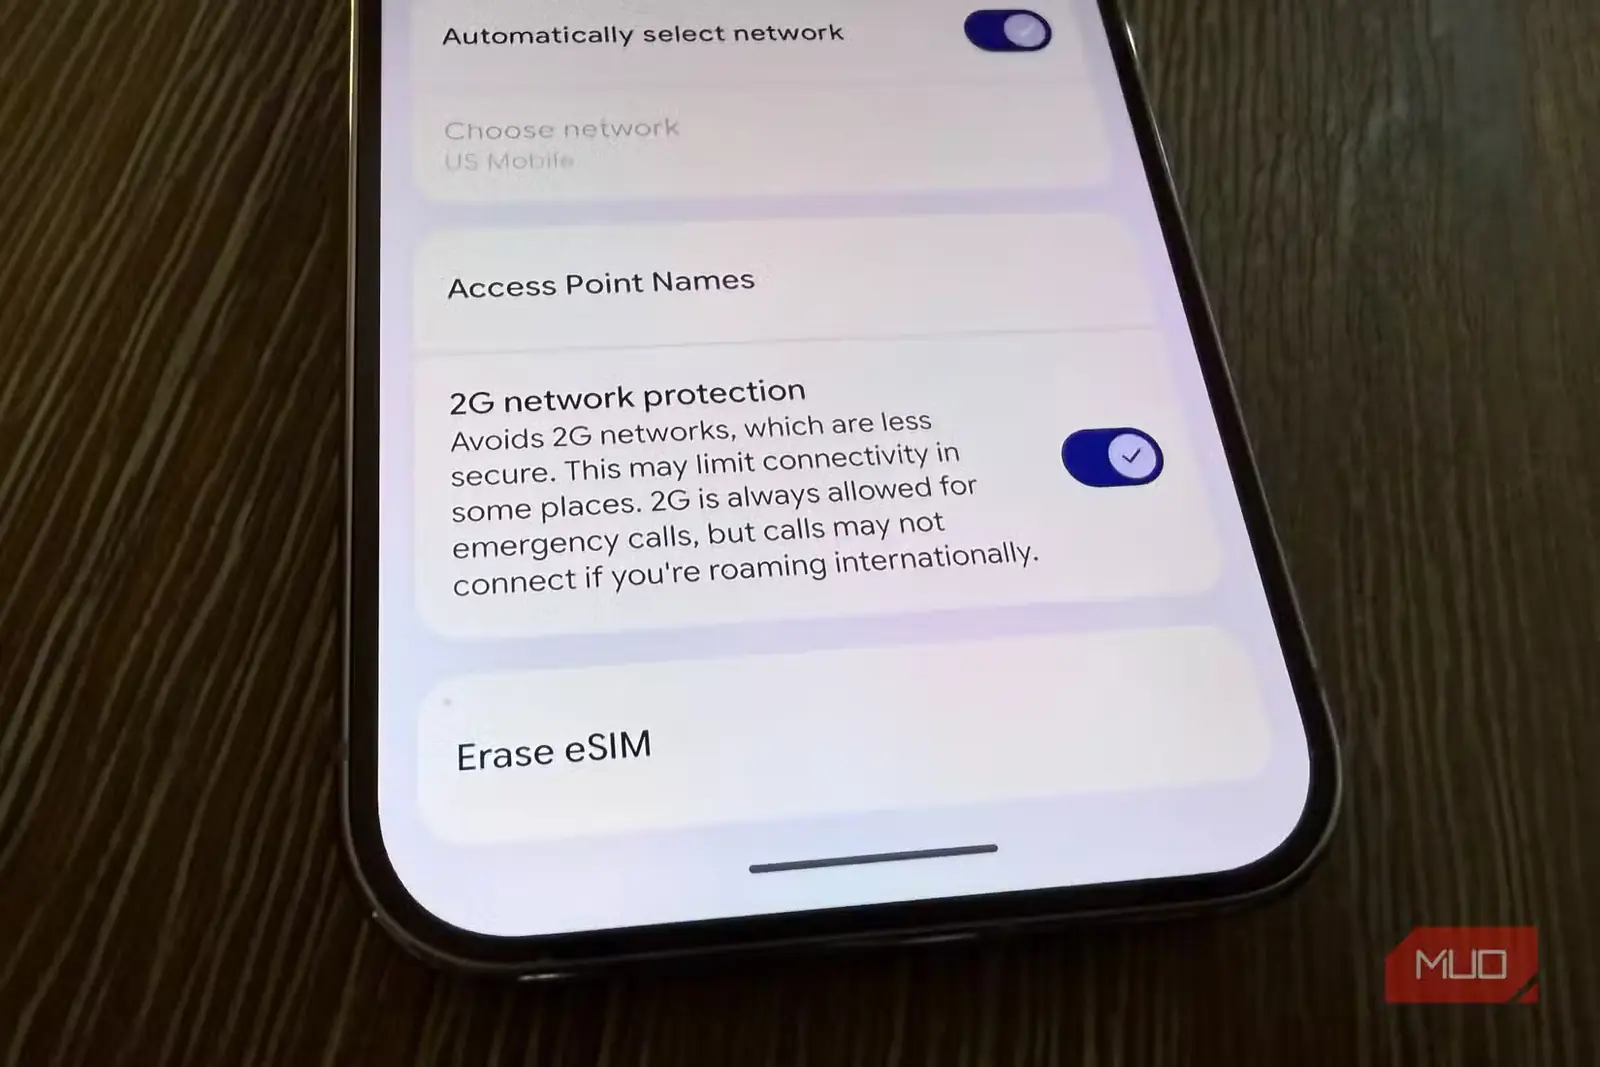
سالهاست که 2G دیگر فناوری مهمی به شمار نمیرود؛ تا جایی که بیشتر ما حتی به آن فکر هم نمیکنیم. بااینحال، این شبکه هنوز در دسترس است و مهمتر اینکه اگر به منطقهای دورافتاده بروید که تنها گزینه موجود 2G باشد، گوشی اندرویدیتان میتواند خودکار به آن وصل شود. اپراتورها برای مواقع اضطراری به آن بهعنوان شبکه پشتیبان نیاز دارند و زیرساختش نیز از پیش وجود دارد؛ بنابراین انگیزه چندانی برای خاموشکردن کامل آن ندارند.
مشکل 2G این است که احراز هویت در آن تنها از یک سو انجام میشود. گوشی شما باید هویت خود را برای دکل مخابراتی ثابت کند، اما دکل لازم نیست اصالتش را به گوشی اثبات کند. در شبکههای 3G، 4G و 5G چنین نیست و دقیقاً همین ضعف، 2G را به تهدیدی امنیتی تبدیل میکند. یک هکر میتواند دکلی جعلی برپا کند و گوشی شما نیز بدون هیچگونه راستیآزمایی به آن وصل شود. این نوع حمله آنقدر رایج است که نام ویژهای دارد: کلاهبرداری «اساماس بلستر». گوگل حتی در وبلاگ امنیتی خود درباره آن نوشته است. پس بله، این خطر کاملاً واقعی است.
«اساماس بلستر» در اصل یک دکل مخابراتی جعلی و قابلحمل است و راهاندازی آن هم مهارت چندانی نمیخواهد. مهاجمان معمولاً یکی از این دستگاهها را نزدیک مکانهای شلوغ قرار میدهند تا با پخش سیگنال، گوشیهای اطراف را فریب دهند و وادارشان کنند اتصال خود را به 2G تغییر دهند. ازآنجاکه 2G در بیشتر گوشیهای اندرویدی بهطور پیشفرض فعال است، ممکن است گوشیها به تصور اینکه این دکل قویترین سیگنال را دارد، به آن وصل شوند.
از اینجا به بعد، مهاجمان از همان مشکل احراز هویت یکطرفه بهره میبرند. چون گوشی هیچگاه هویت دکل را بررسی نمیکند و 2G نیز اجازه میدهد ارتباط با رمزنگاری بسیار اندک یا حتی بدون رمزنگاری برقرار شود، مهاجمان در موقعیتی ایدئال برای اجرای حمله «مرد میانی» قرار میگیرند. سپس میتوانند پیامکها را مستقیم به گوشی شما بفرستند؛ پیامهایی که هرزنامههای معمولی نیستند.
چون این پیامکها از شبکه اپراتور شما عبور نمیکنند، هیچیک از سامانههای مقابله با کلاهبرداری یا پالایش هرزنامه که در حالت عادی چنین پیامهای فیشینگی را شناسایی میکنند، وارد عمل نمیشوند. مهاجمان همچنین در جعل شناسه فرستنده کاملاً آزادند؛ بنابراین پیامها میتوانند طوری جلوه کنند که انگار مستقیماً از بانک، شرکت بیمه، خدمات تحویل کالا یا هر کسبوکار معتبر دیگری فرستاده شدهاند.
خاموشکردن 2G؛ راهکاری ساده و مؤثر
چیز زیادی را از دست نمیدهید
آنچه اوضاع را بدتر میکند، دسترسی آسان به دستگاههای «اساماس بلستر» است. یک هکر میتواند یکی از آنها را بخرد، داخل کولهپشتی یا خودرو بگذارد و با عبور از محلهای شلوغ، گوشیهای اطراف را فریب دهد. گوگل حتی اشاره میکند که بازده سرمایهگذاری روی این دستگاهها میتواند زیاد باشد. چنین کلاهبرداریهایی در فرانسه، ویتنام، نروژ، تایلند و چندین کشور دیگر گزارش شدهاند.
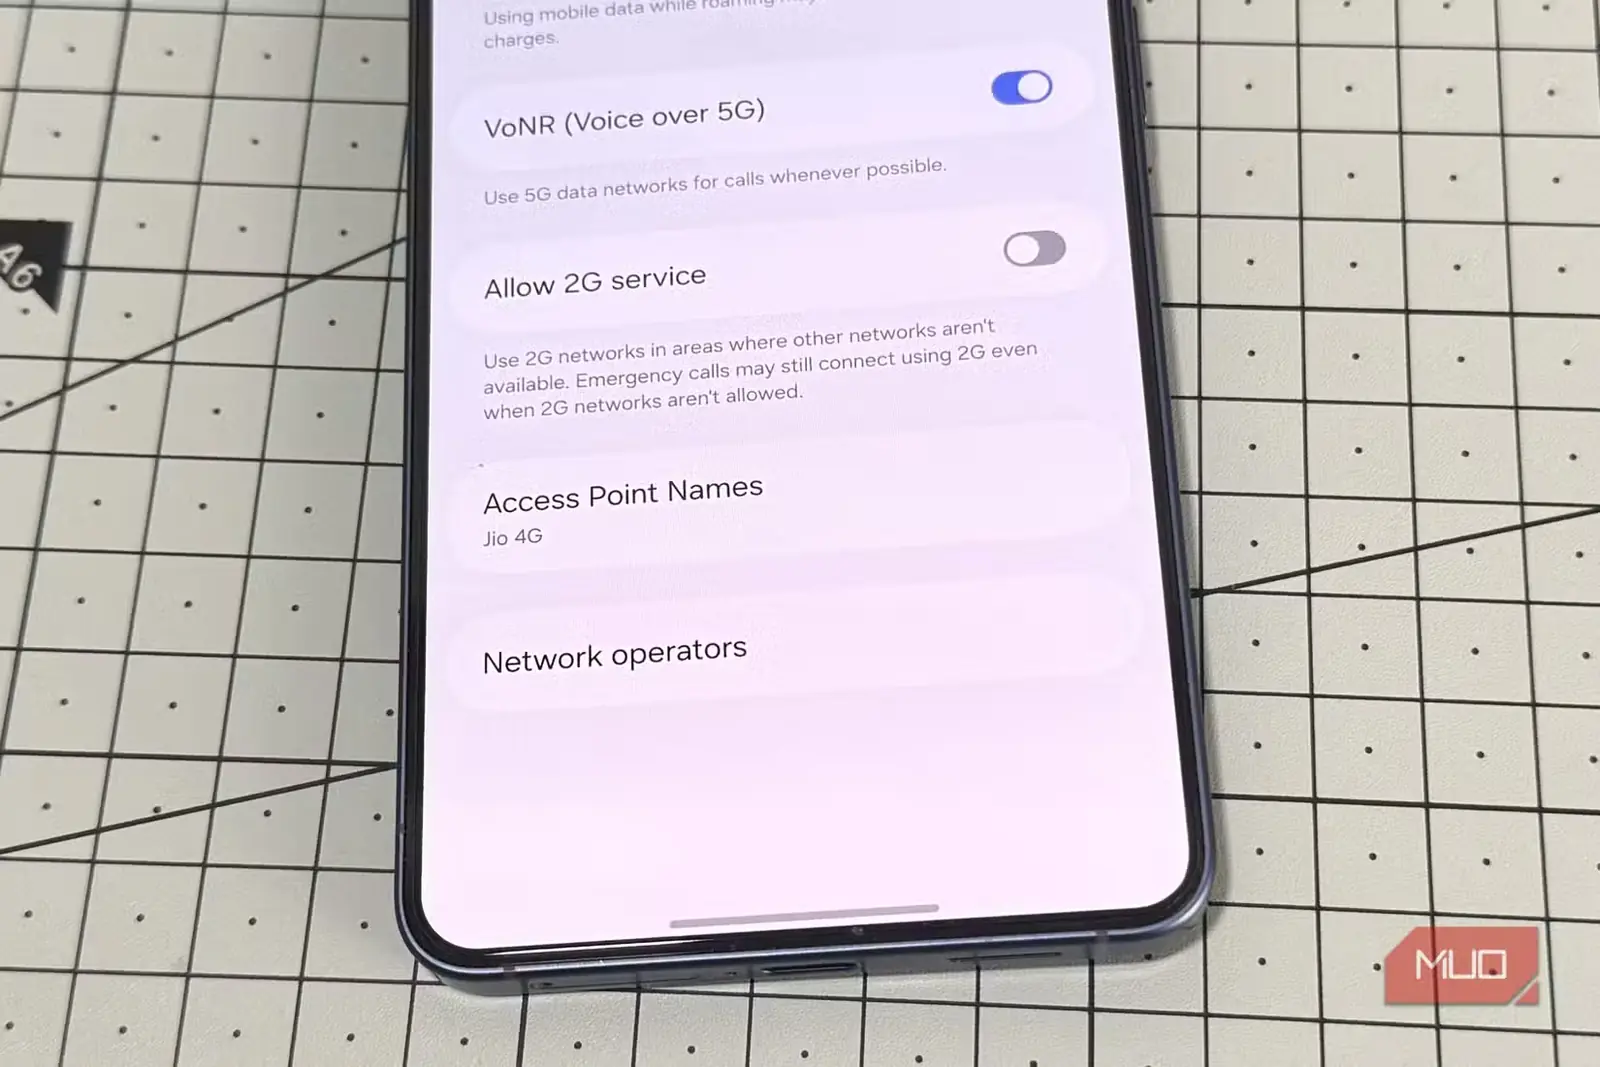
این کلاهبرداری شاید ترسناک به نظر برسد، اما جلوگیری از آن بهسادگی خاموشکردن یک کلید است. در گلکسی S26 خودم به «تنظیمات > اتصالات > شبکههای تلفن همراه» رفتم و کلید «اجازه استفاده از سرویس 2G» را غیرفعال کردم. در گوشیهای پیکسل، این گزینه در مسیر «شبکه و اینترنت > سیمکارتها > سیمکارت شما» قرار دارد.
پس از غیرفعالکردن 2G، عملاً در برابر این حملهها مصون میشوید. این کار هزینه یا پیامد مهمی هم ندارد. مگر اینکه به جایی سفر کنید که 2G تنها گزینه موجود باشد، وگرنه احتمالاً اصلاً نبودش را احساس نخواهید کرد. بیشتر شهرها و مناطق روستایی معمولاً پوشش شبکه بهتری دارند و به 2G نیازی نیست.
گوگل هم برای محافظت از شما دستبهکار شده است
اندروید شما هوشمندتر از چیزی است که فکر میکنید
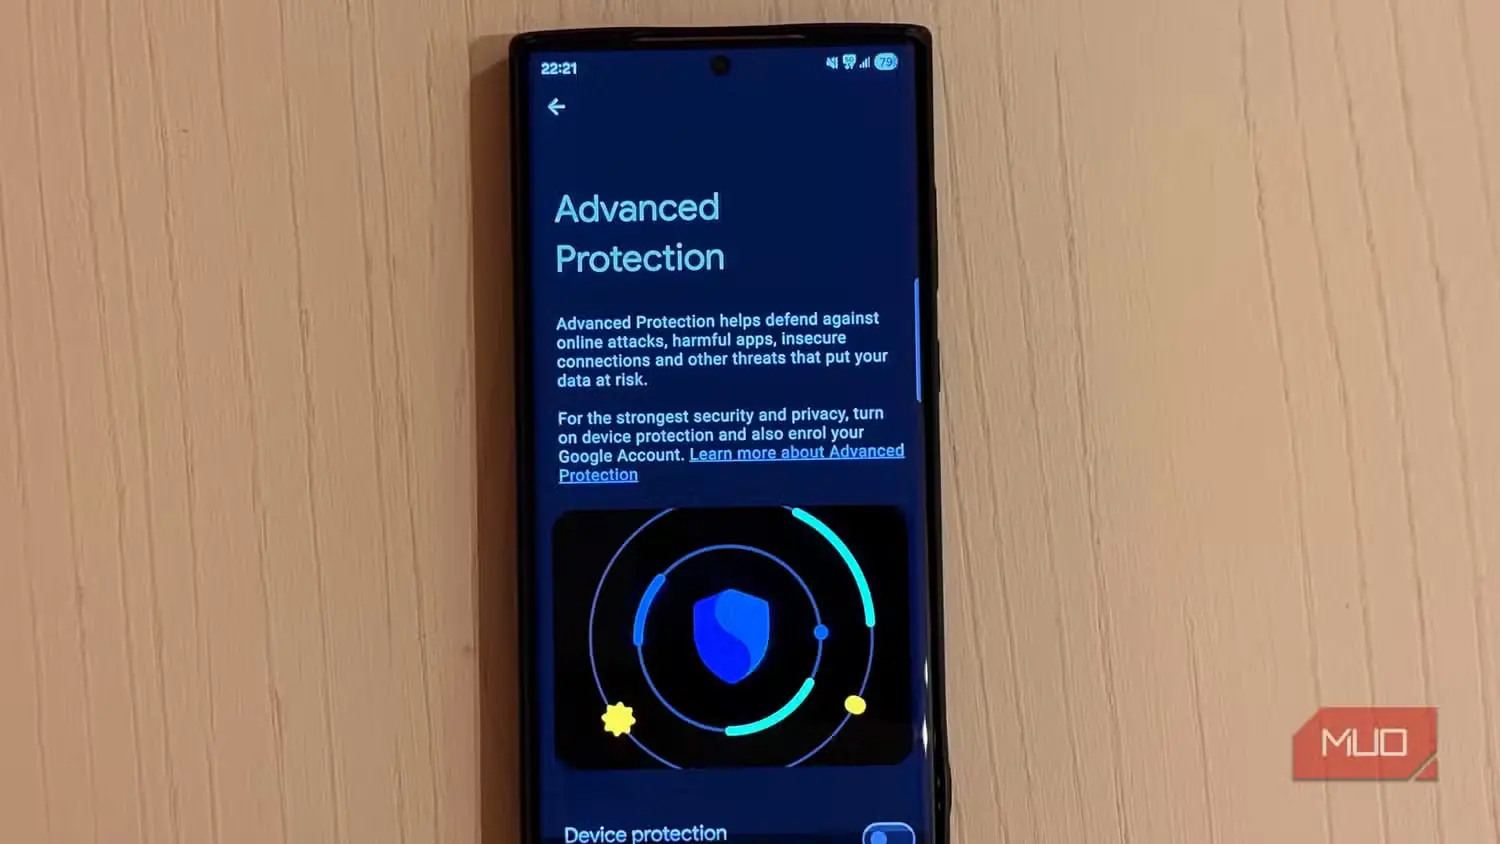
انصافاً گوگل هم در برابر این مشکل دست روی دست نگذاشته است. گوشی اندرویدی شما از همین حالا چند قابلیت برای محافظت در برابر چنین کلاهبرداریهایی دارد. نخستین مورد «حفاظت پیشرفته» است که در اندروید ۱۶ معرفی شد. این قابلیت همه شبکههای ناامن، از جمله 2G، را بهطور کامل مسدود میکند. بنابراین اگر آن را فعال کردهاید، دیگر لازم نیست نگران غیرفعالکردن 2G باشید، چون از قبل مسدود شده است. البته همچنان میتوانید برای تماسهای اضطراری از 2G استفاده کنید که مزیت خوبی است.
گوگل همچنین اپراتورها را تشویق میکند که استفاده از RCS را برای پیامرسانی تجاری الزامی کنند. ازآنجاکه گفتوگوهای RCS رمزنگاری میشوند و به تأیید هویت نیاز دارند، میتوان با اطمینان بیشتری منشأ واقعی پیام را تشخیص داد.
از سوی دیگر، گوشی اندرویدی شما سالهاست به قابلیتهای امنیتی مجهز است. برای نمونه، «مرور ایمن» پیش از آنکه وبسایتهای پرخطر، بارگیریهای مشکوک یا حتی افزونهها را باز کنید، خودکار به شما هشدار میدهد. Play Protect نیز همه برنامههایی را که نصب میکنید وارسی میکند، حتی اگر آنها را از Play Store نگرفته باشید. تا زمانی که این قابلیتهای امنیتی مهم را غیرفعال نکردهاید، حتی با روشن بودن 2G نیز از محافظت کافی برخوردارید.
سرانجام گوگل در اندروید ۱۷ به اپراتورها اجازه میدهد 2G را بهطور پیشفرض غیرفعال کنند. گوگل این راهکار را «بدون کلیک» مینامد؛ یعنی اجرای آن به آگاهی کاربر از این جزئیات و غیرفعالکردن دستی 2G وابسته نیست.
منبع: این مطلب ترجمه و بومیسازی مقالهای از MakeUseOf به قلم Pankil Shah است. مشاهده مقاله اصلی